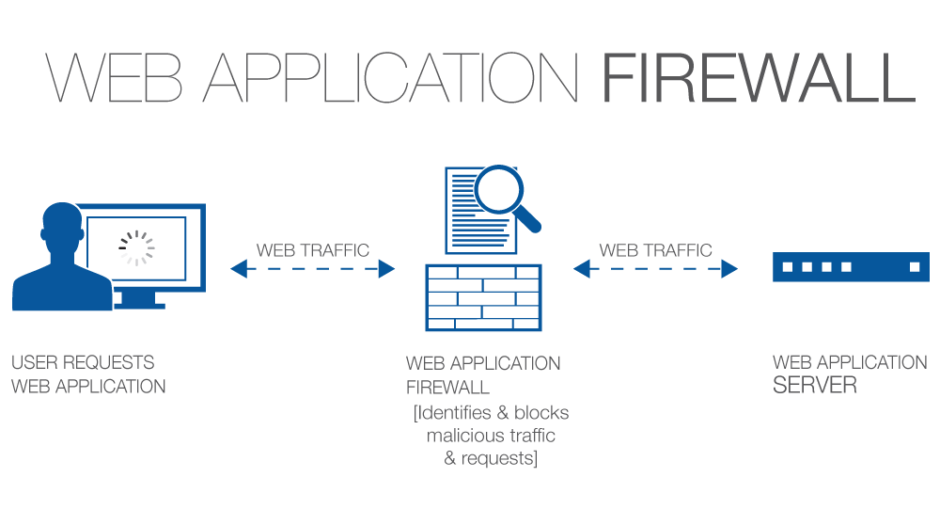
Web Uygulama Güvenlik Duvarı (WAF), bir web uygulaması ile İnternet arasındaki HTTP trafiğini filtreleyerek ve izleyerek web uygulamalarını korumak için kullanılır. Tipik olarak, web uygulamalarını siteler arası sahtecilik, siteler arası komut dosyası çalıştırma (XSS), dosya ekleme ve SQL enjeksiyonu gibi saldırılardan korur. Bu savunma yöntemi her türlü saldırıyı durdurmak için tasarlanmamıştır. Çoğu savunmada olduğu gibi, çeşitli saldırı vektörlerine karşı güçlü bir savunma oluşturmak için birden fazla savunma sistemine ihtiyaç vardır.
Bir web uygulaması güvenlik duvarınız varsa, web uygulamasının önüne yerleştirilir ve web uygulaması ile internet arasında bir kalkan oluşturur. WAF'ın amacı, kötü amaçlı trafiği filtrelemek ve güvenli trafiğin içeri girmesine izin vermektir.
Kaynak: Cloudflare
Ek Okuma: Kurumsal Direnç Olmadan Web Uygulama Güvenliği
İlgili Terimler: Uygulama Proxy'si , Güvenlik Duvarı , Ters Proxy
Eğer karşılayabiliyorsanız, evet, bir Web Uygulama Güvenlik Duvarı uygulamalısınız. WAF'lerin şifrelenmemiş trafiği görmesi gerektiğini unutmayın, bu nedenle SSL trafiğini şifresini çözmek ve HTTP trafiğini web sunucunuza yönlendirilmeden önce WAF'nizden geçirmek için başka bir cihaza ihtiyacınız olacak. WAF'ler web sitelerine çok fazla karmaşıklık katar ve herkesin yapabileceği bir şey değildir. Ancak bazı güvenlik uzmanlarına göre, bir Web Uygulama Güvenlik Duvarı kullanmak, web sitenizi ve web uygulamanızı çeşitli bilgisayar korsanı saldırılarından korumak için en iyi uygulamadır. Bir WAF, bir proxy görevi görür ve web sitenize giren ve çıkan trafiği izleyerek bilgisayar korsanlarının web sitenizdeki korumalı içeriğe erişmesini veya daha da kötüsü, özel olarak hazırlanmış saldırı paketleri aracılığıyla web sitenize girmesini engeller. Ayrıca, bir WAF, geliştiricilerinizin fark etmemiş olabileceği web sitenizin güvenlik açıklarını korur. Bilgisayar korsanları, birçok KOBİ'nin temel siber güvenlik önlemlerinden yoksun olduğunu fark ettikleri için KOBİ'leri giderek daha fazla hedef alıyor. Buna karşılık, KOBİ sahiplerinin web sitelerinin kontrolünü ele geçirmeleri ve genel güvenliklerini artırmaları gerekiyor. Küçük ve orta ölçekli işletmeler için bir dipnot; kredi kartlarını işleme için üçüncü taraf bir sağlayıcıya iletmeden doğrudan web uygulamanızda işliyorsanız, PCI/DSS uyumluluğu için bir WAF çözümü dağıtmanız zorunludur.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

