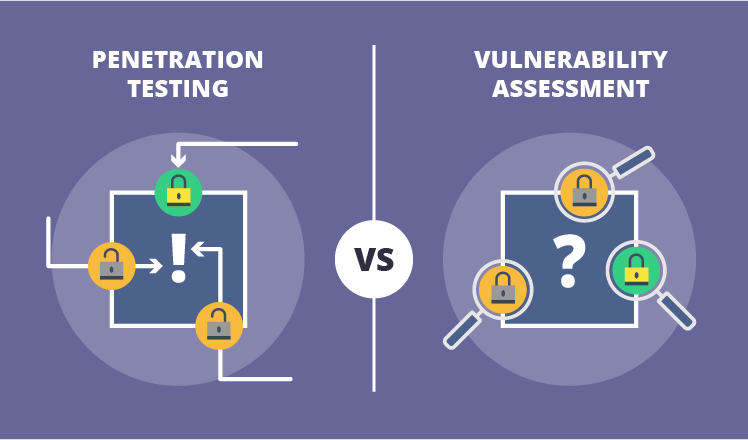
Güvenlik açığı taraması, sistemlerde ve bu sistemlerde çalışan yazılımlarda güvenlik zafiyetlerini ve kodlama hatalarını belirleme sürecidir. Bu, kuruluşun ihlallerden ve kritik ve/veya hassas verilerin açığa çıkmasından korunmasını amaçlayan bir güvenlik açığı uyarı yönetimi programının hayati bir bileşenidir. Bu programlar, güvenlik hazırlığını ölçmek ve riski en aza indirmek için değerlendirmelere dayanır ve güvenlik açığı taraması, siber güvenlik araç kutusunda kritik bir araçtır.
Güvenlik açığı tarayıcısı, bir ağa bağlı tüm sistemleri tanımlayan ve envanterini oluşturan bir uygulamadır. Tanımladığı her cihaz için, çalışan işletim sistemini, kullanıcı hesaplarını, açık portları ve protokolleri ve sisteme kurulu ilgili yazılımları belirlemeye çalışır. Bir envanter oluşturduktan sonra, güvenlik açığı tarayıcısı envanterdeki her öğeyi bilinen güvenlik açıkları veritabanlarından bir veya daha fazlasına karşı kontrol eder. Sonuç olarak, ağda bulunan ve tanımlanan tüm sistemlerin bir listesi elde edilir ve bilinen güvenlik açıkları olan ve dikkat gerektiren sistemler vurgulanır.
Siber güvenlik savunmalarını iyileştirmek için KOBİ'lerde güvenlik açığı taraması yapılmalıdır. Bu aracı VAMP araç kutunuza eklemek, bilgisayar korsanları için çeşitli giriş noktalarını tespit etmeye yardımcı olduğu için oldukça faydalı olabilir; yanlış yapılandırmadan, güncellenmesi ve yamalanması gereken güvenlik açığı olan yazılımlara kadar, bir güvenlik açığı taraması siber güvenlik savunmanızı önemli ölçüde iyileştirebilir.
KOBİ'lerin siber güvenlik korumalarını artırmak için zafiyet taramasına ek olarak aşağıdaki faaliyetlerin ve çözümlerin tümünü dahil etmeleri gerekir:
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
Not: Eğer bültenimize abone olmak isterseniz, yukarıdaki bağlantılardan herhangi birini (infografikler hariç) ziyaret edin, sayfanın sağ tarafına e-posta adresinizi girin ve ' Bana Bülten Gönder' seçeneğine tıklayın.
kaynaklar:
Ek Okuma:
Güvenlik Açığı Taraması ve Sızma Testi
Güvenlik Açığı Uyarı Yönetim Süreci (VAMP)
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.