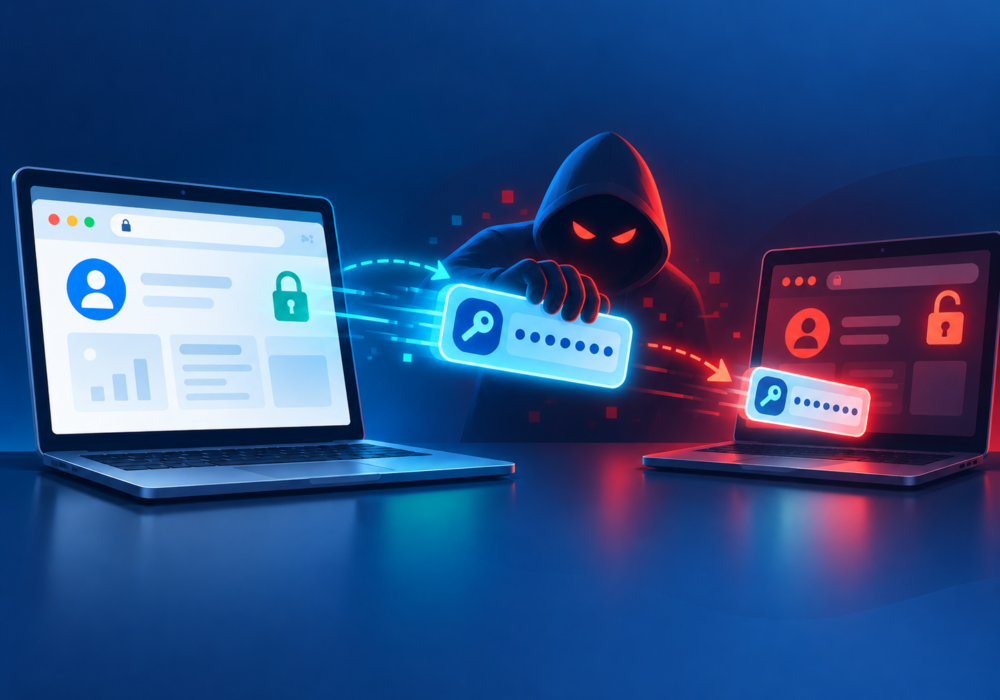
Token hırsızlığı , bir kullanıcının, cihazın veya uygulamanın bir sisteme erişim iznini temsil eden dijital kimlik doğrulama tokeninin yetkisiz olarak çalınmasıdır.
Modern uygulamalar, kullanıcı adlarını ve şifreleri tekrar tekrar iletmek yerine sıklıkla belirteçler (token'lar) kullanır. Kimlik doğrulama veya yetkilendirme tamamlandıktan sonra, belirteçler hizmetlere veya verilere sürekli erişime izin verebilir.
Örnekler şunları içerir:
Saldırgan geçerli bir belirteci çalarsa, meşru kullanıcıyı veya uygulamayı taklit edebilir.
Microsoft, saldırganların kimlik doğrulama belirteçleri elde etmek için kullanabileceği tekniklere örnek olarak kötü amaçlı yazılımları ve "Ortadaki Saldırgan" saldırılarını göstermektedir.
Token hırsızlığı, hesap güvenliğiyle ilgili önemli bir varsayımı değiştiriyor: bir saldırganın her zaman şifrenize ihtiyacı olmayabilir.
Kuruluşlar, kimlik doğrulama belirteçlerinin oluşturulduğu, saklandığı ve kullanıldığı cihazları ve uygulamaları korumalıdır.
Küçük ve orta ölçekli işletmeler şunları yapmalıdır:
Çalışanlar ayrıca başarılı bir giriş işleminin hesabın kalıcı olarak güvende olduğu anlamına gelmediğini de anlamalıdır.
MSP'ler genellikle birden fazla kuruluş için kimlik sağlayıcıları, bulut platformları, SaaS uygulamaları ve yönetim hesaplarını yönetir. Bu da kimlik doğrulama belirteçlerinin korunmasını özellikle önemli hale getirir.
Ele geçirilmiş bir ayrıcalıklı belirteç, saldırganın normal giriş sürecinden geçmeden müşteri sistemlerine erişmesine olanak sağlayabilir.
MSP'ler, hesap güvenliğinin ihlal edilmesi durumunda uygulanacak prosedürlere token iptali, oturum incelemesi, OAuth uygulama incelemesi ve cihaz araştırmasını dahil etmelidir.
Olağandışı kimlik doğrulama davranışlarını ve anormal belirteç kullanımını izlemek, potansiyel saldırıları belirlemeye de yardımcı olabilir.
Şifreler giriş sırasında kimliğinizi kanıtlar. Token'lar ise genellikle girişten sonra kimliğinizi kanıtlar.
Bu nedenle modern kimlik güvenliği, kuruluşların hem kimlik bilgilerini hem de başarılı kimlik doğrulamasından sonra oluşturulan belirteçleri korumasını gerektirir. Güçlü uç nokta güvenliği, modern kimlik doğrulama ve etkili oturum iptali, önemli savunma mekanizmalarıdır.
Ek Okuma:
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.