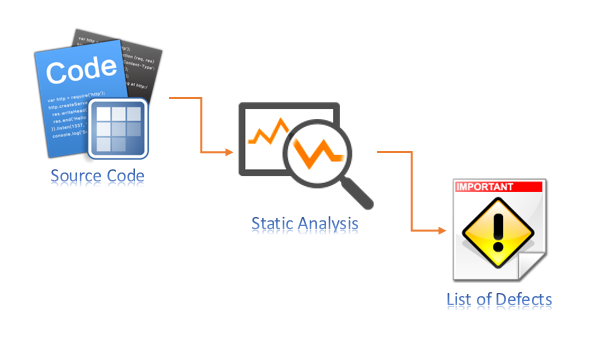
Statik kod analizi, program çalışmıyorken yazılım kodunun analizidir. Çalışan veya derlenmiş, yürütülen kodun analizine ise dinamik kod analizi denir . Statik kod analizi yöntemi, güvenlik açıklarını tespit etmek için kaynak kodunu, bayt kodunu veya uygulama ikili dosyalarını inceler . Statik analiz, programın sonucuna değil, iç yapısına bakar.
Kaynak: Veracode
İlgili Terimler: Dinamik Kod Analizi , Güvenlik Açığı
Kodlama hatalarını üretime geçmeden önce yakalamak her zaman iyi bir fikirdir. Statik Kod Analizi, yazılım geliştirme yaşam döngüsünün erken bir aşamasında hataları tespit etme yeteneğiyle (dinamik kod analizinden) daha uygun maliyetli olabilecek kapsamlı bir yaklaşımdır. Statik Kod Analizi, dinamik bir testte ortaya çıkmayacak hataları da ortaya çıkarabilir. Dinamik Kod Analizi ise, statik analizin tek başına ortaya çıkaramayacağı kadar karmaşık olan ince kusurları ve güvenlik açıklarını ortaya çıkarabilir. Geliştirme şirketleri, her büyük kodlama projesine veya sürüm planına bağlı olarak tutarlı ve düzenli bir şekilde statik kod analizi için bütçe ayırmalıdır.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

