SQL Slammer Virüsü (Gelecekteki şeylerin habercisi)

12 Şubat 2020 | Cybrary SQL Slammer Virüsü (Gelecekteki şeylerin habercisi)

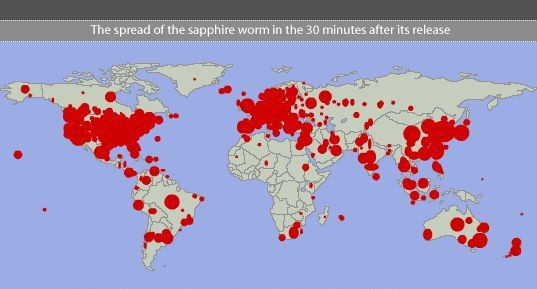
SQL Slammer Yayılımı 30 dk

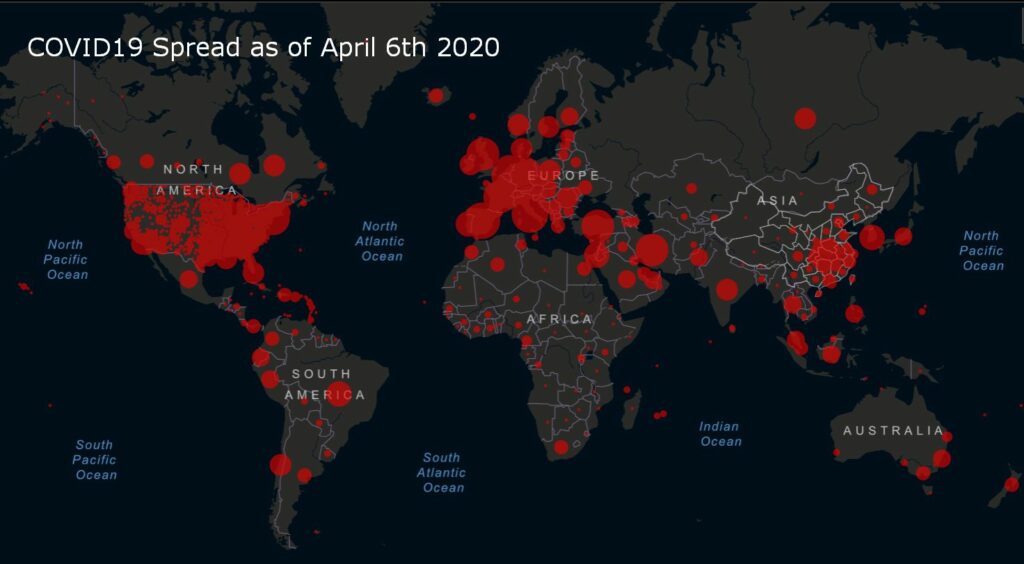
Koronavirüs 90+ Gün Yayıldı

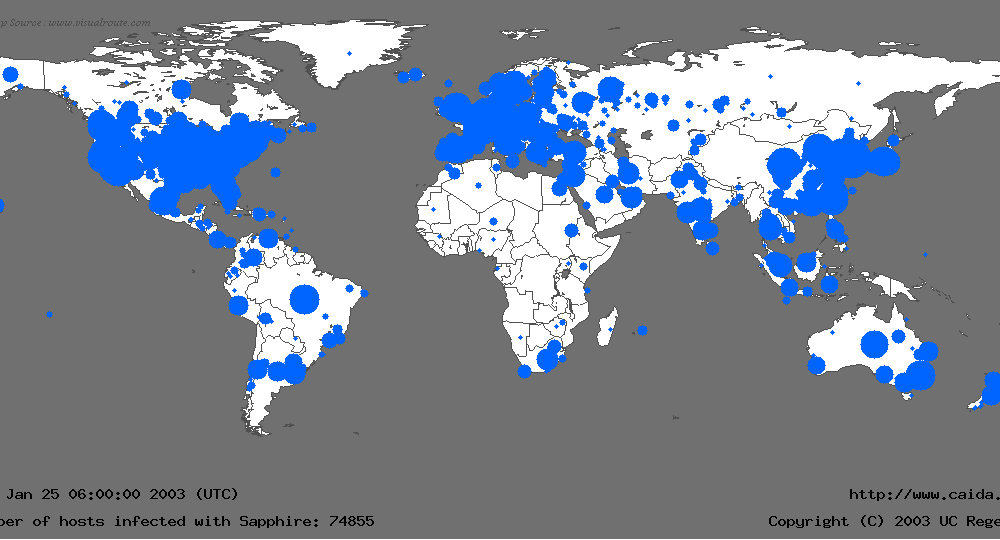
SQL Slammer Virüsü, diğer adıyla Sapphire Virüsü, 2003 yılında birçok internet sunucusunda Hizmet Reddi saldırısına neden olan ve binlerce ağ kesintisine, hatta internet trafiğinde dramatik yavaşlamalara yol açan bir solucan biçimindeki kötü amaçlı yazılımdır ! Solucan hızla yayıldı ve 75,000 kurbanının çoğunu on dakika içinde enfekte etti. Bu solucan, Microsoft'un SQL Server'ındaki bir güvenlik açığını istismar etti.

Bilgisayar Virüsleri ile Biyolojik Virüsler Arasındaki Benzerlikler Nelerdir?

Sosyal izolasyon, Koronavirüs enfeksiyonlarındaki eğriyi düzleştirmek için 2020 çözümüdür. 2003 yılında SQL Slammer'ın yayılmasını önlemek, ağ izolasyonunu (SQL'in iletişim portu olan TCP 1434'ün engellenmesi) gerektirmiştir. Ancak, 2003 tarihli COVID benzeri haritada da görüldüğü gibi, bilgisayar enfeksiyonlarının hızı nedeniyle ağ izolasyonu, SQL Slammer'ın yayılmasını durduracak kadar hızlı gerçekleştirilememiştir. Dünyanın, COVID-19'un yayılmasını yavaşlatıp durduracak kadar hızlı bir şekilde sosyal izolasyonu uygulamaya koymak için yeterli bilgiyi edinip edinmediği ise henüz belli değil.

İlgili Konular : ILOVEYOU Virüsü , Koronavirüs Uyarısı

Kaynak: NC State Araştırması

BİR KOBİ SAHİBİ OLARAK, BU BENİM İÇİN NE ANLAMA GELİYOR?

SQL Slammer solucanı, şirketlere tahmini 750 milyon dolardan 1 milyar dolara kadar zarara yol açıyor. Bu durumda, şirketler sistemlerini yamalamış olsaydı riskler kolayca önlenebilirdi. Bu nedenle, bir işletme sahibi olarak, şirketinizin siber güvenlik programının aşağıdaki korumaları içerdiğinden emin olun:

  1. Sistemlerinizdeki kritik güvenlik açıklarını kapatın. Bu solucan, yalnızca 6 aydan uzun süredir yamalanmamış bilgisayarlara bulaşabiliyordu!
  2. Kritik sistemlerinizi ağ segmentasyonu ve port izolasyonu kullanarak izole edin. SQL Slammer, TCP 1434'ün ağlar arasında gereksiz yere açık olması nedeniyle birçok ağa sızdı. Port kapatılmış veya izole edilmiş olsaydı, bu virüs yayılmazdı.
  3. Çalışanlarınızı güçlü bir siber güvenlik farkındalık programıyla eğitin. Onlara e-posta kimlik avı saldırılarını, sosyal mühendisliği ve diğer bilgisayar korsanı saldırı yöntemlerini nasıl tespit edip önleyeceklerini öğretin.
  4. Çalışanlarınızı en azından Bilgi İşleme, Bilgisayarların Kabul Edilebilir Kullanımı ve Şifreler gibi politikalarla yönetin.
  5. Şirketinizde karşılaşabileceğiniz potansiyel tehditleri ve güvenlik açıklarını anlamak için bir Risk Değerlendirmesi yaptırın. Ardından, bütçenize bağlı olarak risklerinizi kabul edilebilir bir düzeye indirmeye başlamak için bir iyileştirme planı oluşturun.
  6. Çalışanlarınızın bu tehdide karşı dikkatli olduklarından emin olmak için onları rastgele Phishing saldırılarıyla test edin.
  7. Eğitiminiz ve yönetiminiz sizi yarı yolda bıraktığında sizi koruyacak Teknik korumalara sahip olduğunuzdan emin olun. Antivirüs, SPAM filtreleme, Windows masaüstlerinizdeki Yönetici haklarını kaldırma ve bir Parola Yöneticisi dağıtma.

Bu yedi önlemin hepsi riskinizi azaltmak için derinlemesine savunma amaçlı siber güvenlik stratejileridir.

SQL Slammer virüsü hakkında daha fazla bilgi edinmek için lütfen şu kısa videoyu izleyin:

https://www.youtube.com/watch?v=HH2_m4BqJZo

İşletmenizi bugün CyberHoot ile güvence altına alın!!!


Şimdi Üye Olun

Son Bloglar

En son gelişmelerden haberdar olun güvenlik içgörüleri

En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Kurumsal MDM: Mesajlarınızı Okumak İsteyen Sahte İş Uygulaması

Kurumsal MDM: Mesajlarınızı Okumak İsteyen Sahte İş Uygulaması

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...

Daha fazla

OAuth Onay Kimlik Avı: Yalnızca Parolanızı Değil, İzinlerinizi de Koruyun

OAuth Onay Kimlik Avı: Yalnızca Parolanızı Değil, İzinlerinizi de Koruyun

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...

Daha fazla

Sahte yazılım yükleyicileri Windows güncellemelerini devre dışı bırakıyor.

Sahte yazılım yükleyicileri Windows güncellemelerini devre dışı bırakıyor.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: İlk günleri hatırlıyorum...

Daha fazla