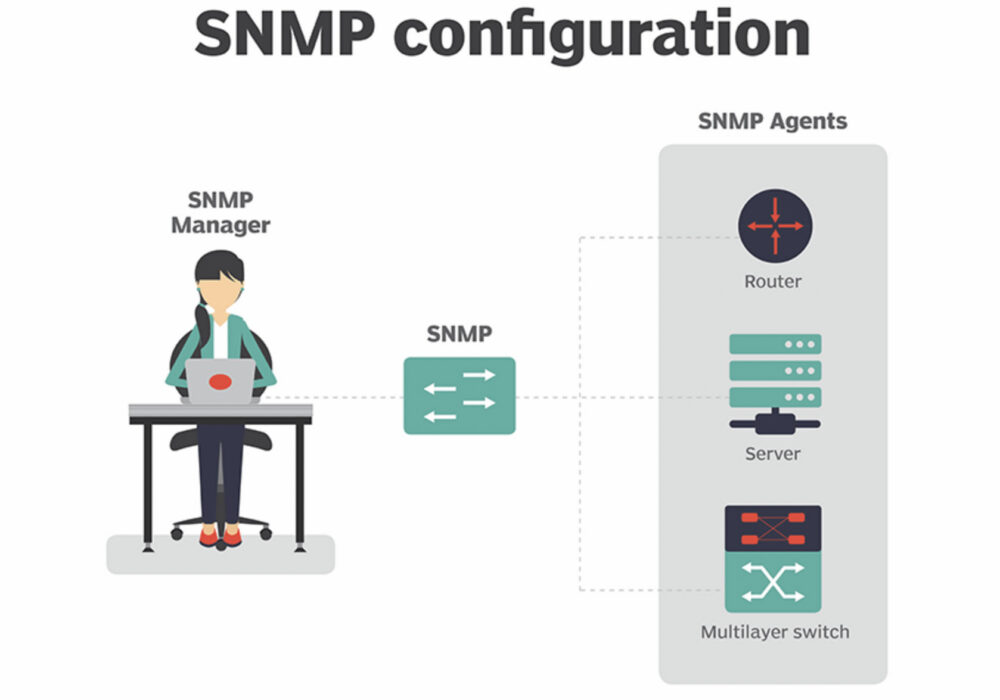
Basit Ağ Yönetim Protokolü (SNMP), Yerel Alan Ağı (LAN) veya Geniş Alan Ağı (WAN) üzerindeki ağ aygıtlarını izlemek ve yönetmek için kullanılan bir uygulama katmanı protokolüdür . SNMP'nin amacı, yönlendiriciler, sunucular ve yazıcılar gibi ağ aygıtlarına, Ağ Yönetim Sistemi (NMS) içinde bilgi paylaşımı için ortak bir dil sağlamaktır.
SNMP'nin istemci-sunucu mimarisi aşağıdaki üç bileşenden oluşur:
SNMP yöneticisi istemci, SNMP aracısı sunucu ve MIB ise sunucunun veritabanı olarak işlev görür. SNMP yöneticisi aracıya bir soru sorduğunda, aracı cevabı sağlamak için MIB'i kullanır.
SNMP o kadar popülerdir ki, çoğu ağ cihazı SNMP aracılarıyla birlikte gelir. Ancak, protokolü kullanabilmek için ağ yöneticilerinin öncelikle ağ cihazlarının varsayılan yapılandırma ayarlarını, SNMP aracılarının ağ yönetim sistemiyle iletişim kurabilmesi için değiştirmeleri gerekir.
SNMP, İnternet Mühendisliği Görev Gücü (IETF) tarafından tanımlanan orijinal İnternet Protokolü (IP) paketinin bir parçasıdır . SNMP protokolünün birden fazla sürümü mevcuttur. En son sürüm olan SNMPv3, kimlik doğrulama , şifreleme ve erişim kontrolü için güvenlik mekanizmaları içerir.
KOBİ'ler, mümkünse SNMP kurulumu için BT uzmanlarıyla birlikte çalışmalıdır. SNMP, kuruluşunuzun ağları hakkında yapılandırma değişiklikleri, durum bilgileri ve bazı kötü amaçlı etkinlik türlerine karşı otomatik uyarılar gibi önemli bilgilere ulaşmasına yardımcı olabilir. BT personeliniz bu kurulumu yapmanıza yardımcı olabilir.
Ek Siber Güvenlik Önerileri
Ayrıca, aşağıda yer alan öneriler, sizin ve işletmenizin günlük olarak karşılaşabileceğiniz çeşitli tehditlere karşı güvende kalmanıza yardımcı olacaktır. Aşağıda listelenen tüm önerilere CyberHoot'un vCISO Programı geliştirme hizmetlerinden yararlanarak ulaşabilirsiniz.
Bu önerilerin tamamı CyberHoot ürününe veya CyberHoot'un vCISO Hizmetlerine entegre edilmiştir. CyberHoot ile çalışanlarınızı yönetebilir, eğitebilir, değerlendirebilir ve test edebilirsiniz. CyberHoot.com adresini ziyaret edin ve hizmetlerimize bugün kaydolun. En azından, güncel siber güvenlik gelişmelerinden haberdar olmak için aylık Siber Güvenlik bültenlerimize kaydolarak öğrenmeye devam edin.
kaynaklar:
Ek Okuma:
DOJ, Rus Hükümeti Çalışanlarını Enerji Sektörünü Hedeflemekle Suçladı
NSA, İşletmeleri Ağ Güvenliği için Sıfır Güven'i Benimsemeye Çağırıyor
İlgili terimler:
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
Not: Eğer bültenimize abone olmak isterseniz, yukarıdaki bağlantılardan herhangi birini (infografikler hariç) ziyaret edin, sayfanın sağ tarafına e-posta adresinizi girin ve ' Bana Bülten Gönder' seçeneğine tıklayın.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.