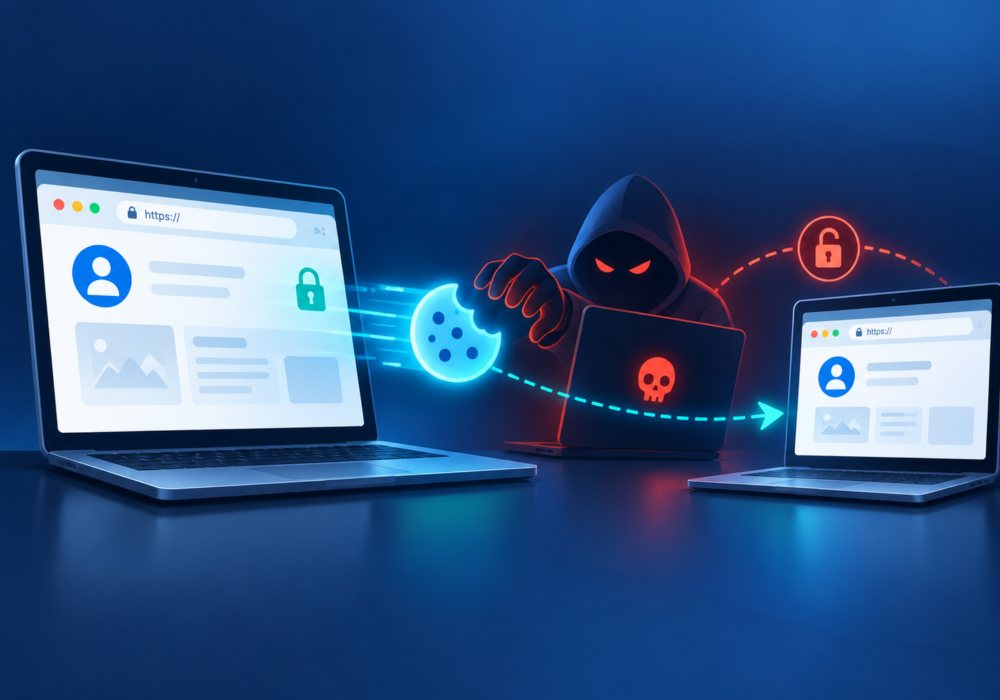
Oturum çerezinin çalınması, bir saldırganın bir web sitesi veya çevrimiçi hizmetle kimlik doğrulamalı bir oturumu sürdürmek için kullanılan bir tarayıcı çerezini çalması durumunda meydana gelir.
Kullanıcı başarılı bir şekilde giriş yaptıktan sonra, birçok web sitesi tarayıcıya bir oturum çerezi yerleştirir. Bu çerez, kullanıcının kullanıcı adını, şifresini ve çok faktörlü kimlik doğrulama kodunu tekrar tekrar girmesine gerek kalmadan, web sitesinin kullanıcıyı sitede gezinirken tanımasını sağlar.
Eğer bir saldırgan geçerli bir oturum çerezini ele geçirir ve başarıyla yeniden kullanırsa, servis saldırganı zaten kimliği doğrulanmış kullanıcı olarak değerlendirebilir.
Bu durum, oturum çerezlerinin çalınmasını özellikle tehlikeli hale getirebilir çünkü bazı saldırılar çok faktörlü kimlik doğrulama (MFA) tamamlandıktan sonra da gerçekleşebilir.
Saldırganlar oturum çerezlerini çalmak için şu yöntemleri kullanabilirler:
MITRE ATT&CK, web oturum çerezlerinin çalınmasını, kimlik doğrulama erişim tekniği olarak özellikle belgelendirmiştir; çünkü bu çerezler, kimliği doğrulanmış bir kullanıcı olarak çevrimiçi hizmetlere erişmek için kullanılabilir.
Küçük ve orta ölçekli işletmeler, çok faktörlü kimlik doğrulamanın bir hesabı ele geçirilemez hale getirdiğini varsaymamalıdır.
Çok faktörlü kimlik doğrulama (MFA) son derece önemli olmaya devam ediyor, ancak saldırganlar giderek kimlik doğrulamasından sonra gerçekleşen işlemleri hedef alıyor. Bu nedenle, tarayıcıları ve cihazları korumak, bulut hesaplarını korumanın kritik bir parçasıdır.
İşletmeler şunları yapmalıdır:
MSP'ler oturum çerezlerinin çalınmasını anlamalıdır çünkü ele geçirilen bulut kimlikleri, iş e-postalarının ele geçirilmesi ve diğer kimlik tabanlı saldırılar sırasında sık karşılaşılan hedeflerdir.
Şüpheli bir Microsoft 365, Google Workspace veya SaaS hesabına müdahale edilirken, parolanın değiştirilmesi otomatik olarak sorunun çözümü için son nokta olarak değerlendirilmemelidir.
Teknik uzmanlar aktif oturumları, kimlik doğrulama belirteçlerini, oturum açma etkinliğini, cihazları, çok faktörlü kimlik doğrulama yöntemlerini ve şüpheli uygulama erişimini değerlendirmelidir.
Oturum çerezleri, kullanıcının daha önce giriş yaptığının geçici bir kanıtı gibi işlev görebilir.
Saldırgan bu kanıtı çalarsa, kurbanın şifresine tekrar ihtiyaç duymayabilir. Güçlü uç nokta güvenliği, modern kimlik doğrulama ve etkili oturum iptali, önemli savunma önlemleridir.
Ek Okuma:
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.