Öz Değerlendirme Anketi (ÖÖS), bir satıcının veya hizmet sağlayıcısının PCI-DSS standartlarına uyumlu olup olmadığını belirlemek için en yaygın olarak Ödeme Kartı Sektörü Veri Güvenliği Standardı (PCI-DSS) alanında kullanılır . PCI bilgilerini işleyen farklı kuruluş türleri için 8 farklı ÖÖS türü bulunmaktadır. Bu 8 farklı tür aşağıda bulunabilir:
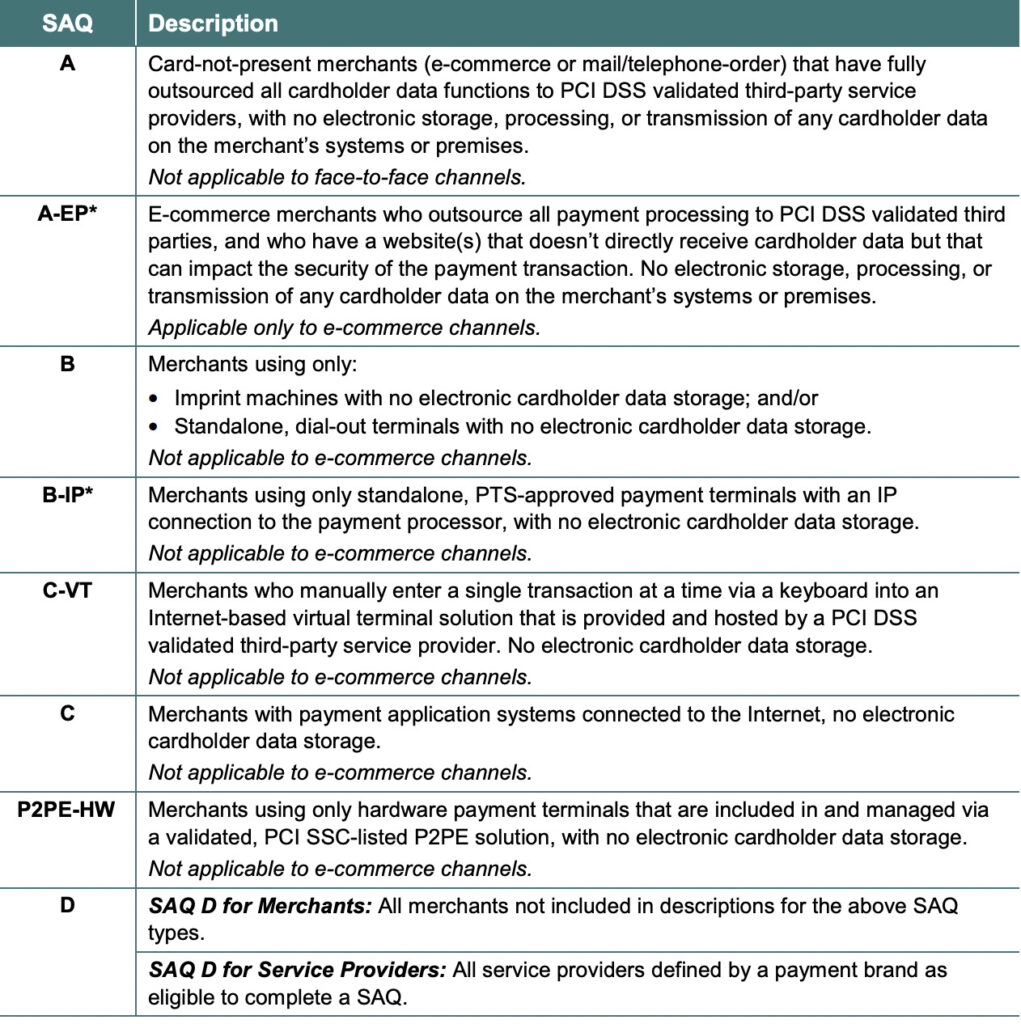
Kredi kartlarını ve kart sahibi verilerini nasıl işlediğiniz, işletmenizin hangi SAQ formunu doldurması gerektiğini belirler. Örneğin, bir mağazanız yoksa ve tüm ürünleriniz üçüncü bir taraf aracılığıyla çevrimiçi olarak satılıyorsa, muhtemelen SAQ A veya SAQ A-EP'ye hak kazanırsınız. İnternet üzerinden kredi kartlarını işleyen bir mağazanız varsa ve ayrıca müşteri kredi kartı verilerini saklıyorsanız, muhtemelen bir SAQ D satıcısısınız.
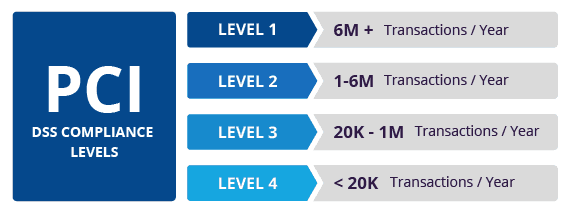
PCI uyumluluk ihtiyaçlarınız için bir SAQ tamamlamanın yanı sıra, KOBİ'lerin göz önünde bulundurması gereken ikincil bir ölçüt daha vardır: işlem hacimleri. PCI-DSS ayrıca, kendi kendinize değerlendirme yapıp yapamayacağınızı (yılda 20,000'in altında kredi kartı işlemi) ve Seviye 2 veya Seviye 1 uyumluluk seviyesindeyseniz, şirketinizin denetimini gerçekleştirmek üzere dışarıdan bir QSA (Nitelikli Güvenlik Değerlendiricisi) tutmanız gerekip gerekmediğini belirleyen işlem hacmi aralıklarına sahiptir.
SAQ veya Öz Değerlendirme Anketi, yalnızca uyumluluğa giden bir yol haritası değil, aynı zamanda daha iyi siber güvenliğe giden bir yol haritasıdır. Bir PCI SAQ doldurmak, herhangi bir işletme güvenliği gereksinimini kaçırmadığınızdan emin olmanın en iyi yollarından biridir. Ayrıca, iş yeri işlemcileri güvenli olmayan işletmelerle çalışmak istemezler, bu nedenle genellikle her iş yerinden ödeme güvenliğinin kanıtı olarak bir PCI SAQ sağlamasını isterler. Kuruluşunuz PCI verileriyle çalışıyorsa, muhtemelen bir SAQ doldurmuşsunuzdur veya doldurmanız gerekir. SAQ'ın işletmeniz için geçerli olduğu yukarıdaki tabloya bakın. SAQ'ınızı incelemek, ne yapmanız gerektiğini belirlemenize yardımcı olacaktır, ancak aşağıdaki bilgiler siber güvenlik hijyeninizi daha da iyileştirmenize yardımcı olacaktır.
Ek Siber Güvenlik Önerileri
Ayrıca, aşağıda yer alan öneriler, sizin ve işletmenizin günlük olarak karşılaşabileceğiniz çeşitli tehditlere karşı güvende kalmanıza yardımcı olacaktır. Aşağıda listelenen tüm önerilere CyberHoot'un vCISO Programı geliştirme hizmetlerinden yararlanarak ulaşabilirsiniz.
Bu önerilerin tamamı CyberHoot ürününe veya CyberHoot'un vCISO Hizmetlerine entegre edilmiştir. CyberHoot ile çalışanlarınızı yönetebilir, eğitebilir, değerlendirebilir ve test edebilirsiniz. CyberHoot.com adresini ziyaret edin ve hizmetlerimize bugün kaydolun. En azından, güncel siber güvenlik gelişmelerinden haberdar olmak için aylık Siber Güvenlik bültenlerimize kaydolarak öğrenmeye devam edin.
kaynaklar:
Ek Okuma:
MSP'ler Risk Değerlendirmeleri Gerektirmelidir
İlgili terimler:
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
Not: Eğer bültenimize abone olmak isterseniz, yukarıdaki bağlantılardan herhangi birini (infografikler hariç) ziyaret edin, sayfanın sağ tarafına e-posta adresinizi girin ve ' Bana Bülten Gönder' seçeneğine tıklayın.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Claude Code daha ortada yokken bile...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.