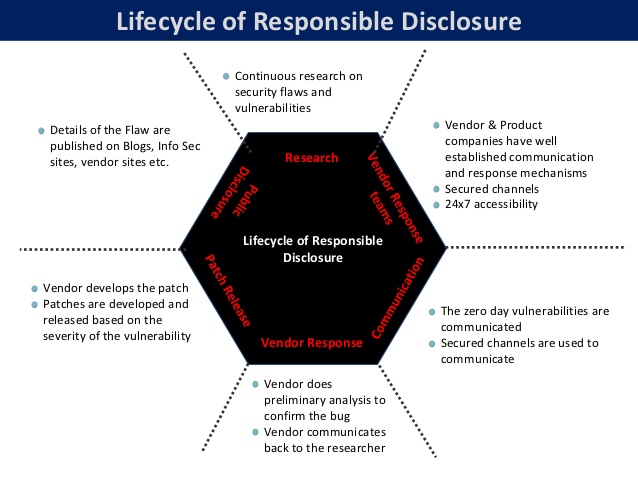
Sorumlu Açıklama, çoğu güvenlik araştırmacısının, bir yazılım ürünündeki kritik bir güvenlik açığını, satıcı tarafından bir yama veya düzeltme yayınlanana kadar açıklamamayı esas alan en iyi uygulama olarak benimsediği bir ilkedir. Bu durum, Google'ın güvenlik açıklarını keşfetmek ve düzeltmek için oluşturduğu Project Zero gibi ekiplerin bir güvenlik açığını keşfetmesi ve bu bilgiyi kamuoyuna açıklamaması durumunda sıklıkla devreye girer. Güvenlik analistlerinin ve araştırmacılarının bilgiyi kamuoyuyla paylaşamamasının nedeni, bilgisayar korsanlarının ve siber suçluların, satıcıların bir yama üretmesinden ve müşterilerin kendilerini, ağlarını, verilerini ve sistemlerini korumak için bu yamayı dağıtmasından çok daha hızlı bir şekilde güvenlik açığına saldırıp istismar edebilmeleridir. Bu nedenle buna Sorumlu Açıklama denir ve güvenlik araştırmacılarını buna uymaya zorlayan hiçbir yasa olmamasına rağmen en iyi uygulama olarak kabul edilir.
İlgili Terimler: Hata Ödül Programları , Güvenlik Açığı , Sıfır Gün Güvenlik Açığı
İlgili Okuma: Bağlantılı Sağlık Cihazları için Siber Araştırma ve Güvenlik Açığı Bildiriminin Zorlukları
Kaynak: CSO Online
Evet. Birçok KOBİ, çevrimiçi dağıtım ve kullanım için yazılım geliştiriyor. Bir KOBİ sahibi olarak, güvenlik araştırmacılarını " sorumlu ifşa" yapmaya teşvik eden bir Hata Ödül Programı (Bug Bounty) reklamı yapmayı düşünmelisiniz . Bu, yazılımınızda kritik bir kusur bulan kişilerin bunu size getirmesi ve karanlık veya derin web'de satmaması için küçük bir maddi teşviktir.
İkinci olarak, KOBİ'lerin, işletmelerini yönetmek için kullandıkları yazılım ve donanımlardaki kritik güvenlik açıklarını kapatmak için hedef zaman çizelgelerini özetleyen bir Güvenlik Açığı Uyarı Yönetim Sürecine (diğer adıyla: VAMP) sahip olmaları gerekir. Ağınızı, verilerinizi veya sistemlerinizi uzaktan tehlikeye atabilecek Önem Derecesi 1 olan hatalar için en kısa sürede yama uygulamanız gerekir.
CyberHoot, KOBİ'lerin Zero-Day güvenlik açıkları, yamalar ve sorumlu ifşaat konusunda kendi en iyi uygulamalarını geliştirmelerine yardımcı olmak için bir VAMP sürecine sahiptir.
https://youtube.com/watch?v=t5UKO4jjevw
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

