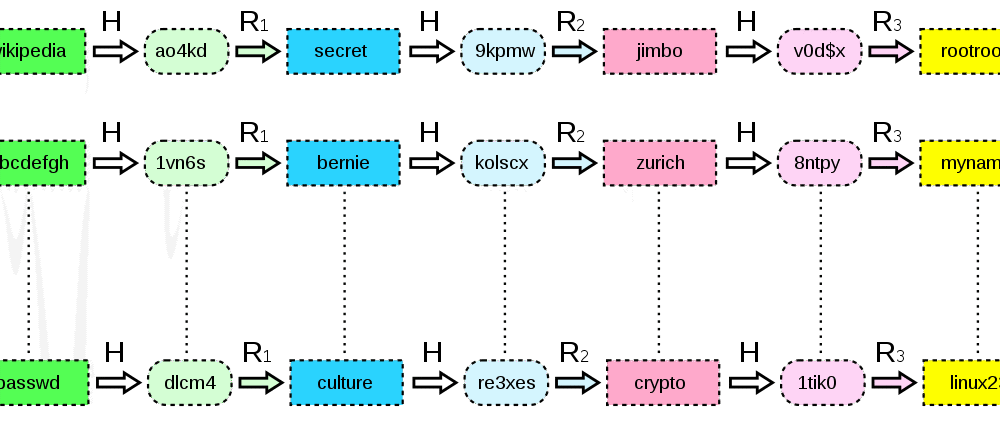
Gökkuşağı tablosu, önceden hesaplanmış bir kimlik doğrulama veritabanı kullanarak düz metin parolaları keşfetmek amacıyla kriptografik karma fonksiyonlarını kırmak için kullanılan bir kaynaktı . Gökkuşağı tablosu çözümleri, parola karmalarını hızlı bir şekilde kırmak için gereken bilgileri bulmak üzere bir algoritma kullanır. Modern parola tuzlama ve karma algoritmaları gökkuşağı tablosunu büyük ölçüde geçersiz kılmış olsa da, tembellik veya önemli ayrıntılara dikkat etmeme nedeniyle bu tür hazır araçları kullanmayan ve bunun yerine tek bir karma parolaya güvenen birçok uygulama vardır.
Gökkuşağı tabloları veya diğer karma kırma yöntemlerini kullanma fikri, kimlik doğrulama veritabanlarında parola karmalarının kullanılmasından kaynaklanmaktadır. Kimlik doğrulama için parola kullanan her sistem, bu parolaları bir şekilde depolamak zorundadır. En kötü senaryo, uygulama geliştiricisinin parolaları düz metin olarak depolamasıdır; bu da kayıtlı tüm kullanıcıların parolalarını bilgisayar korsanları veya hatta dahili sistem yöneticileri tarafından yetkisiz erişime karşı son derece savunmasız hale getirir. Bu kötü uygulama onlarca yıldır bilinmesine rağmen, çevrimiçi uygulamalarda hala yaygındır.
Bazı programcıların yaptığı, biraz anlamsız ama tartışmasız bir yöntem, parolanın tek bir karma hesaplamasını yapmaktır. Parolaları rastgele karakter dizileri gibi görünse de, aslında bir gökkuşağı tablosuyla tersine mühendislik yapmak çok kolaydır. Bir sisteme kimlik doğrulaması yaptığınızda, girdiğiniz parola, parola veritabanında saklananla aynı algoritma kullanılarak karma haline getirilir. Karmalar eşleşirse, kimliğiniz başarıyla doğrulanır. İşte Gökkuşağı Tablosu tam da bu noktada devreye girer.
Gökkuşağı tablosu, 1 karakter uzunluğundan 7 veya belki 8 karaktere kadar tüm düz metin parolaların tek yönlü karma değerlerini depolar. (Basit bir karma algoritması için 8 karakterlik bir gökkuşağı tablosu, depolamak için 32 Petabayt'a kadar veritabanı alanı kaplar!). Bir bilgisayar korsanı basit parola karma değerlerinden oluşan bir önbelleği çaldığında, düz metin parolayı bulmak için gökkuşağı tablosundaki karma değerine bakabilir.
32 karaktere kadar parola tuzlama yönteminin ortaya çıkmasıyla birlikte, bu tür aramaları gerçekleştirmek için gökkuşağı tabloları artık mevcut değildir (Kaynak: Gökkuşağı Tabloları Öldü ). Daha da önemlisi, birçok standart ikili dosya parolaların yinelemeli olarak karma işlemine tabi tutulmasını gerçekleştirir. Bu, tuzlanmış bir parolanın belirli sayıda kez tekrar tekrar karma işlemine tabi tutulması ve örneğin, orijinal olarak tuzlanmış parolanın 764. karma işleminin nihai değerinin, uygulamaya kimlik doğrulama sırasında gelecekteki karşılaştırma için veritabanında saklanması anlamına gelir. Gökkuşağı tabloları bu parolaları kıramaz.
Bilgisayar korsanları bir parola önbelleğini çaldıklarında, en çok kullanılan 100 parolayı bulmak için bir gökkuşağı tablosu kullanarak parolaların N kez tuzlanıp karıştırılıp karıştırılmadığını hızlıca belirleyebilirler. Bir eşleşme bulurlarsa, programcıların tembel davranıp parolaları tuzlamadığını veya yinelemeli olarak karıştırmadığını veya her ikisini birden yapıp yapmadığını belirlemek için geriye doğru çalışabilirler. Geliştiriciler çoğu zaman bu önemli adımları atladıkları için, bilgisayar korsanları artık parolalarınızı basit bir gökkuşağı tablosunda tersine mühendislik yaparak ele geçiriyor.
Gökkuşağı tabloları, tuzlanmamış ve tek karmalı parolaları kırmanın hızlı ve etkili bir yoludur. KOBİ'nizde bir uygulama geliştiriyorsanız, parolaların nasıl saklandığını mutlaka sorun. Geliştiriciye SALT'ın ne kadar büyük olduğunu sorun (8 küçük, 32 karakter yeterlidir) ve ardından karma değerini kaydetmeden önce parolalar üzerinde kaç yineleme yaptıklarını sorun. LastPass, Ana Parola üzerinde 100,000'den fazla parola karma işlemi yapar. Bu, kuruluşunuz için aşırı olabilir, ancak birkaç yüz ila 1000 arasında gerekebilir.
Yaygın tuzlama ve karma fonksiyonları şunlardır: “ Argon2 , scrypt , bcrypt ve PBKDF2 ”.
Ne yaparsanız yapın, bunu uygulama geliştirme sürecinizde kritik bir gereklilik olarak ele alın. Parola şemanıza SSO entegre edemiyorsanız ve parola karmalarını depolamanız gerekiyorsa, bu makalede bahsedilen araçları kullanarak parola veritabanınızı tuzlamalı ve yinelemeli olarak karma yapmalısınız.
kaynaklar:
Ek Okuma:
Web Sitenizi Veri İhlallerine Karşı Nasıl Güvende Tutarsınız?
Şifreleme, Karma Oluşturma ve Tuzlama: Aralarındaki fark nedir?
İlgili terimler:
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.