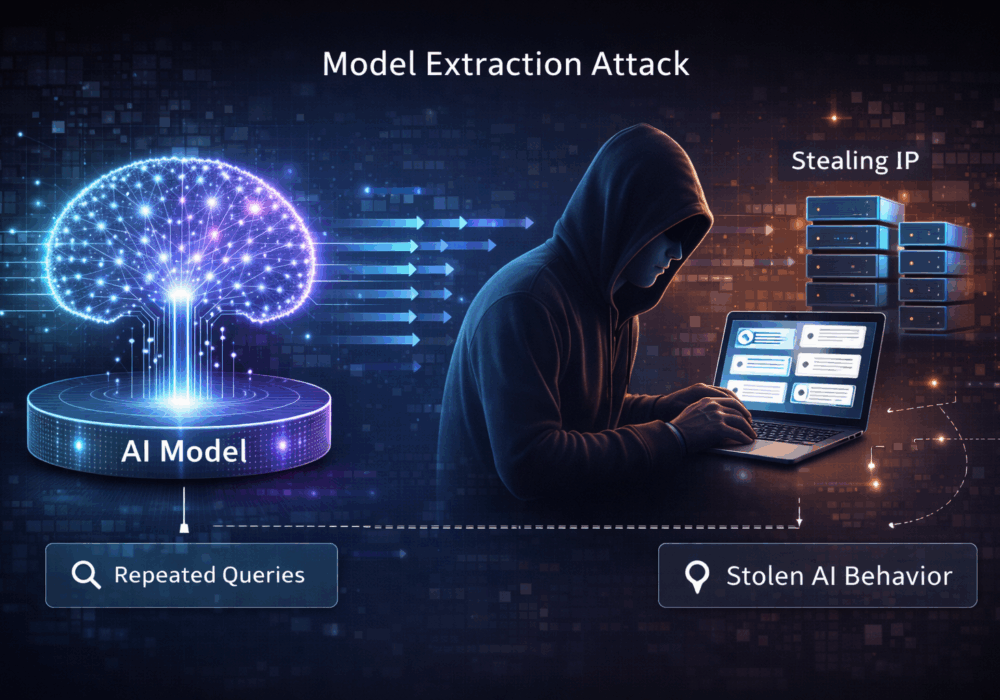
Model çıkarma saldırısı, bir saldırganın barındırılan bir makine öğrenimi veya yapay zeka modelini tekrar tekrar sorgulayarak içsel davranışını çıkarım yoluyla, kopyalayarak veya yaklaşık olarak belirleyerek gerçekleştirdiği bir tekniktir . Zamanla, saldırgan orijinal modeli yakından taklit eden bir yedek model oluşturabilir ve böylece modelin koduna veya ağırlıklarına doğrudan erişim olmadan fikri mülkiyeti etkili bir şekilde çalabilir.
Bu saldırılar şu yöntemlerden yararlanır:
Amaç veri hırsızlığı değil, model hırsızlığıdır.
Küçük ve orta ölçekli işletmeler için, özellikle dışarıya yapay zeka destekli özellikler sunarken, model çıkarımı genellikle görünmez bir risktir .
Önemli sonuçlar şunlardır:
Küçük ve orta ölçekli işletmeler için, koruma önlemleri alınmadığı takdirde model çıkarma işlemi yapay zekayı bir varlıktan bir yükümlülüğe dönüştürür.
Yönetilen Hizmet Sağlayıcıları için riskler daha yüksek ve daha kapsamlıdır.
Önemli hususlar şunları içerir:
Model çıkarma saldırıları, bir modelin nasıl oluşturulduğunu değil, nasıl davrandığını hedef alır.
Küçük ve orta ölçekli işletmeler ve MSP'ler için:
Ek Okuma:
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.