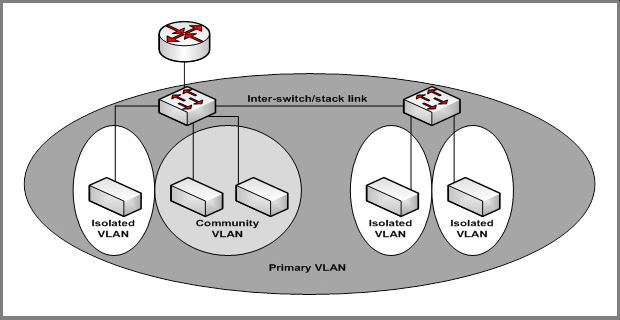
Özel Sanal Yerel Alan Ağı (PVLAN), diğer adıyla port izolasyonu, katman 2 ağları için bir ağ segmentasyon teknolojisidir ve ana VLAN altında ayrı alt ağlar veya özel VLAN'lar oluşturulmasına olanak tanır . Paylaşımlı bir ağ ortamında PVLAN uygulanması, yalnızca bir alt ağ içindeki cihazların birbirleriyle iletişim kurmasına izin vererek katman 2 içindeki anahtar port güvenliğini artırır.
Normal VLAN'larda kullanıcılar genellikle farklı IP alt ağlarına bağlanır. VLAN'ları PVLAN'lar kullanarak böldüğümüzde, farklı PVLAN'lardaki sunucular hala aynı IP alt ağına aittir, ancak yerel yönlendirici tarafından birbirleriyle iletişim kurmaları engellenebilir. Buna karşılık, yönlendirici izin listeleri kullanarak PVLAN'lar arasındaki iletişimi ya izin verebilir ya da yasaklayabilir.
PVLAN'larla çalışırken, farklı Port türlerini ve VLAN türlerini anlamak önemlidir:
Promiscuous Port: Bu port türü, VLAN'daki diğer tüm portlardan çerçeve gönderip alabilir. Genellikle katman 3 anahtarı, yönlendirici veya diğer ağ geçidi cihazlarıyla bağlantı kurar.
İzole Port: Bir alt VLAN'da bulunan izole port, bir ana bilgisayara bağlanır ve yalnızca karışık modlu portlarla iletişim kurabilir.
Topluluk Portu: Topluluk portları da bir alt VLAN'da bulunur ve bir ana bilgisayarla bağlantı kurar. Ancak, yalnızca aynı alt ağdaki karışık portlarla ve diğer topluluk portlarıyla iletişim kurabilir.
Özel bir VLAN içinde, VLAN'lara üç türde erişilebilir:
Birincil VLAN: Bu VLAN türü, ana bilgisayara bağlı tüm portlardan, tüm alt VLAN'larına (ikincil VLAN'lar) çerçeve gönderebilen orijinal VLAN'ı ifade eder.
İzole VLAN: İkincil bir VLAN olarak, izole VLAN yalnızca birincil VLAN'daki karışık portlara veri ileten izole VLAN içindeki anahtar portlarını (izole portlar) destekleyebilir. Aynı izole VLAN içinde bile, izole portlar birbirleriyle iletişim kuramaz.
Topluluk VLAN'ı: Topluluk VLAN'ı da bir tür ikincil VLAN'dır. Aynı topluluk VLAN'ı içindeki anahtar portları (topluluk portları) birbirleriyle ve birincil VLAN'ın portlarıyla iletişim kurabilir. Ancak bu tür bir VLAN, diğer topluluk VLAN'ları da dahil olmak üzere diğer ikincil VLAN'larla iletişim kuramaz.
PVLAN, ağınızı kolayca bölümlere ayırmanıza olanak tanıyan önemli bir teknolojidir. Ağınızı bölümlere ayırmak, işletmenizin güvenliği için çok faydalı olabilir. Ağ bölümlendirmesi, dahili güvenilir ağ artık düz ve açık olmadığı için kötü amaçlı yazılımların , virüslerin veya hatta bilgisayar korsanlarının yayılmasını sınırlamaya yardımcı olur. PVLAN'lar, sıfır güven ağ çerçevesi oluşturmanıza yardımcı olur . Örneğin, bir bilgisayar korsanı Finans ekibinizdeki biri aracılığıyla ağınıza erişim sağlasa bile, ağdaki bir ana bilgisayarı tehlikeye atmadan ağın başka bir bölümüne yatay olarak geçemez ve hatta bu durumda bile, ağ bölümlere ayrıldığı için ancak diğer izole ağdaki bir ana bilgisayarı görebilir veya onunla iletişim kurabilirse geçebilir.
Güvenlik duvarları, misafir Wi-Fi ağlarını güvenilir Wi-Fi ağlarından fiziksel ve mantıksal olarak ayırmanıza olanak tanıyan Kablosuz Ağ özelliklerine sahip KOBİ'lerde yaygın olarak kullanılır. Güvenilir Wi-Fi ağınızı, statik bir parola yerine (Radius kullanarak) Active Directory kullanıcı hesaplarınıza bağladığınızdan emin olun. Bu, işten çıkarılan çalışanların otoparkta güvenilir Wi-Fi ağınızda oturup hassas verileri çalması veya şirketinize ek zarar vermesi gibi yaygın bir riski ortadan kaldırır.
Ayrıca, aşağıda yer alan öneriler, sizin ve işletmenizin günlük olarak karşılaşabileceğiniz çeşitli tehditlere karşı güvende kalmanıza yardımcı olacaktır. Aşağıda listelenen tüm önerilere CyberHoot'un vCISO Programı geliştirme hizmetlerinden yararlanarak ulaşabilirsiniz.
Bu önerilerin tamamı CyberHoot ürününe veya CyberHoot'un vCISO Hizmetlerine entegre edilmiştir. CyberHoot ile çalışanlarınızı yönetebilir, eğitebilir, değerlendirebilir ve test edebilirsiniz. CyberHoot.com adresini ziyaret edin ve hizmetlerimize bugün kaydolun. En azından, güncel siber güvenlik gelişmelerinden haberdar olmak için aylık Siber Güvenlik bültenlerimize kaydolarak öğrenmeye devam edin.
kaynaklar:
İlgili terimler:
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
Not: Eğer bültenimize abone olmak isterseniz, yukarıdaki bağlantılardan herhangi birini (infografikler hariç) ziyaret edin, sayfanın sağ tarafına e-posta adresinizi girin ve ' Bana Bülten Gönder' seçeneğine tıklayın.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazla
Çoğu kimlik avı testi çalışanlarınıza yalan söyler. Bu ise önce merhaba diyor! HootPhish insanlara baştan şunu söylüyor: Bu...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.