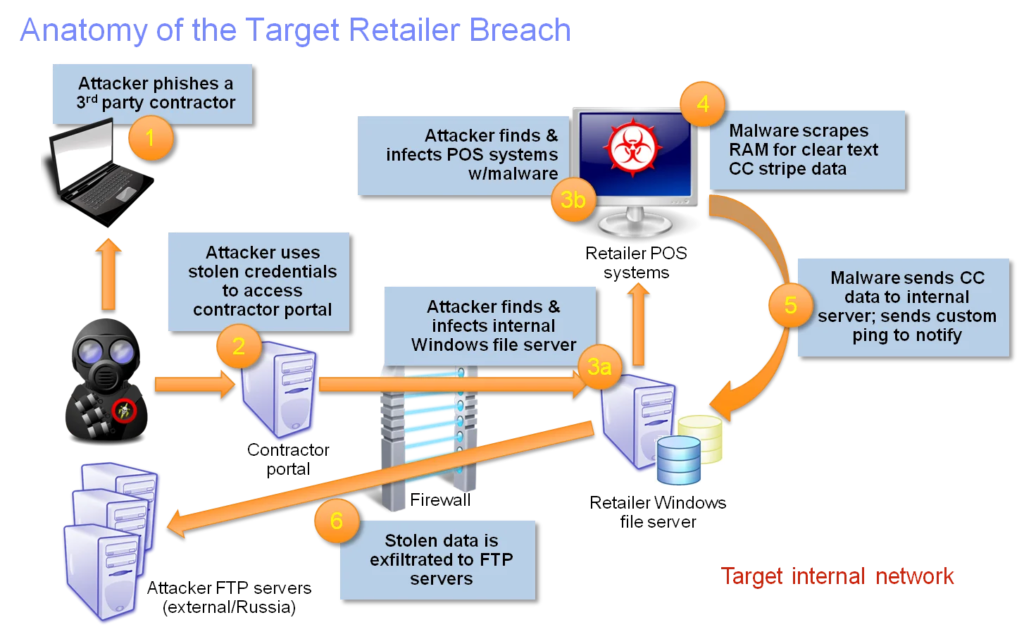
POS sistemine sızma, satış noktası cihazında gerçekleşen bir saldırıdır. Perakende mağazalarındaki POS cihazları, ödeme sırasında kredi kartı işlemlerini gerçekleştirir. Yeni cihazlar, ürünleriniz için ücretlendirme yapmak üzere kredi kartınızı dokunarak veya takarak kullanmanıza olanak tanır. Daha eski POS terminalleri ise satışı tamamlamak için manyetik şeridi kaydırmanızı gerektirir. Çoğu POS cihazı Windows ve Unix işletim sistemlerinin bir varyantını kullanır. Kötü amaçlı yazılımlar bu işletim sistemlerinin her ikisinde de çalışarak bilgisayar korsanlarının kredi kartı bilgilerinizi çalmasına olanak tanır.
Modern POS cihazları (dokun ve tak) kredi kartınızdaki çipten alınan verileri, POS cihazından kartın geçerli olduğunu doğrulayan ve perakende mağazasının Satış Noktası yazılımına evet (onaylandı) veya hayır (reddedildi) mesajı gönderen ve işlemi kaydeden ve bir fiş yazdıran bir Satıcı taahhüt satıcısına göndermeden önce şifreler.
Eski POS cihazları, kartın arkasındaki manyetik şeritten okur, toplanan bilgileri şifrelemez ve onay veya ret için gönderir. Bu POS cihazlarını çalmak, daha modern "Dokun ve Tak" cihazlarına göre çok daha kolaydır.
Apple Pay ve Google Pay, POS cihazına sahte bir kredi kartı numarası vererek bir adım daha ileri gidiyor ve bu numara, takas için bir satıcıya gönderiliyor. Satıcı, işleme için orijinal kredi kartı numarasını dosyada tutuyor ve sahte veya sahte kart numarasını söz konusu satın alma işlemini yapan kişiyle eşleştirmek için tablolar sunuyor. Kredi kartı işlemlerine yönelik bu karmaşık yaklaşım, günümüzde kullanılan en güvenli yöntemdir çünkü kart sahibinin gerçek orijinal kart numarasının perakende mağazadaki bir kredi kartı işleminde asla görülmesini engelleyerek bilgisayar korsanlarının kredi kartı numarasını çalmasını engeller.
Kaynak: TrendMicro
Ek Okuma: Hedef Saldırısı ve Kötü Amaçlı Yazılımlara İlk Bakış
Google Pay ve Apple Pay Neden Geleneksel Kredi Kartlarından Daha Güvenli?
İlgili Terimler: Kötü Amaçlı Yazılım , Şifreleme
POS ihlalleri, bir ihlal sırasında ve sonrasında önemli miktarda iş kaybına uğrayabilecek perakendeciler için büyük bir endişe kaynağıdır. Perakendeciler, POS sistemlerini, kredi kartı bilgilerini POS cihazından çıkarmadan ve onay için bir satıcı sigortacısına göndermeden önce şifreleyen temassız (RFID uyumlu) cihazlara yükseltmelidir. Ekim 2018 itibarıyla sorumluluk, POS cihazlarını Dokunmatik, Çip ve PIN uyumlu cihazlara yükseltmemiş olan perakendecilere, satıcı sigortacılarından geçmiştir. Tüketiciler, kredi kartı ekstrelerini dolandırıcılık açısından düzenli olarak kontrol etmelidir. Örneğin Capital One gibi birçok kredi kartı şirketi, satın alma alışkanlıklarınıza uymayan bir satın alma işlemi yapıldığında sizi bilgilendiren kimlik hırsızlığı izleme araçlarına sahiptir. Dikkatli olmak, sorunları hızlı bir şekilde tespit etmenize ve anında durdurmanıza yardımcı olacaktır. Çalınan parayı geri almaları haftalar sürebilen banka kartlarının aksine, kredi kartı satıcıları önce parayı iade etme, sonra dolandırıcılığı kanıtlama anlayışına sahiptir; bu da tüketicilerin tek bir hızlı telefon görüşmesiyle herhangi bir dolandırıcılığı kolayca telafi edebilecekleri anlamına gelir. Kredi kartları dolandırıcılık mağdurlarına karşı daha güvenlidir, ancak tartışmasız bir şekilde insanları banka kartlarına göre daha fazla harcamaya teşvik eder. Bu, CyberHoot'un size tavsiyede bulunamayacağı bir karardır.
https://www.youtube.com/watch?v=n6zixRxBeGs
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.


