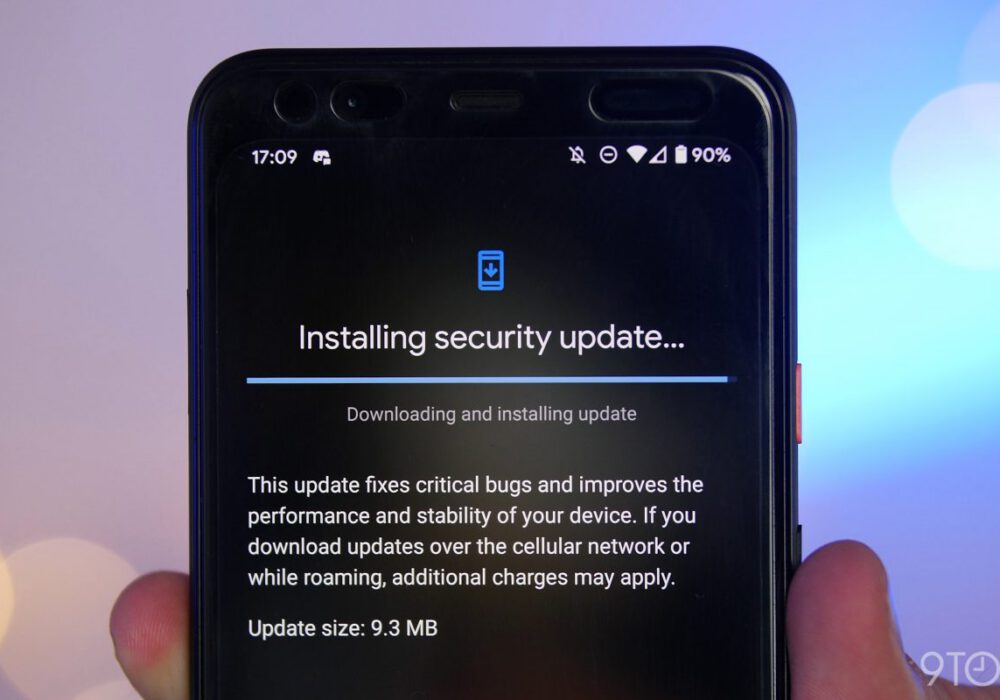
Yama , bir cihaza yüklenen ve dosya veya cihaz ayarlarını değiştiren bir yazılım bileşenidir. Yamalar genellikle bir cihaz veya yazılım çözümündeki bir sorunu düzeltmek için yapılır. Çoğu zaman, yamalar satıcılar tarafından kritik bir güvenlik açığını veya zafiyeti gidermek için yayınlanır.
Hazır ticari yazılım (COTS) satın almak, işletmenizi çalıştıran yazılımlar için yamalar da dahil olmak üzere istikrarlı bir geliştirme döngüsü sağlamaya yardımcı olur. Ancak, tüm yazılımların kullanım ömrünün ve desteğinin sona erebileceğini , yani yazılım geliştiricisinin artık sorunları düzeltmek için yama yayınlamayacağını unutmayın. Bu durumlarda, BT altyapınız için yama almaya devam etmek için donanım veya yazılımın daha güncel bir sürümüne yükseltmeniz gerekir.
Kaynak: NIST
Ek Okuma: Güvenlik Yaması Nedir? Güvenlik Açığı Yönetimi Nedir?
İlgili Terimler : Hazır Ticari Yazılım (COTS) , Kullanım Ömrünün Sonu ve Destek Sonu , Yazılım Yaşam Döngüsü Geliştirme
KOBİ'lerin, kullandıkları tüm cihazlarda ve yazılım çözümlerinde yazılım yamalarından sorumlu birine ihtiyaçları vardır. Bu, kendi personeli veya Yönetilen Hizmet Sağlayıcınız (MSP) gibi üçüncü bir taraf olabilir. (Siber Güvenlik Olgunluk Modeli (CMM) Seviye 2)
Olgun KOBİ'lerin, kritik bir risk veya güvenlik açığı tespit edildiğinde, bu risklerin kuruluşunuza getirdiği tehditleri azaltmak için izlenecek tekrarlanabilir bir sürece rehberlik eden bir sürece de ihtiyacı vardır. Güvenlik açıklarına müdahale etmek için tekrarlanabilir ve üzerinde anlaşılmış bir sürece sahip olmak, güçlü bir siber güvenlik programının bir parçasıdır. (CMM Seviye 3)
Herhangi bir siber güvenlik programındaki olgunluk düzeyinin bir sonraki aşaması, güvenlik açıklarını yamalama sürecinin ötesinde, ağınızı güvenlik açıkları, eksik yamalar, risk altındaki donanımlar ve güvenli olmayan yapılandırmalar açısından test etme sürecidir. Bu süreç, güvenlik açığı taraması olarak bilinir ve siber güvenlik olgunluk ölçeğinde bir sonraki adım olan yamalama ve güvenlik açığı yönetimi için güçlü süreçlere sahip KOBİ'ler için en faydalıdır. (CMM Seviye 4)
Çoğu KOBİ, yamalar ve güvenlik açığı yönetimiyle ilgili Siber Güvenlik Olgunluk Modeli'nde 4. seviyenin üzerine asla çıkamaz. Ancak, bilmenizi isteriz ki, CMM Seviye 5'e ulaşmaya başlamanın bir yolu, yama seviyelerini, cihazın güvenlik güçlendirmesini ve izleme araçlarını doğrulamak için cihazın gerçek zamanlı değerlendirmesine dayanarak cihazların ağınıza bağlanmasına izin veren veya izin vermeyen bir Ağ Erişim Kontrolü çözümü kullanmaktır. Tipik bir KOBİ için pek de iyi bir yatırım fikri değil.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.