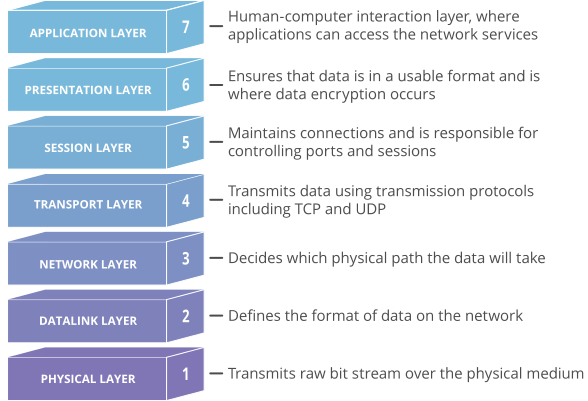
Açık Sistemler Bağlantısı (OSI) Modeli , çeşitli iletişim sistemlerinin standart protokoller kullanarak iletişim kurmasını sağlayan, Uluslararası Standardizasyon Örgütü tarafından oluşturulmuş kavramsal bir modeldir . Daha basit bir ifadeyle, OSI, farklı bilgisayar sistemlerinin birbirleriyle iletişim kurabilmesi için bir standart sağlar. OSI Modeli, bilgisayar ağları için evrensel bir dil olarak görülebilir. İletişim sistemini, her biri bir öncekinin üzerine yerleştirilmiş yedi farklı katmana ayırma kavramına dayanmaktadır.
OSI modelinin her katmanı belirli bir görevi yerine getirir ve kendisinin üstündeki ve altındaki katmanlarla iletişim kurar. OSI modeli sağlam, hata düzeltici ve verimli olacak şekilde tasarlanmıştır. Ancak, bazen bilgisayar korsanları OSI modelinin çeşitli katmanlarındaki bireysel iletişimleri kırmaya çalışırlar. Genellikle bunu, ağ bağlantısının belirli katmanlarını hedef alan DDoS saldırılarıyla yaparlar; uygulama katmanı saldırıları 7. katmanı, protokol katmanı saldırıları ise 3. ve 4. katmanları hedefler.
OSI Modelinin en alt katmanı, ağ üzerinden gönderici cihazın fiziksel katmanından alıcı cihazın fiziksel katmanına, ham yapılandırılmamış veri bitlerini elektriksel veya optik olarak iletir. Voltajlar, pin düzeni, kablolama ve radyo frekansları gibi özellikleri içerebilir. Fiziksel katmanda, ağ hub'ları, kablolama, tekrarlayıcılar, ağ bağdaştırıcıları veya modemler gibi "fiziksel" kaynaklar bulunabilir.
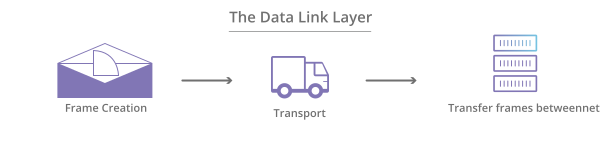
Veri bağlantı katmanında, düğümler arası veri aktarımını gerçekleştirmek için doğrudan bağlı düğümler kullanılır ve veriler MAC adresleri aracılığıyla çerçevelere paketlenir. Veri bağlantı katmanı ayrıca fiziksel katmanda meydana gelebilecek hataları da düzeltir.
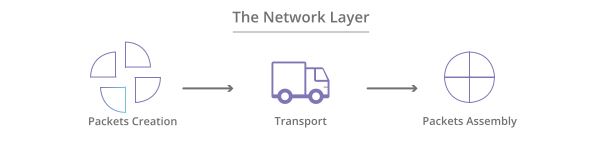
Ağ katmanı, veri bağlantı katmanından çerçeveleri alıp, çerçevenin içindeki IP adreslerine göre hedeflenen hedeflere iletmekle sorumludur. Bu katman, IP (İnternet Protokolü) gibi mantıksal adresleri kullanarak hedefi bulur. Bu katmanda, yönlendiriciler, ağlar arasında bilgileri gitmesi gereken yere yönlendirmek için kullanılan önemli bir bileşendir.
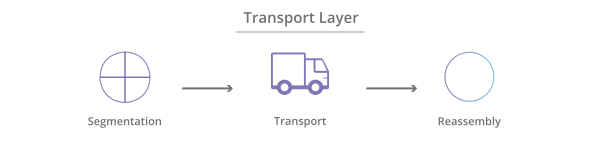
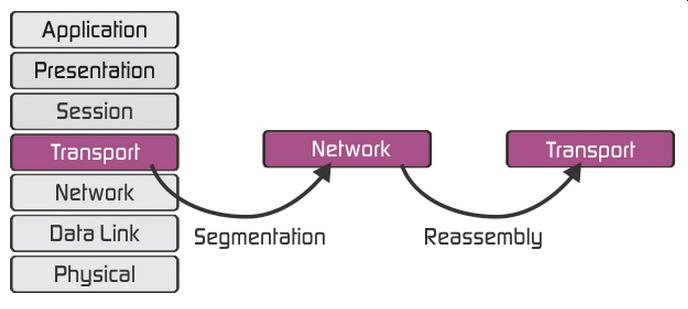
Taşıma katmanı, veri paketlerinin iletimini ve hata kontrolünü yönetir . Sistemler ve ana bilgisayarlar arasında verinin boyutunu, sıralamasını ve nihayetinde aktarımını düzenler. Taşıma katmanının en yaygın örneklerinden biri TCP veya İletim Kontrol Protokolü'dür. Paketlerin verimli bir şekilde iletilmesini sağlamak için taşıma katmanında paketlerin bölümlendirilmesi gerçekleşir; bu sayede paketler ne çok büyük (aşırı kapasite) ne de çok küçük (verimsiz) olur.
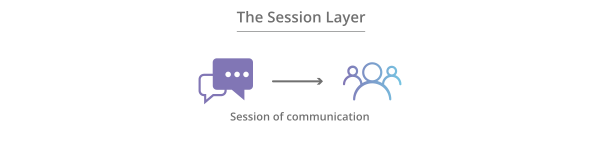
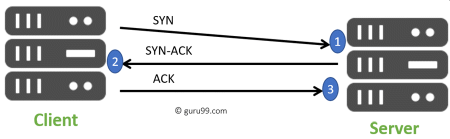
Oturum katmanı, farklı bilgisayarlar arasındaki görüşmeleri kontrol eder. Makineler arasındaki bir oturum veya bağlantı, 5. katmanda kurulur, yönetilir ve sonlandırılır. Oturum katmanı hizmetleri ayrıca kimlik doğrulama ve yeniden bağlantıları da içerir.
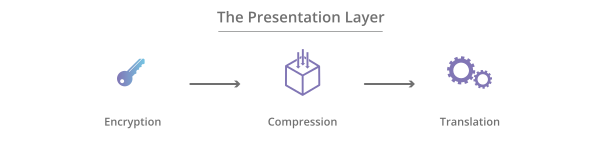
Sunum katmanı, uygulamanın kabul ettiği sözdizimi veya anlambilime göre uygulama katmanı için verileri biçimlendirir veya çevirir. Bu nedenle, bazen sözdizimi katmanı olarak da adlandırılır. Bu katman, uygulama katmanının gerektirdiği şifreleme ve şifre çözme işlemlerini de gerçekleştirebilir.
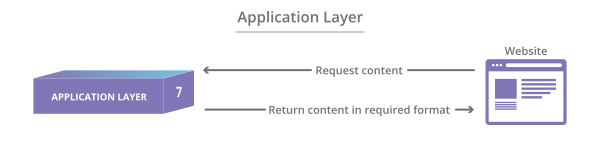
Bu katmanda, hem son kullanıcı hem de uygulama katmanı yazılım uygulamasıyla doğrudan etkileşim kurar. Bu katman, web tarayıcısı veya Office 365 gibi son kullanıcı uygulamalarına sağlanan ağ hizmetlerini görür. Uygulama katmanı, iletişim ortaklarını ve kaynak kullanılabilirliğini belirler ve iletişimi senkronize eder.
MSP'nizin veya BT personelinizin OSI Modelinin ne olduğunu ve bilgiyi nasıl işlediğini bilmesi önemlidir. Güvenlik açısından, Katman 2 ve Katman 3 gibi belirli katmanlarda, VLAN'lar veya PVLAN'lar dahil olmak üzere ek güvenlik önlemleri uygulanabilir . Bununla birlikte, OSI Modeli, teknoloji satıcılarına ve geliştiricilerine, oluşturdukları dijital iletişim ürünlerinin ve yazılım programlarının birlikte çalışabilmesi için yol göstermeyi amaçlamaktadır. OSI Modeli, kullanımda olan bir ağ veya telekomünikasyon sisteminin işlevlerini açıklayan net bir çerçeve sağlar.
Ek Siber Güvenlik ÖnerileriAşağıdaki öneriler, sizin ve işletmenizin günlük olarak karşılaşabileceğiniz çeşitli tehditlere karşı güvende kalmanıza yardımcı olacaktır. Aşağıda listelenen tüm önerilere CyberHoot'un vCISO Programı geliştirme hizmetlerinden yararlanarak ulaşabilirsiniz.
Bu önerilerin tamamı CyberHoot ürününe veya CyberHoot'un vCISO Hizmetlerine entegre edilmiştir. CyberHoot ile çalışanlarınızı yönetebilir, eğitebilir, değerlendirebilir ve test edebilirsiniz. CyberHoot.com adresini ziyaret edin ve hizmetlerimize bugün kaydolun. En azından, güncel siber güvenlik gelişmelerinden haberdar olmak için aylık Siber Güvenlik bültenlerimize kaydolarak öğrenmeye devam edin.
kaynaklar:
Ek Okuma:
İşletmenizi İnsan Güvenlik Duvarıyla Güvence Altına Alın
İlgili terimler:
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
Not: Eğer bültenimize abone olmak isterseniz, yukarıdaki bağlantılardan herhangi birini (infografikler hariç) ziyaret edin, sayfanın sağ tarafına e-posta adresinizi girin ve ' Bana Bülten Gönder' seçeneğine tıklayın.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.