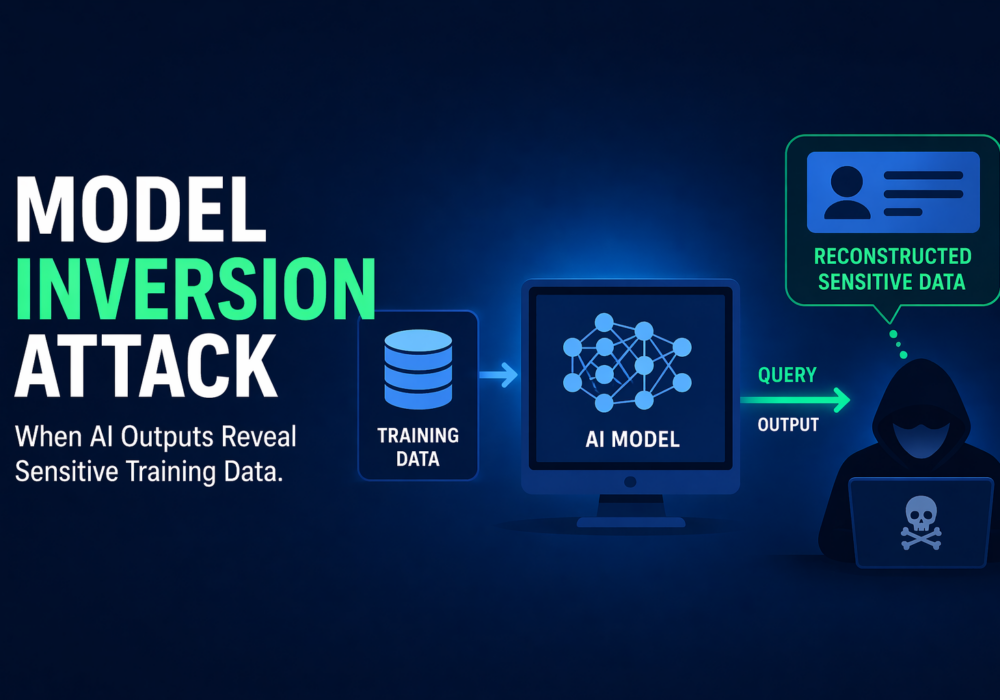
Model tersine çevirme saldırısı, bir saldırganın bir modelin çıktılarını kullanarak, modeli eğitmek için kullanılan veriler hakkında hassas bilgileri çıkarım yoluyla elde ettiği, yeniden oluşturduğu veya kurtardığı bir makine öğrenimi gizlilik saldırısıdır. Microsoft bunu, saldırganın doğrudan erişimi olmayan özel eğitim verilerini yeniden oluşturmak da dahil olmak üzere, makine öğrenimi modellerinde kullanılan özel özellikleri kurtarmak olarak tanımlar. OWASP de benzer şekilde bunu, bir modelden bilgi çıkarmak için modelin tersine mühendisliği olarak tanımlar.
Daha basit bir ifadeyle, saldırgan orijinal veri setini doğrudan çalmak zorunda değildir. Bunun yerine, modele sorgu gönderir ve yanıtlarını analiz ederek, arkasındaki kişiler, kayıtlar veya kaynak veriler hakkında hassas bir şey öğrenene kadar çalışır. OWASP'ın Güvenli Yapay Zeka Model Operasyonları kılavuzunda, model tersine çevirme ve çıkarma işlemlerinin saldırganların çıkarım sorguları yoluyla eğitim verilerini yeniden oluşturmasına olanak sağlayabileceği belirtilirken, NIST'in düşmanca makine öğrenimi sınıflandırması, model tersine çevirmeyi makine öğrenimi sistemlerinde kabul görmüş bir gizlilik riski olarak tanımlamaktadır.
Küçük ve orta ölçekli işletmeler için, model tersine çevirme saldırısı, hassas iş, müşteri veya çalışan verileri üzerinde eğitilmiş bir yapay zeka modelinin, bu verilerin parçalarını istemeden ifşa edebileceği anlamına gelir. Bu durum, modeller müşteri profilleri, insan kaynakları verileri, finansal bilgiler, tıbbi bilgiler veya tescilli iç veriler gibi özel kayıtlar üzerinde eğitildiğinde en büyük önemi taşır. Microsoft'un tehdit modelleme kılavuzu, model tersine çevirmeyi özellikle bir yapay zeka saldırı yüzeyi olarak listelerken, IBM'in yapay zeka gizlilik kılavuzu da hassas bilgilerin makine öğrenimi sistemleri aracılığıyla ifşa edilebileceği bir yol olarak tersine çevirme saldırılarını ele almaktadır.
Pratik açıdan bakıldığında, KOBİ'ler şunları anlamalıdır:
Yönetilen Hizmet Sağlayıcıları (MSP'ler) için model tersine çevirme saldırıları, hem kendi yapay zeka kullanımları hem de müşterileri için dağıttıkları, yönettikleri veya önerdikleri tüm yapay zeka sistemleri açısından önemlidir. MSP'ler genellikle birden fazla müşteri ortamında çalıştığı için, zayıf bir yapay zeka uygulaması bir veya birden fazla müşteriden hassas bilgileri açığa çıkarabilir. OWASP, modellere ve tahminlere erişimi sınırlamak gibi kontroller önerirken, Microsoft'un yapay zeka tehdit modelleme kılavuzu, dağıtılan modellerden özel özelliklerin kurtarılması riskini vurgulamaktadır.
Pratikte, MSP'ler şunları yapmalıdır:
Model tersine çevirme saldırısı, bir yapay zeka veya makine öğrenmesi modelini inceleyerek hassas eğitim verilerini öğrenme girişimidir. Küçük ve orta ölçekli işletmeler için bu, özel işletme, müşteri veya çalışan bilgilerinin bir model aracılığıyla dolaylı olarak sızabileceği anlamına gelir. Yönetilen hizmet sağlayıcıları (MSP'ler) için ise, yapay zeka sistemlerinin, kullandıkları veya destekledikleri modeller aracılığıyla müşteri verilerinin açığa çıkmaması için dikkatlice tasarlanması, incelenmesi ve yönetilmesi gerektiği anlamına gelir.
Ek Okuma:
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazla
Çoğu kimlik avı testi çalışanlarınıza yalan söyler. Bu ise önce merhaba diyor! HootPhish insanlara baştan şunu söylüyor: Bu...
Daha fazla
Ciddiyet: KRİTİK (CVSS 9.2) | Yayınlanma Tarihi: 22 Ekim 2026 21 Ekim'de PHP'de iki kritik güvenlik açığı tespit edildi...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.