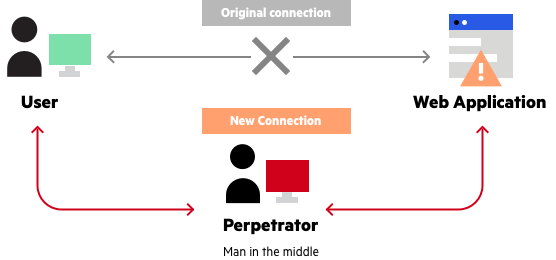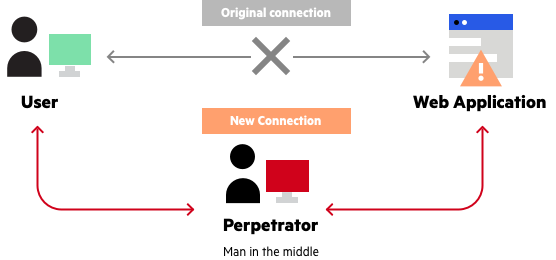
Ortadaki Düşman Saldırısı (AITM Saldırısı) (eskiden Ortadaki Adam Saldırısı olarak adlandırılıyordu), bir bilgisayar korsanının bir kullanıcı ile bir uygulama arasındaki konuşmaya dahil olması, ya gizlice dinleme yapması ya da taraflardan birinin kimliğine bürünmesi ve normal bir bilgi alışverişi gerçekleşiyormuş gibi göstermesi anlamına gelen teknik bir terimdir. Bu saldırıların temel amacı, kurbanlardan e-posta, bankacılık veya sanal özel ağ gibi çevrimiçi hesaplara giriş kimlik bilgileri gibi hassas bilgileri çalmaktır.
Bu saldırılar genellikle, yerel işletmelerin gerçek Wi-Fi'ı gibi görünen sahte Wi-Fi ağlarında gerçekleşir. Şüphelenmeyen kullanıcılar sahte Wi-Fi ağına bağlanır ve trafiği, bu ilgi çekici kimlik doğrulama bilgileri için yakalanıp incelenir.
Neyse ki, çoğu web sitesi, saldırgan sahte DNS istekleriyle birleştirilmiş bir HTTPS proxy'si kullanmadığı sürece kimlik doğrulama bilgilerini gizleyebilen https gereklilikleri belirlemiştir. Bu durumlarda, saldırgan oturum açmaya çalıştığınız gerçek web sitesi gibi davranabilir, ancak SSL sertifikaları bir şeylerin ters gittiğinin açık bir göstergesi olabilir.
Bu tür saldırılar genellikle kimlik avı saldırılarıyla birlikte yapılır ve kullanıcıları kötü amaçlı bağlantılara tıklamaya veya kişisel bilgilerini çalmak için sahte bir web sayfasına kişisel verilerini girmeye ikna etmeyi amaçlar. Bu sahte web siteleri, DNS'de meşru bir web sitesi adresini taklit etmenin getirdiği daha önce bahsedilen SSL sertifikası sorununu önleyen meşru SSL sertifikalarına sahip olabilir.
Kaynak: Imperva
Ek Okuma:
İlgili terimler:
Bir KOBİ olarak, Ortadaki Saldırgan saldırılarına maruz kalma olasılığınızı azaltmak için alabileceğiniz bazı önlemler vardır. Çoğu siber tehditte olduğu gibi, saldırının ve nerede veya nasıl gerçekleştirildiğinin farkında olmak çok önemlidir. Bu nedenle, çalışanlarınızı WiFi ağlarındayken kendilerini nasıl koruyacakları ve bir Yapay Zeka (AITM) saldırısının ne olduğu konusunda eğitmek büyük ölçüde yardımcı olacaktır. Kullanıcı eğitimi ve farkındalık eğitimlerinin yanı sıra, yapabileceğiniz birkaç şey şunlardır:
https://www.youtube.com/watch?v=DgqID9k83oQ
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.