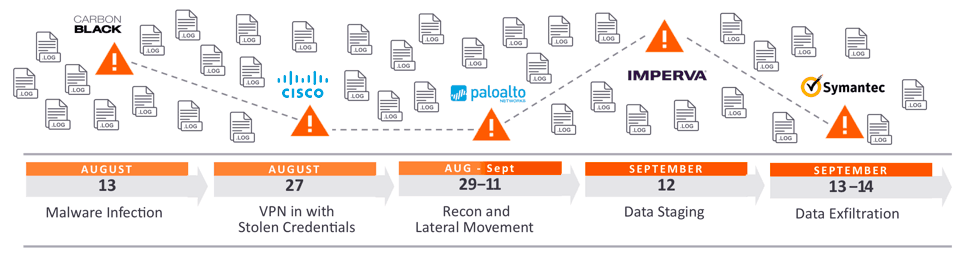
Yanal Hareket , bilgisayar korsanlarının makinelere veya ağlara ilk erişimi sağladıktan sonra kullandıkları bir tekniktir. Bilgisayar korsanları bu stratejiyi, hassas veriler ve diğer yüksek değerli varlıklar arayışında ağın daha derinlerine inmek için kullanırlar. Ağa sızdıktan sonra, saldırgan çeşitli araçlar kullanarak artırılmış ayrıcalıklar elde ederek ele geçirilmiş ortamda yanal olarak hareket ederek sürekli erişimi sürdürür. Bu örnekte ayrıcalıklar, genellikle BT departmanlarının üst düzey yöneticilerine, geliştiricilere, yöneticilere vb. verilen yönetici hesabı ayrıcalıklarıdır.
Siber saldırganlar, tespit edilmekten kaçınmak ve ağa bağlı kalmak için sistem içinde yatay olarak hareket ederler. Çoğu zaman, veri ihlali ilk tespit edilmeden önce siber saldırganlar bir makineyi veya ağı haftalarca hatta aylarca istismar etmiş olurlar. Siber saldırganlar , kimlik avı , sosyal mühendislik , virüsler veya diğer kötü amaçlı yazılımlar gibi yaygın siber saldırılar yoluyla sistemlere ilk erişimi sağlayabilirler . Siber saldırganların sistemler arasında geçiş yapma şekli, yetkili kullanıcıları taklit ederek, hedeflerine ulaşana kadar ağdaki birden fazla sistemde hareket etmektir. Bu hedefe ulaşmak, ağlar, sistemler ve hesaplar hakkında bilgi toplamayı, kimlik bilgilerini elde etmeyi, ayrıcalıkları yükseltmeyi, gelecekteki erişim için arka kapılar kurmayı ve nihayetinde hedef verilere erişim sağlamayı içerir.
Kaynak: CrowdStrike, ExaBeam
Ek Okuma: İnsan Güvenlik Duvarı Oluşturmak
İlgili Terimler: Keşif, Kimlik Avı , Fidye Yazılımı
Herhangi bir veri ihlali sırasında yatay hareket, kurtarmayı çok daha zor hale getirir. Çoğu zaman, ihlale uğrayan ilk makineyi bulmak zordur. Makineyi kaldırıp yeniden kurmak yaygın bir önlemdir, ancak yatay hareketle, saldırgan ağınızdaki diğer ana bilgisayarları ele geçirmiş ve ihlale uğrayan ilk makineyi terk etmiştir. Bu, ihlali kontrol altına alma girişimlerinizin ciddi şekilde sekteye uğrayabileceği anlamına gelir. Ağları yatay hareketler açısından izlemek, çoğu küçük ağın zayıf noktasıdır ve tespit ve önlemeyi uç nokta güvenlik sistemlerine bırakır. Önemli olan, sizin veya işletmenizin siber güvenlik programınızı iyileştirmek ve bu saldırıların başarılı olmasını önlemek için her zaman yapabileceği bir şeyler olduğudur. CyberHoot, sizin veya işletmenizin yatay hareket yoluyla bir saldırının kurbanı olmasını önlemek için aşağıdaki önlemleri önerir:
Kritik hesaplarınızı korumanın en iyi yolu, üç kimlik doğrulama faktöründen ikisini (olduğunuz, sahip olduğunuz veya bildiğiniz bir şey) kullanmaktır. Hackerlar, çalışanlarınızın şifrelerini tekrar tekrar kullanacaklarına güveniyorlar. Çevrimiçi hizmetlerin 2FA ile korunduğunu gördükleri anda (çoğu durumda) daha kolay hedeflere yöneliyorlar çünkü bu tür korumaları kolayca aşamayacaklarını biliyorlar. Marriott Otel zincirinin yakın zamanda yaşadığı büyük siber saldırının nedenlerinden biri de yetersiz iki faktörlü kimlik doğrulamaydı.
Şifre yöneticileri, tüm hesap verilerini cihazlar (akıllı telefonlar, dizüstü bilgisayarlar ve tabletler) arasında otomatik olarak senkronize eder. Web tarayıcı eklentileri etkinliğinizi izler ve yeni bir web sitesine giriş yaptığınızda kimlik bilgilerinizi kaydetmenizi ister. Alan adınız (veya gmail.com gibi URL'niz) için kullanıcı adınız ve şifreniz şifrelenmiş bir şifre kasasında saklanır. Şifre yönetimi ve gereksinimleri, işletme tarafından belirlenen yönetim politikaları aracılığıyla zorunlu hale getirilmelidir.
Kullanıcılar doğru bir şekilde kategorize edilmeli ve yalnızca işlerinin gerektirdiği sistemlere, uygulamalara veya ağlara erişebilmelidir. Örneğin, bir kurumsal ağda, masaüstü ve dizüstü bilgisayarlar gibi cihazları yalnızca BT personeli yönetmelidir. BT personeli standart kullanıcılara yönetici ayrıcalıkları vermemelidir.
Uç nokta güvenlik araçları, BT personelinin tüm çevrimiçi ve çevrimdışı uç noktaları gözlemlemesine olanak tanır. Bu, önemli uç nokta olaylarına ilişkin verileri toplar ve depolar; bu verileri eyleme geçirilebilir güvenlik istihbaratı akışları ve bilinen taktikler, teknikler ve prosedürlerle (TTP) eşleştirir. Başka bir deyişle, bu çözüm BT uzmanlarının saldırı eğilimlerini ve davranışlarını izlemelerine ve kaynaklarını nereye yönlendirmeleri gerektiğine karar vermelerine yardımcı olur.
Her şey başarısız olduğunda ve felaket niteliğinde bir güvenlik ihlali meydana geldiğinde, siber sigortanız size gerekli kaynakları sağlayarak hızlı ve etkili bir şekilde toparlanmanıza yardımcı olur. CyberHoot, siber sigortanın neleri kapsadığı ve bazı zorlukları hakkında iki bölümden oluşan bir seri yayınladı.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Claude Code daha ortada yokken bile...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

