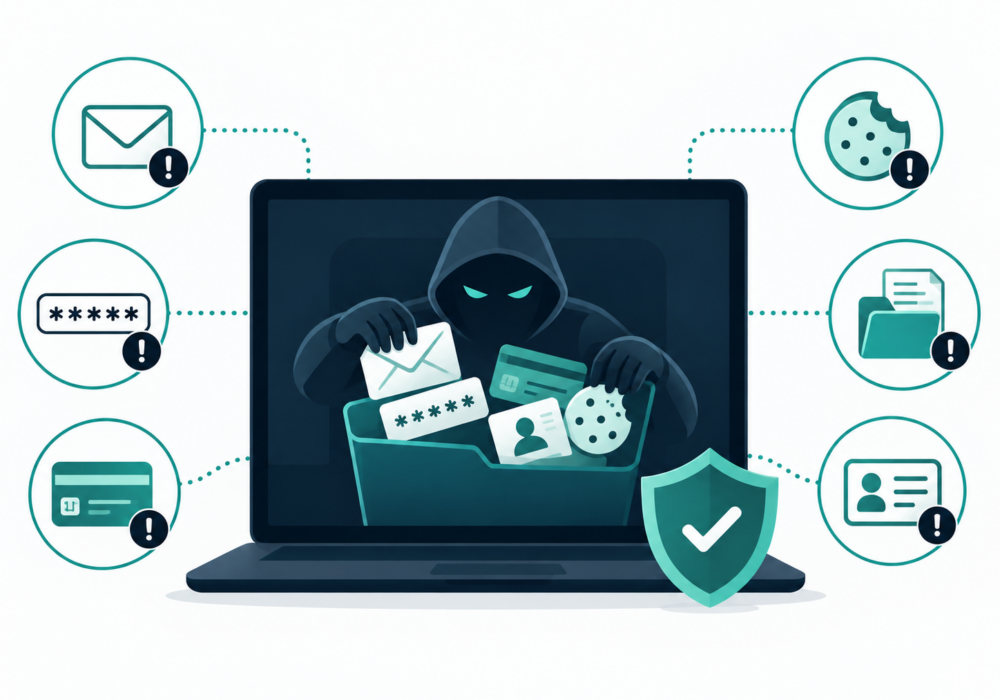
Bilgi hırsızı kötü amaçlı yazılım , bir bilgisayardan veya başka bir cihazdan hassas bilgileri sessizce toplamak ve saldırgana geri göndermek üzere tasarlanmış zararlı bir yazılımdır.
Dosyaları şifreleyerek veya fidye talebi göstererek varlığını belli eden fidye yazılımlarının aksine, bilgi hırsızlığı yapan yazılımlar genellikle fark edilmeyecek şekilde tasarlanmıştır. Web tarayıcılarında, uygulamalarda ve yerel depolama alanlarında şu gibi değerli bilgileri arayabilir:
Bu bilgiler çalındıktan sonra, suçlular bunları kendileri kullanabilir veya diğer saldırganlara satabilirler. Çalınan bir parola bir hesaba erişim sağlarken, çalınan bir oturum çerezi veya kimlik doğrulama belirteci, kullanıcının daha önce kimlik doğrulaması yaptığı bir hesaba erişim sağlayabilir.
Dolayısıyla bilgi hırsızları hem kötü amaçlı yazılım sorunu hem de kimlik güvenliği sorunu yaratmaktadır.
Küçük ve orta ölçekli işletmeler genellikle bulut uygulamalarına, web tarayıcılarına ve çalışanların dizüstü bilgisayarlarına büyük ölçüde bağımlıdır. Bu durum, bu cihazlarda depolanan bilgileri saldırganlar için özellikle değerli hale getirir.
Virüs bulaşmış tek bir çalışan bilgisayarı, e-postaya, Microsoft 365 veya Google Workspace'e, finansal sistemlere, müşteri kayıtlarına, bulut depolamaya veya diğer iş uygulamalarına erişimi tehlikeye atabilir.
Küçük ve orta ölçekli işletmeler şunları yapmalıdır:
Bilgi hırsızları, yönetilen hizmet sağlayıcıları (MSP) için ek riskler oluşturur çünkü MSP teknisyenleri birçok müşteri ortamına ayrıcalıklı erişime sahip olabilir.
Bilgi hırsızlığı yapan bir yazılım teknisyenin cihazını ele geçirirse, çalınan kimlik bilgileri veya token'lar saldırgana yönetim portallarına, uzaktan yönetim araçlarına, bulut kiracılarına veya müşteri sistemlerine erişim sağlayabilir.
MSP'ler, ayrıcalıklı iş istasyonları ve yönetici hesapları etrafında ek koruma önlemleri almalıdır. Uç Nokta Algılama ve Yanıt (EDR), uygulama kontrolleri, güçlü tarayıcı güvenliği, kimlik avına dayanıklı kimlik doğrulama, en az ayrıcalık ilkesi ve oturum izleme, riskleri azaltabilir.
Olay müdahale prosedürleri, bir bilgi hırsızı tespit edildiğinde kimlik bilgilerinin ve aktif oturumların çalınmış olabileceğini de varsaymalıdır.
Bilgi hırsızları, ciddi hasara yol açmak için dosyalarınızı şifrelemeye ihtiyaç duymazlar. Amaçları genellikle kimliğinizi kanıtlayan dijital bilgileri çalmaktır.
Uç noktaları, tarayıcıları, kimlik bilgilerini ve kimlik doğrulama oturumlarını korumak, bunlara karşı savunma için çok önemlidir.
Ek Okuma:
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.