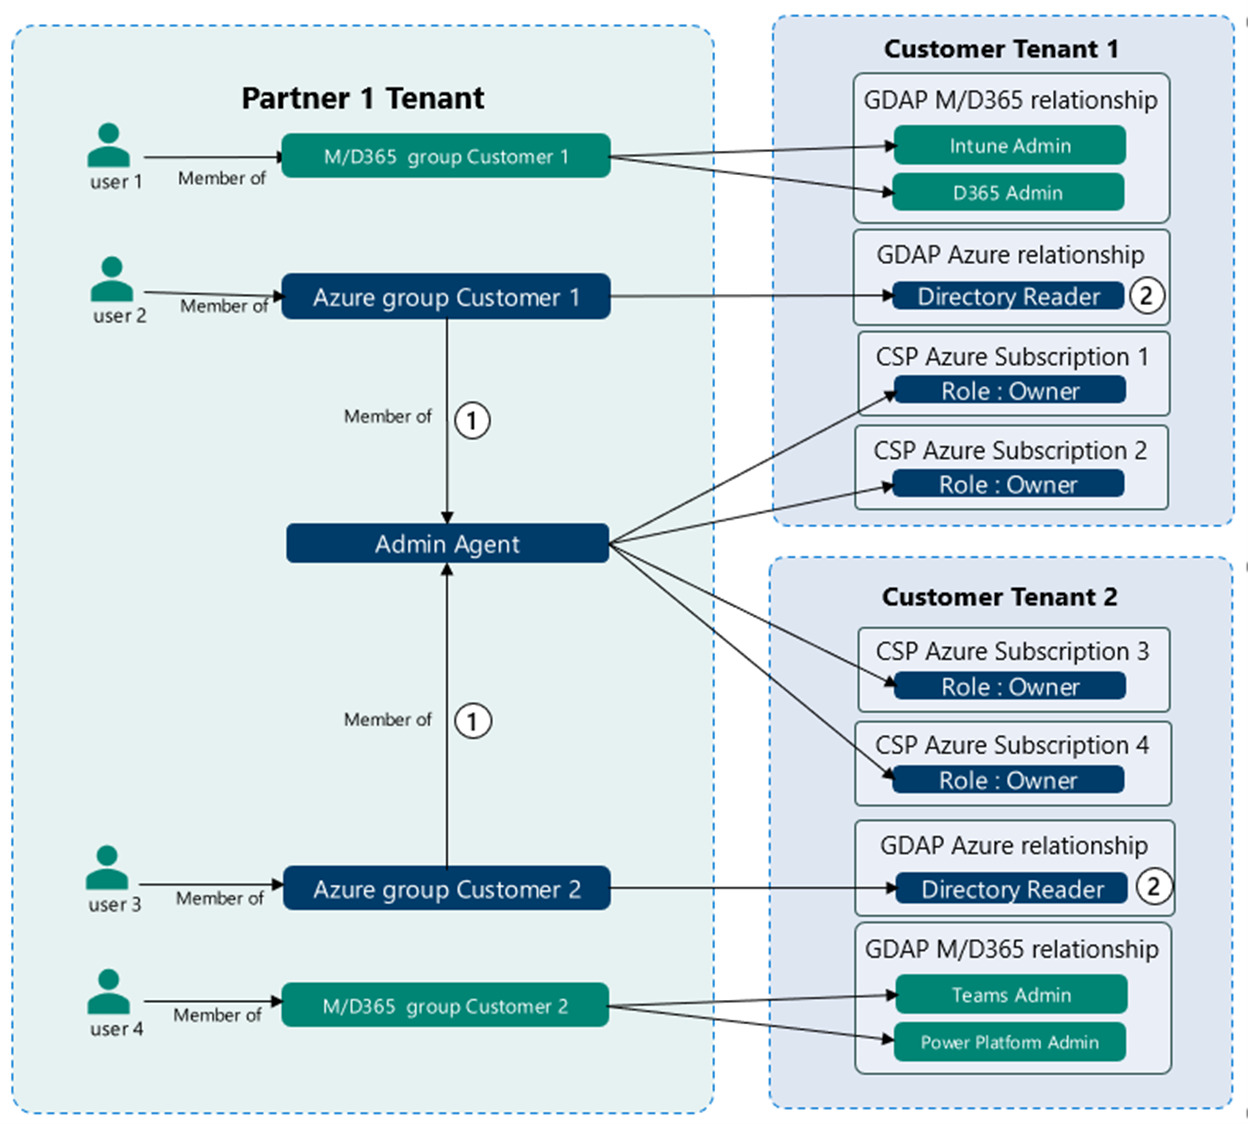
Microsoft'un Ayrıntılı Yetkilendirilmiş Yönetici Ayrıcalıkları (GDAP), Microsoft Azure aracılığıyla bir kuruluş içindeki bireylere veya gruplara belirli yönetimsel izinler atamanın bir yoludur. Bu yaklaşım, farklı personel tarafından gerçekleştirilebilecek eylemler üzerinde daha hassas bir kontrol düzeyi sağlar. Yönetilen Hizmet Sağlayıcıları (MSP'ler) tarafından desteklenen şirketler için yetkilendirme risklerini azaltırken, istenmeyen, yetkisiz veya tanımlanamayan değişiklik riskini de düşürür.
GDAP, yöneticilere kullanıcı hesaplarını yönetme, ağ ayarlarını yapılandırma veya hassas verilere erişim gibi belirli görevler veya alanlar için izinler atanmasına olanak tanır. Bu, Yöneticilere, tam yönetim ayrıcalıkları (krallığın anahtarları) vermelerine gerek kalmadan, belirli ayrıcalıklara erişim için meşru bir ihtiyaç sağlar. KOBİ'lerde ve özellikle MSP ortamlarında, bu, gevşek ayrıcalık yönetiminden kaynaklanan veri ihlalleri ve diğer güvenlik sorunları riskini en aza indirmek için önemlidir.
Paylaşılan kimlik bilgileri, her kuruluş için kritik bir güvenlik riskidir. GDAP öncesinde birçok işletme, varsayılan etki alanı yöneticisi hesabını tüm mühendislerle paylaşırdı. Bu durum, tek bir yöneticiye kadar izlenemeyen, tanımlanamayan kritik değişikliklerden kaynaklanan gereksiz risklere yol açıyordu. Ayrıca, bu hesaplardaki parolaların değiştirilmesi genellikle atlandığından, çalışanlar şirketten ayrıldığında ifşalara da yol açıyordu.
MSP'ler için durum bazen daha da kötüydü. Güvenlik odaklı MSP'lerde, her şirket kendi varsayılan alan adı yöneticisi hesabına sahipti. Yine de, bazen bu parolalar şirketler arasında benzersiz olsa da tahmin edilebilirdi. En kötü MSP'ler, tüm müşteri hesaplarında aynı alan adı yöneticisi parolasını kullanabilirdi. Bir hesaptaki basit bir ihlal, domino etkisiyle diğer birçok hesaba da sıçrayabilirdi. BT sektöründe yirmi yılı aşkın süredir bu sorunu ele almak zorlu ve zaman alıcıydı.
GDAP, bilgi teknolojisi sistemlerinin, sunucularının ve ağlarının yönetiminin basitliğini, desteklenebilirliğini ve hesap verebilirliğini artırır. Tüm BT kuruluşları tarafından benimsenmelidir.
Kritik yönetim ayrıcalıkları üzerinde ayrıntılı kontrole sahip olmak muazzam bir avantajdır. Mühendislere, her şeyi kontrol etmek için ana parolayı (Break Glass hesabı) vermeden belirli hizmetleri gerçekleştirme yetkisi vermek, güvenliği ciddi ölçüde artırır.
GDAP hala kötü bir şekilde kurulmuş olabilir, bu yüzden MSP'nize benimseme süreci ve politikalarının ne olduğunu sorduğunuzdan emin olun. Kuruluşunuz için kabul edilebilir bir risk miktarı belirlemek üzere birlikte çalışın. Faydaları uzun yıllar boyunca devam edeceğinden, işi önceden yaptığınız için çok mutlu olacaksınız.
kaynaklar:
Microsoft: Ayrıntılı Yetkilendirilmiş Yönetici Ayrıcalıklarına Giriş (GDAP)
T-Minus365: YouTube videosu.
Ek Okuma:
Microsoft: GDAP Sıkça Sorulan Sorular
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
Not: Eğer bültenimize abone olmak isterseniz, yukarıdaki bağlantılardan herhangi birini (infografikler hariç) ziyaret edin, sayfanın sağ tarafına e-posta adresinizi girin ve ' Bana Bülten Gönder' seçeneğine tıklayın.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.