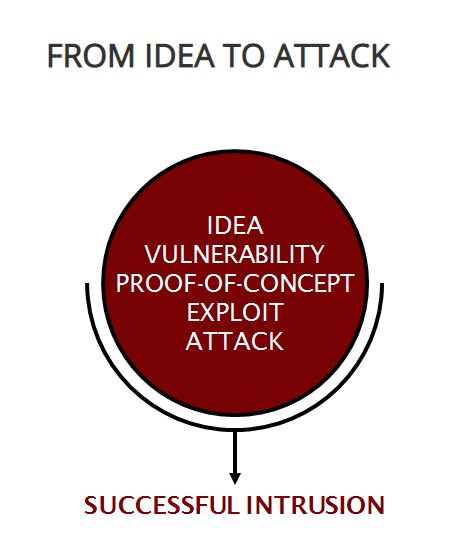
İstismar Analizi , bir kişinin toplanan bilgileri analiz ederek güvenlik açıklarını ve istismar potansiyelini belirlediği bir siber güvenlik çalışmasıdır. Bu, sisteminizin güvenliğindeki "açıkları doldurmak" amacıyla yapılır.
İşletmenizin fidye yazılımı, kimlik avı veya diğer siber güvenlik saldırılarına maruz kalma olasılığını azaltmak için öncelikle bugünden itibaren proaktif önlemler alması gerekiyor. İkinci olarak, fidye yazılımı saldırısına uğramanız durumunda yedeklemelerinizin ve felaket kurtarma planlarınızın güncel ve çalışır durumda olduğundan emin olun. CyberHoot, bu tür saldırılardan kaçınmak, bunlara hazırlanmak ve olası hasarı önlemek için aşağıdaki en iyi uygulamaları öneriyor:
CyberHoot'ta kapsamlı ve derinlemesine savunma sağlayan siber güvenlik planınızı oluşturmaya başlayın.
İlgili Terim: Sömürmek
Kaynak: NICE İşgücü Çerçevesi
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
Not: Eğer bültenimize abone olmak isterseniz, yukarıdaki bağlantılardan herhangi birini (infografikler hariç) ziyaret edin, sayfanın sağ tarafına e-posta adresinizi girin ve ' Bana Bülten Gönder' seçeneğine tıklayın.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazla
Çoğu kimlik avı testi çalışanlarınıza yalan söyler. Bu ise önce merhaba diyor! HootPhish insanlara baştan şunu söylüyor: Bu...
Daha fazla
Ciddiyet: KRİTİK (CVSS 9.2) | Yayınlanma Tarihi: 22 Ekim 2026 21 Ekim'de PHP'de iki kritik güvenlik açığı tespit edildi...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

