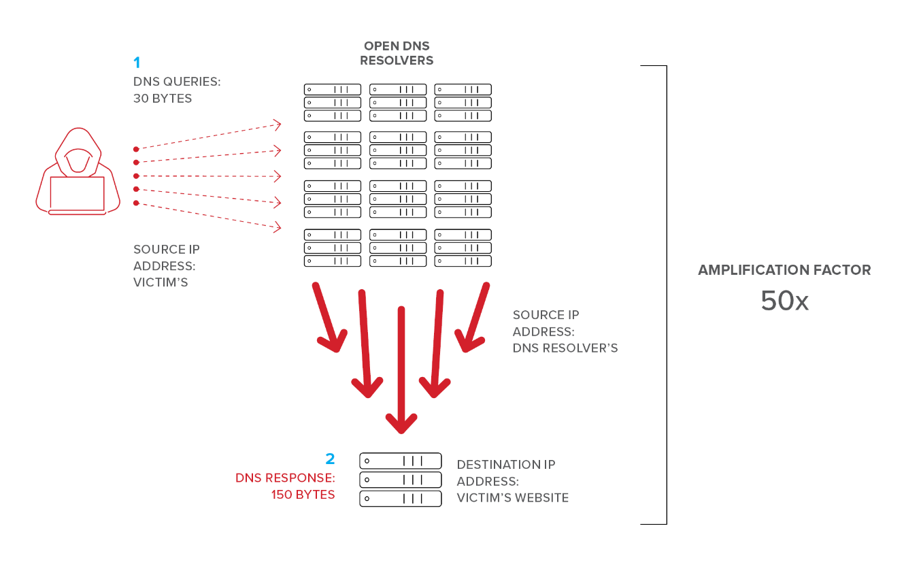
DNS Yansıtma Saldırısı, diğer adıyla DNS Yükseltme Saldırısı, Dağıtılmış Hizmet Engelleme (DDoS) saldırısının bir türüdür . Bu saldırıda, bilgisayar korsanları açık DNS sunucularını kullanarak saldırı trafiğini, saldırıyı gerçekleştiren orijinal kaynak trafiğinin 100 katına kadar yükseltirler. Bu DDoS saldırısı türü, 100 MB'lık DNS istek trafiğini, çevrimiçi bir kaynağı hedef alan 10 GB'lık DDoS trafiğine dönüştürebilir. Sonuç olarak, bu durum hedeflenen sistemin veya web sitesinin meşru kullanıcıları için hizmet kesintisine yol açabilir.
TCP, 3 yönlü el sıkışma gerektirir. Bu, çoğu sahte TCP saldırısının işe yaramasını engeller çünkü TCP/IP yığını, beklenmedik gelen TCP el sıkışma isteklerine RST (sıfırlama) paketlerini verimli bir şekilde gönderebilir. Ancak, DNS, 3 yönlü el sıkışma kurmanın getirdiği ek yük nedeniyle genellikle iletişim kurmak için TCP kullanmaz. DNS, her şeyden önce verimliliğe ve hıza önem verir ve bunun yerine UDP'ye (Kullanıcı Veri Paketi) yönelir. İşte bu yüzden bu DNS güçlendirme saldırılarında işe yarar... çünkü UDP paketleri 3 yönlü el sıkışma gerektirmez.
Bir yansıma saldırısında, hedeflenen makinenin sahte bir Kaynak IP'si kullanılarak internetteki açık DNS sunucularına birden fazla sahte DNS isteği gönderilir. Alıcı DNS sunucuları, istenen yanıt verilerini sahte kaynak IP dönüş adresine özenle gönderir. Bu saldırıda, saldırganlar DNS sunucusunu bu değiştirilmiş isteklerle doldurur ve sonunda hedeflenen makineyi o kadar çok UDP paketiyle aşırı yükler ki, artık meşru sorgulara yanıt veremez. Ancak her zaman böyle olmaz. UDP kullanımı verimlidir. Bu nedenle çok sayıda sahte bağlantı gerekir. Peki ya saldırıyı bir şekilde GÜÇLENDİREBİLİRsek?
İşte bilgisayar korsanlarının sinsi hamleleri burada başlıyor. Yansıma saldırısı, DNS sunucularından gelen küçük bir 1 yanıttan, büyük bir DNS sitesi için tüm BÖLGE dosyasını talep etmeye dönüşüyor. 30 bayt veri içeren bir istek, bir DNS sunucusunun yanıt paketlerinde 100 kat daha fazla veriyle yanıt vermesini zorlayacak şekilde güçlendirilebiliyor.
DNS yükseltme ve yansıtma saldırılarında, az sayıda bot ağ sistemini kontrol eden bilgisayar korsanları , saldırı trafiğini 100 kat artırarak hedef makineye ezici bir veri seli gönderebilir ve makineyi çevrimdışı bırakabilirler.
Bekleyin. Bu yutması zor bir hap olabilir. CyberHoot, 25 yıllık siber güvenlik sektöründe KOBİ'lere yönelik bu tür DDOS saldırılarına pek tanık olmadı. Verizon'un DBIR raporunda belirttiği En İyi 20 saldırı arasında yer almıyor. Mümkün olması, onu olası kılmıyor. Böyle bir DDOS saldırısına maruz kalırsanız, aşağıdaki listeden bir DDOS koruma sağlayıcısıyla hemen iletişime geçmeniz ve isteğe bağlı çözümlerinden birini uygulamanız gerekir. Acil bir durumda kurulumu daha maliyetli olacaktır, ancak hiç saldırıya uğramazsanız, hiçbir zaman ödeme yapmanız gerekmez.
Imperva | NetScout | Akamai | CloudFlare | Radware
İlgili Terimler: Bot Ağları, Bot Yöneticileri ve Bot Ustaları , Dağıtılmış Hizmet Engelleme (DDoS) Saldırıları
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

