Siber Güvenlik Olgunluk Modeli Sertifikasyonu (CMMC), hükümetin, özellikle Savunma Bakanlığı'nın (DoD) , bir kuruluşun Kontrollü Sınıflandırılmamış Bilgiler ( CUI ) veya diğer iş açısından kritik verilerle güvenli bir şekilde çalışmak için gerekli güvenlik önlemlerine sahip olup olmadığını belirlemesine yardımcı olan bir uyumluluk seviyeleri sistemidir. DoD ile çalışmak isteyen şirketlerin CMMC derecelendirmesine sahip olması ve belirli CMMC düzenlemelerine uyması gerekmektedir. CMMC başlangıçta beş sertifikasyon seviyesiyle başladı, ancak aşağıda gösterildiği gibi, Ocak 2022'de yayınlanan CMMC 2.0 ile seviyeler aşağıda belirtildiği gibi 3 farklı seviyeye indirildi.
Seviye 1, çoğu şirketin zaten ulaşmış olması gereken seviyedir; bu, temel güvenlik sistemlerini, parola hijyenini ve virüsten koruma yazılımını içerir. Seviye 3, tehditleri başlamadan önce tespit etmek ve azaltmak için proaktif yöntemlerin yanı sıra altyapıyı denetlemek, eksiklikleri belirlemek ve gidermek için yerleşik sistem ve süreçleri içerir. Seviye 3 bir sistem sürekli olarak optimize edilir.
CMMC sertifikası, DoD bilgileriyle faaliyet gösteren kuruluşlar için gereklidir. Kuruluş CUI ile faaliyet gösteriyorsa, yalnızca Seviye 2 veya daha düşük bir izne ihtiyaç duyabilir. Kuruluş gizli bilgilerle faaliyet gösteriyorsa, muhtemelen Seviye 3 izne ihtiyaç duyacaktır.
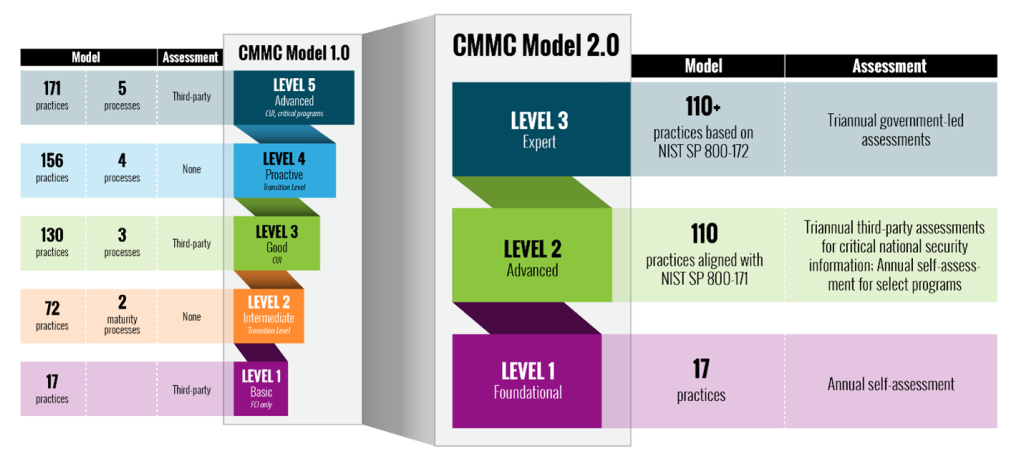
Devletle çalışmak istiyorsanız, kuruluşunuzun CMMC uyumluluğuna ihtiyacı olabilir. CMMC uyumluluk gereklilikleri sözleşmeye bağlı olarak değişir; birçok sözleşme yalnızca Seviye 1 veya Seviye 2 uyumluluğu gerektirirken, bazı sözleşmeler Seviye 3 uyumluluğu gerektirir.
Devlette çalışmıyorsanız, ancak gelecekte Savunma Sanayii'nde çalışmayı planlıyorsanız, yine de CMMC yolculuğunuza başlamalısınız. Birçok uzman, bir kuruluşun CMMC Seviye 2 hazırlığına ulaşmasının 12 ila 18 ay, Seviye 3 hazırlığına ulaşmasının ise daha uzun sürebileceğini tahmin ediyor.
Hazırlanmanıza yardımcı olması için bir CMMC danışmanıyla da görüşmelisiniz. Çıkmaza girebilecek birçok yol vardır. CMMC uyumluluğuyla ilgili diğer kararlar ise henüz netleşmedi; özellikle de Seviye 2 uyumluluğunu kimin kendi kendine onaylayabileceği ve kimin lisanslı bir sertifika kuruluşu tarafından sertifikalandırılması gerekeceği gibi.
CMMC uyumluluğunun temel ilkeleri, NIST 800-171 kontrol hedeflerine dayalı proaktif ve tutarlı güvenlik uygulamalarıyla ilgilidir. Bunlar, çoğu kuruluşun güçlü ve derinlemesine bir siber güvenlik programı ve gönül rahatlığı için uygulamaya odaklanması gereken kontrollerdir.
Aşağıdaki ek öneriler, kuruluşunuzun CMMC uyumluluğuna doğru doğru yola girmesine yardımcı olacaktır.
Ek Siber Güvenlik Önerileri
Ayrıca, aşağıda yer alan öneriler, sizin ve işletmenizin günlük olarak karşılaşabileceğiniz çeşitli tehditlere karşı güvende kalmanıza yardımcı olacaktır. Aşağıda listelenen tüm önerilere CyberHoot'un vCISO Programı geliştirme hizmetlerinden yararlanarak ulaşabilirsiniz.
Bu önerilerin tamamı CyberHoot ürününe veya CyberHoot'un vCISO Hizmetlerine entegre edilmiştir. CyberHoot ile çalışanlarınızı yönetebilir, eğitebilir, değerlendirebilir ve test edebilirsiniz. CyberHoot.com adresini ziyaret edin ve hizmetlerimize bugün kaydolun. En azından, güncel siber güvenlik gelişmelerinden haberdar olmak için aylık Siber Güvenlik bültenlerimize kaydolarak öğrenmeye devam edin.
kaynaklar:
Ek Okuma:
Savunma Sanayi Üssünün Güvence Altına Alınması
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
Not: Eğer bültenimize abone olmak isterseniz, yukarıdaki bağlantılardan herhangi birini (infografikler hariç) ziyaret edin, sayfanın sağ tarafına e-posta adresinizi girin ve ' Bana Bülten Gönder' seçeneğine tıklayın.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

