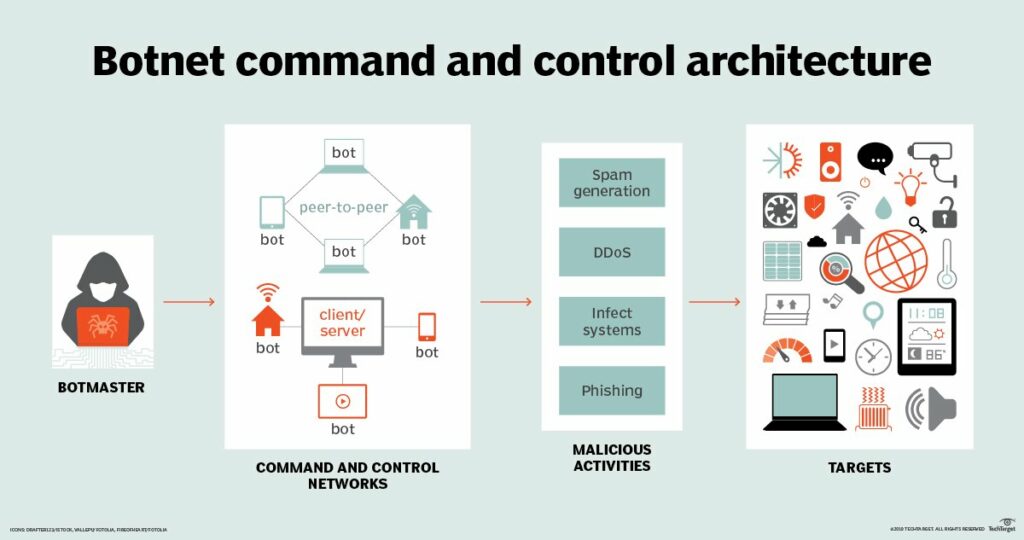
Komuta ve Kontrol (C&C) Sunucusu , siber suçlular tarafından uzaktan kontrol edilen ve genellikle büyük bir Bot ağının parçası olan, kötü amaçlı yazılımlarla enfekte olmuş sistemlere komut göndermek için kullanılan bir komuta merkezidir . İnternet tabanlı C&C sunucularıyla iletişim kuran kötü amaçlı yazılım çalıştıran sistemler, Emotet virüsünün kullanıcı şifrelerini ele geçirip çevrimiçi C&C sunucularına göndermesi gibi durumlarda kuruluşunuzdan kritik verileri sızdırabilir. Ayrıca çok daha fazla zarar da verebilirler.
C&C iletişimlerinde kullanılan diğer kötü amaçlı yazılımlar arasında kripto para madenciliği (diğer adıyla kripto hırsızlığı ), hizmet reddi saldırılarına katılma veya sadece ağdaki botların sahibi olan bilgisayar korsanının bir şeye ihtiyaç duymasını ve botlara bir komut vermesini bekleyerek boşta durma gibi faaliyetler yer almaktadır.
C&C iletişimlerinin kurulması, saldırganların bir ağ veya kuruluş içinde yatay hareket edebilmelerini sağlayan önemli bir adımdır. Bunun nedeni, kötü amaçlı yazılımın yeni talimatlar ve yeni kötü amaçlı yazılımlar alarak yerel ağı tarayıp tehlikeye atabileceği ek riskli sistemleri tespit edebilmesidir.
İlgili Terimler: Botnet, Kripto Hırsızlığı veya Kripto Madenciliği
İlgili Okuma: DNS Şifrelemesinin Kurumsal Tehdit Avcıları İçin Anlamı
Kaynak: TrendMicro
Personelinizi yaygın bulaşma kaynakları konusunda eğiterek bu kötü amaçlı yazılımların ağınıza girmesini engelleyin. Bu Botlar ve Botnet'ler, kimlik avı saldırıları ve zayıf kimlik doğrulamalı uzaktan erişim ( iki faktörlü kimlik doğrulama kullanmayan uzaktan erişim ) yoluyla şirketinize sızan kötü amaçlı yazılımlardır. Botlara ve Botnet'lere karşı korunmak için KOBİ sahipleri her zaman aşağıdakileri yapmalıdır:
Bu adımlar, uygulamalar ve araçlar hem genel güvenliğinizi hem de verimliliğinizi artırır.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.