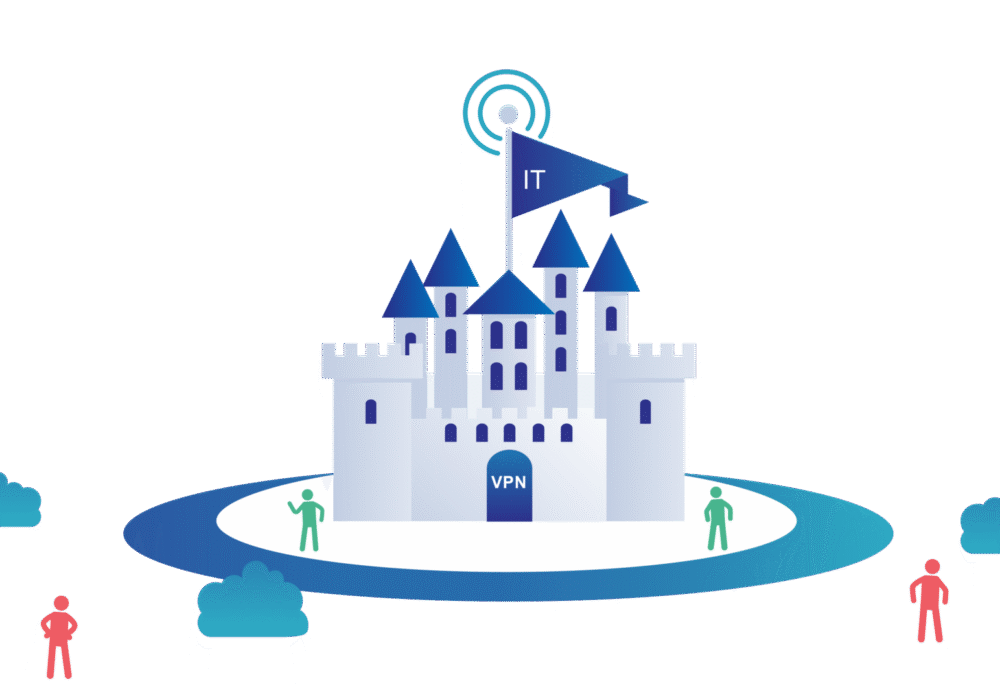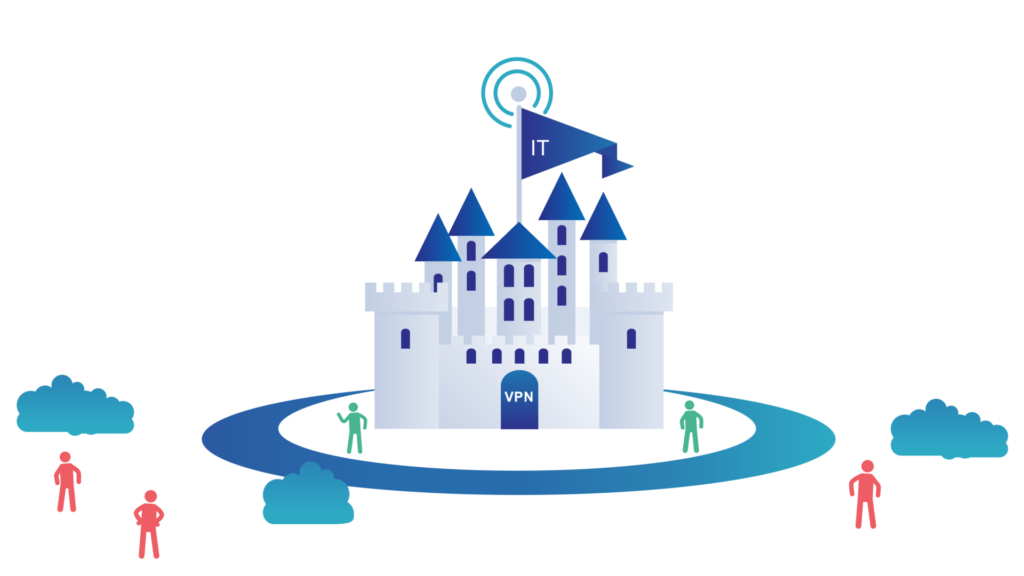
Kale ve hendek modeli, ağ dışındaki hiç kimsenin ağ içindeki verilere erişemediği, ancak ağ içindeki herkesin erişebildiği bir ağ güvenlik modelini ifade eder. Bir kuruluşun ağını bir kale, ağ güvenlik duvarını ise bir hendek olarak düşünün. Köprü indirildiğinde ve biri köprüden geçtiğinde, kale sınırları içinde serbestçe hareket edebilir. Benzer şekilde, bu modelde bir kullanıcı bir ağa bağlandığında, o ağ içindeki tüm uygulamalara ve verilere erişebilir.
Bu modeli kullanan kuruluşlar, tıpkı bir kalenin en çok muhafızı köprüye yakın yerleştirmesi gibi, ağ çevrelerini savunmaya çok fazla kaynak ayırırlar. Güvenlik duvarları , izinsiz giriş tespit sistemleri (IDS) , izinsiz giriş önleme sistemleri (IPS) ve birçok dış tehdidi durduran diğer güvenlik araçlarını kullanırlar. Ancak, eğer kale kanalizasyon yoluyla (veya Mart 2021 Exchange Server ihlallerine benzer şekilde internet bağlantılı bir hizmetteki ağ açığı yoluyla ) aşılabilirse, Kale ve Hendek yaklaşımı siber saldırıları durdurmada etkisiz kalır.
Bir de içeriden gelen tehditler meselesi var. Birisi kale duvarlarının içinde kimin olduğunu merak ederse, istediği her şeyi görüp erişebilmeli mi?
Kale ve hendek stratejisi artık uygun bir siber güvenlik stratejisi değil. Bu terim, geleneksel ağ mimarisini sıfır güven modeliyle karşılaştırmak için kullanılır.
Kale ve hendek güvenlik metodolojisi eskimeye başladığı için, Sıfır Güven yaklaşımını kullanmaya başlamanız önerilir. Bilgi güvenliğinde Sıfır Güven modeli, kuruluşların çevrelerini savunmaya odaklanırken, içerideki her şeyin tehdit oluşturmadığını varsayan eski stratejiyi ortadan kaldırır. Uzmanlar, kale ve hendek yaklaşımının işe yaramadığını savunuyor. Game of Thrones bunu defalarca kanıtladı; kale duvarlarını aşabilen herkes sizi öldürebilirdi. Dünyamızda, en yıkıcı veri ihlalleri, bilgisayar korsanlarının kurumsal güvenlik duvarlarının içine girip , iç sistemlerde fazla dirençle karşılaşmadan hareket edebilmeleriyle gerçekleşti.
BT Yönetilen Hizmet Sağlayıcıları (MSP'ler) Sıfır Güven yaklaşımında size yardımcı olabilir. İki Faktörlü Kimlik Doğrulama , Kimlik Erişim Yönetimi (IAM), dosya sunucusu klasörlerinde ' en az ayrıcalık ' ilkesi, yerel iş istasyonlarına yönetici haklarının kaldırılması ve hatta ağ segmentasyonu gibi uygulamaları hayata geçirebilirler.
Sıfır Güven, KOBİ'lerin benimsemesi gereken zor ama gerekli bir modeldir: ağlar bölümlere ayrılmalı, iki faktörlü kimlik doğrulama etkinleştirilmeli ve güçlü Kimlik ve erişim yönetimi korumalarıyla birleştirilmelidir ve kritik ve hassas verilere erişim için En Az Ayrıcalık ilkelerine uyulmalıdır.
CyberHoot, bu korumalara ek olarak, KOBİ'lerin işletmelerini güvence altına almak için aşağıdaki adımları atmalarını da öneriyor. Bu önlemler, özellikle CyberHoot aracılığıyla sağlandığında, gerektirdikleri maliyet ve zaman yatırımı karşılığında büyük bir değer sağlar.
Bu önerilerin çoğu CyberHoot'a entegre edilmiştir. CyberHoot ile çalışanlarınızı yönetebilir, eğitebilir, değerlendirebilir ve test edebilirsiniz. CyberHoot.com adresini ziyaret edin ve hizmetlerimize bugün kaydolun. En azından, güncel siber güvenlik gelişmelerinden haberdar olmak için aylık Siber Güvenlik bültenlerimize kaydolarak öğrenmeye devam edin.
kaynaklar:
Ek Okuma:
Kale ve Hendek Modelinden Sıfır Güven Modeline Geçiş
İlgili terimler:
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
Not: Eğer bültenimize abone olmak isterseniz, yukarıdaki bağlantılardan herhangi birini (infografikler hariç) ziyaret edin, sayfanın sağ tarafına e-posta adresinizi girin ve ' Bana Bülten Gönder' seçeneğine tıklayın.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.