Bir programın, bir bellek bloğunu (bellek tamponunu) tamponun tutması gerekenden daha fazla veriyle doldurmaya çalışması durumunda tampon taşması saldırısı meydana gelir. Tamponlar, verilerin bir konumdan diğerine aktarılırken geçici olarak tutulduğu depolama alanlarıdır.
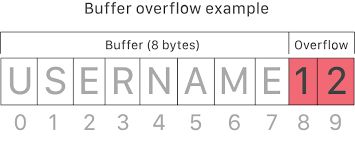
Bir bilgisayar korsanı, güvenlik açığı bulunan bir uygulamaya kötü amaçlı girdiler gönderdiğinde, uygulamayı kötü amaçlı kod çalıştırmaya zorlayarak makinenin kontrolünü ele geçirebilir veya sistemi çökertebilir. Arabellek taşması güvenlik açıklarının, anlaşılması kolay ancak önlenmesi ve korunması çok daha zor olan programcı hatalarından kaynaklandığı bilinmektedir.
Saldırganlar, bir uygulamanın belleğini üzerine yazarak, programın yürütme yolunu değiştirerek, dosyalara zarar veren veya hassas bilgileri ifşa eden bir yanıtı tetikleyerek arabellek taşması sorunlarından faydalanır. Örneğin, bir saldırgan BT sisteminize ayrıcalıklı erişim sağlamak için uygulamaya yeni talimatlar göndererek ek kodlar ekleyebilir.
Kaynak: NetSparker , Imperva
Ek Okuma:
İlgili terimler:
Tampon taşması önleme, öncelikle yazılım geliştiren işletmeler için önemlidir. Geliştiricileri, kodlarında sınır kontrollerinin ve girdi doğrulamasının önemini anlamalarına yardımcı olmak için OWASP'ın kodlamada yapılan en yaygın 10 hatası konusunda eğitin. Piyasadaki çoğu statik kod tarama çözümü, girdi doğrulamasını test eder ve doğru ayarlanmamışsa sizi uyarır. Statik ve dinamik kod taramasını her zaman yazılım geliştirme yaşam döngünüze entegre edin.
Geliştirme dışı işletmeler için, satın aldığınız ve işletmenizde kullandığınız COTS yazılımlarında ortaya çıkabilecek güvenlik açıklarına dikkat etmeniz gerekir. Bazen, bilgisayar sistemlerinizin güvenliğini tehlikeye atabilecek arabellek taşması güvenlik açıkları olabilir. Yazılım ortamınızın bu ve diğer birçok güvenlik açığına karşı güvenli ve emniyetli olduğundan emin olmak için tedarikçilerinizin güvenlik uyarılarını her zaman takip edin ve yamaları zamanında uygulayın.
Arabellek taşması saldırıları, ister başkalarının kodunda ister kendi kodunuzda olsun, kolayca önlenebilir. Buna dikkat edin ve maliyetli bir hatadan kaçının.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Claude Code daha ortada yokken bile...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.