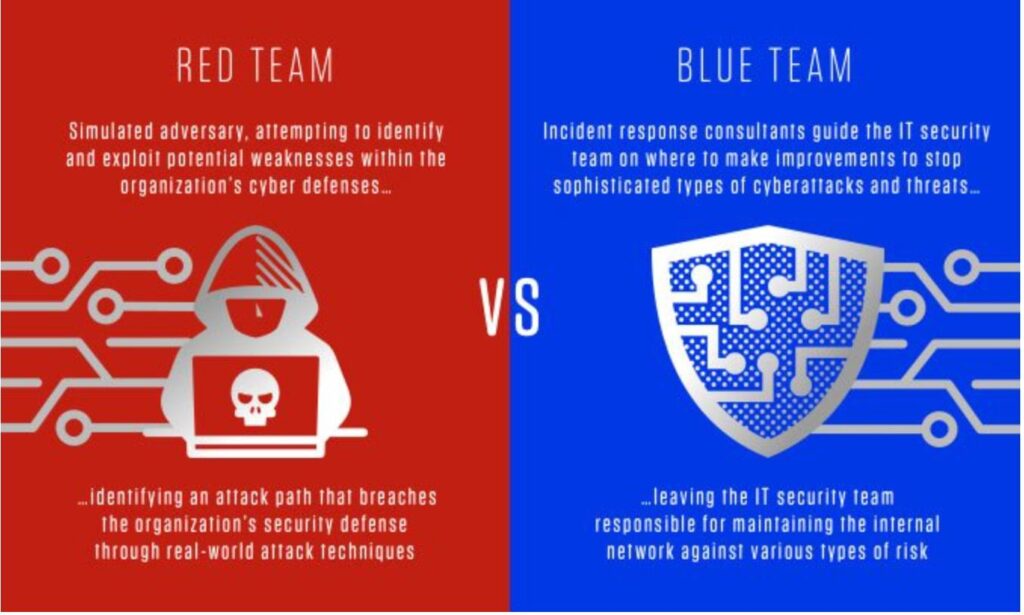
Bir Kırmızı/Mavi takım tatbikatında Mavi Takım 'savunma' görevini üstlenir. Askeri eğitim tatbikatlarından esinlenerek tasarlanan bu aktivite, yüksek eğitimli siber güvenlik uzmanlarından oluşan iki takım arasında bir karşılaşmadır: Kırmızı takım, hedef ortamı tehlikeye atmaya çalışmak için gerçek dünya hacker tekniklerini kullanırken, olay müdahale uzmanlarından oluşan Mavi takım ise bu tatbikatlar sırasında herhangi bir saldırıyı tespit etmek, değerlendirmek, müdahale etmek ve kontrol altına almak için çalışır.
Kırmızı takım/mavi takım simülasyonları, kuruluşları günümüzün gelişmiş siber saldırılarından korumada önemli bir rol oynamaktadır. Kırmızı/Mavi takım tatbikatları kuruluşlara şu konularda yardımcı olur:
Küçük ve orta ölçekli işletmelerin genellikle Kırmızı, Mavi veya Mor Takım tatbikatları yapmasına gerek yoktur. Bunlar genellikle bu tatbikatlar için önemli bir bütçeye sahip daha büyük şirketler tarafından yapılır. Kırmızı Takım tatbikatının bir türü olan Sızma Testi, yüksek kaliteli bir test için minimum 15,000-30,000 dolar tutarındadır . Şirketinizin önemli bir bütçesi ve derinlemesine savunma siber güvenlik programı duruşunuz için kritik olan diğer birçok alanda siber güvenlik olgunluğu yoksa, kırmızı/mavi/mor takım tatbikatının maliyeti haklı bir yatırım olmayabilir. Bununla birlikte, kuruluşunuz aşağıda belirtildiği gibi, bütçenizi zorlamadan siber güvenliğini iyileştirmek için birçok başka şey yapabilir. Ek Siber Güvenlik Önerileri
Bu öneriler, sizin ve işletmenizin günlük olarak karşılaşabileceğiniz çeşitli tehditlere karşı güvende kalmasına yardımcı olacaktır. Aşağıda listelenen tüm önerilere CyberHoot'un vCISO Programı geliştirme hizmetlerinden yararlanarak ulaşabilirsiniz.
Bu önerilerin tamamı CyberHoot ürününe veya CyberHoot'un vCISO Hizmetlerine entegre edilmiştir. CyberHoot ile çalışanlarınızı yönetebilir, eğitebilir, değerlendirebilir ve test edebilirsiniz. CyberHoot.com adresini ziyaret edin ve hizmetlerimize bugün kaydolun. En azından, güncel siber güvenlik gelişmelerinden haberdar olmak için aylık Siber Güvenlik bültenlerimize kaydolarak öğrenmeye devam edin.
kaynaklar:
İlgili terimler:
CyberHoot'un kullanımınıza sunabileceği başka kaynakları da var. Aşağıda tüm kaynaklarımızın bağlantıları bulunmaktadır; dilediğiniz zaman göz atabilirsiniz:
Not: Eğer bültenimize abone olmak isterseniz, yukarıdaki bağlantılardan herhangi birini (infografikler hariç) ziyaret edin, sayfanın sağ tarafına e-posta adresinizi girin ve ' Bana Bülten Gönder' seçeneğine tıklayın.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.