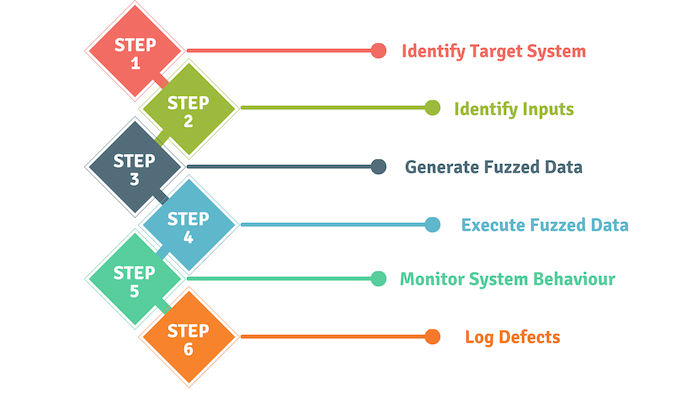
Uygulama Fuzzing'i, aslen 1989'da Wisconsin Üniversitesi'nde Barton Miller tarafından geliştirilen, yazılımlarda, işletim sistemlerinde veya ağlarda kodlama hatalarını ve güvenlik açıklarını keşfetmek için kullanılan bir test yöntemidir. Bu test yöntemi, sistemin çökmesine veya beklenmedik sonuçlar vermesine neden olmak amacıyla, fuzz adı verilen büyük miktarda verinin test nesnesine eklenmesini içerir. Test sırasında güvenlik açıkları bulunursa, bu güvenlik açıklarının ardındaki potansiyel nedenleri belirlemeye yardımcı olmak için bir "fuzzer" yazılım aracı kullanılabilir.
"Fuzzer"lar, arabellek taşması, hizmet reddi sorunları, siteler arası komut dosyası çalıştırma ve SQL enjeksiyonu gibi istismar edilebilecek güvenlik açıklarını keşfederek en iyi şekilde çalışırlar . Bu taktikler, çevrimiçi uygulamaları kendi çıkarları için istismar etmeye çalışan kötü niyetli bilgisayar korsanları tarafından en sık kullanılır. Uygulama fuzzing tekniklerini kullanmak, ileride yaşayabileceğiniz büyük güvenlik sorunlarından kaçınmanıza yardımcı olabilir.
Kaynak: TechTarget
Ek Okuma: Yapay Zeka Bulanıklaştırması Nedir? Ve Neden Geleceğin Büyük Siber Güvenlik Tehdidi Olabilir?
İlgili Terimler: Dinamik Kod Analizi, Statik Kod Analizi, Güvenlik Açığı
Mümkün. Uygulama bulanıklaştırma testi basittir, yüksek bir fayda-maliyet oranı sunar ve uygulama geliştirirken gözden kaçabilecek veya fark edilmeyebilecek ciddi kusurları ortaya çıkarabilir. KOBİ'niz bir yazılım geliştirme atölyesiyse, uygulama bulanıklaştırma testini geliştirme süreçlerinize entegre etmeyi düşünebilirsiniz. Ancak, tek başına bir programın genel güvenliği, kalitesi veya etkinliği hakkında eksiksiz bir fikir veremez. Bulanıklaştırmayı, dinamik ve statik kod değerlendirmeleri (yukarıdaki bağlantılar) gibi yazılım kodu analizi için diğer otomatik araçlarla birleştirmelisiniz.
https://www.youtube.com/watch?v=RqrHT93KdgE
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

