Facebook'a ait bir şirket olan WhatsApp , kullanıcıların diğer WhatsApp kullanıcılarıyla kısa mesaj göndermesine, sesli arama yapmasına ve belge paylaşmasına olanak tanıyan bir mobil uygulamadır. Uygulamanın size tanıdık gelmesinin nedeni, büyük olasılıkla 2018'de Jeff Bezos'un telefonunun hacklenmesi ve saldırganın GB'larca kişisel veriyi çalmasıyla ilgili olaydır. Bu olay, Bezos'un metresiyle çekilmiş fotoğraflarının kamuoyuna sızdırılmasına, çok ses getiren bir boşanmaya ve Chris Rock'ın Oscar töreninde Bezos'u eleştirmesine yol açtı ; bunların hepsi WhatsApp'ı içeren bir siber saldırı yüzündendi. WhatsApp, 2018 Bezos saldırısından bu yana güvenlik konusundaki itibarını iyileştirmek için çalışıyor.
10 Eylül 2021'de WhatsApp, Android ve iOS kullanıcıları için bulutta uçtan uca şifrelenmiş sohbet yedeklemeleri desteğini kullanıma sunacağını duyurdu ve böylece sohbet mesajları ve fotoğraflar gibi bilgilerin Apple iCloud veya Google Drive'da kriptografik olarak güvenli bir şekilde saklanmasının önünü açtı. Doğru şekilde uygulandığında, uçtan uca şifreleme, WhatsApp çalışanlarının kullanıcılarını gözetlemesini engelleyebilir. Normalde bu bir sorun olmazdı, ancak WhatsApp'a bir mahkeme celbi gönderildiğinde, mümkünse uymak zorundadırlar. Uçtan uca şifreleme, WhatsApp çalışanlarının bile bu sohbet mesajı geçmişlerini ele geçirip yetkililere teslim etmesini engeller.
2016 yılında WhatsApp, gönderenler ve alıcılar arasında kişisel mesajlar, aramalar, görüntülü sohbetler ve medya için Uçtan Uca Şifreleme (E2EE) özelliğini etkinleştirdi. Bu E2EE çözümünün sorunu, kullanıcıların buluttaki yedek verileriyle ilgiliydi. Kullanıcı cihazlarından konuşmalar veya veriler aktarılırken aynı E2EE güvenlik korumaları mümkün olmadığından, yedekler WhatsApp çalışanları, mahkeme celbi olan devlet kurumları, bulut sağlayıcılarının kendileri ve hatta bulut sağlayıcı ağlarındaki bilgisayar korsanları tarafından okunabilir hale geldi.
İsteğe bağlı özellik 2021 yılının Eylül ayında kullanıma sunulacak, ancak yalnızca kullanıcıların hesabına bağlı birincil cihazlarda çalışacak; telefonlardaki WhatsApp içeriğini yansıtan masaüstü veya dizüstü bilgisayarlar gibi yardımcı cihazlarda çalışmayacak. WhatsApp bir teknik incelemede şu açıklamayı yaptı:
“WhatsApp, uçtan uca şifreli yedeklemelerin sunulmasıyla birlikte, kullanıcı yedeklemeleri için kullanıcı başına şifreleme anahtarlarını kurcalamaya dayanıklı depolama alanında güvenli bir şekilde saklamak üzere HSM (Donanım Güvenlik Modülü) tabanlı bir Yedekleme Anahtar Kasası oluşturdu ve böylece kullanıcıların mesaj geçmişinin daha güçlü bir şekilde korunmasını sağladı.”
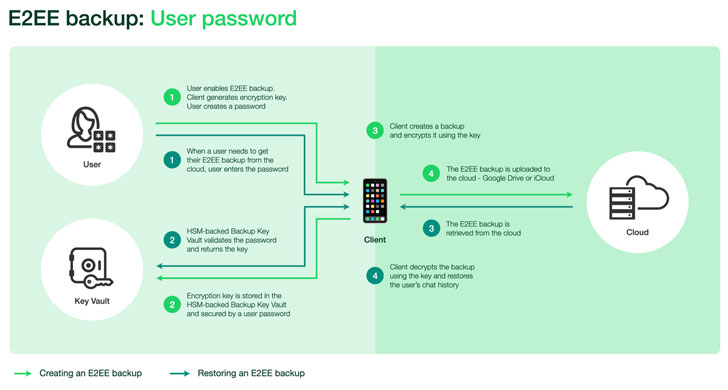
Uçtan uca şifreli yedeklemeler etkinleştirildiğinde, uygulama yedeklemeleri buluta kaydetmeden önce sohbet mesajlarını ve tüm mesajlaşma verilerini (metinler, fotoğraflar, videolar vb.) kullanıcının cihazında oluşturulan rastgele bir anahtarla şifreler. Yedeklemeyi şifreleyen cihaz tarafından oluşturulan anahtar, kullanıcı tarafından sağlanan bir parola ile güvence altına alınır ve cihazın çalınması durumunda kolayca kurtarılabilmesi için kasada saklanır.
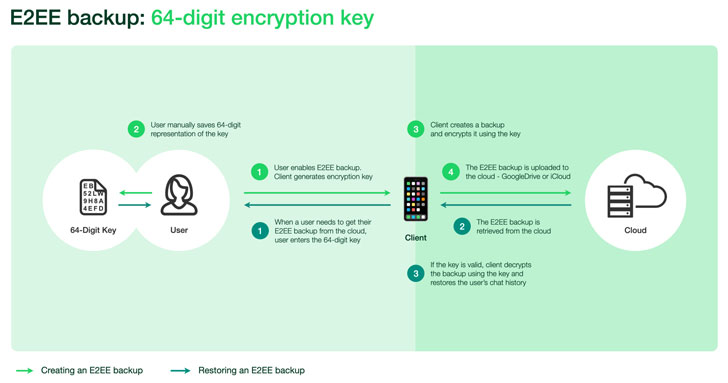
Alternatif olarak, kullanıcılar parola yerine 64 haneli bir şifreleme anahtarı sağlama seçeneğine de sahiptir, ancak bu senaryoda, artık HSM Yedekleme Anahtar Kasası'na gönderilmeyeceği için şifreleme anahtarının manuel olarak saklanması gerekecektir. Bir hesap sahibinin yedeklemesine erişmesi gerektiğinde, bu, parola veya 64 haneli anahtar yardımıyla yapılabilir. Bu anahtar, daha sonra yedekleme anahtar kasasından şifreleme anahtarını almak ve yedeklerin şifresini çözmek için kullanılır.
Kasa, coğrafi olarak beş veri merkezine dağılmış durumda ve parola doğrulamasını sağlamanın yanı sıra, belirli sayıda başarısız giriş denemesinden sonra anahtarı erişilemez hale getirerek kaba kuvvet saldırılarının olasılığını azaltmaktan sorumludur.
WhatsApp kullanıcısıysanız, bu yeni özellik kullanıma sunulana kadar WhatsApp kullanmaktan kaçınmalısınız. CyberHoot, özellik kullanıma sunulduğunda veri gizliliği ihlali olasılığını azaltmak için bu isteğe bağlı özelliği etkinleştirmenizi öneriyor.
Yeni WhatsApp E2EE güvenlik özelliğinin yayınlanmasını beklerken, aşağıdaki CyberHoot önerilerini uygulamanız hayati önem taşıyor:
kaynaklar:
Ek Okumalar:
Jeff Bezos ve WhatsApp Güvenlik Açığı
Facebook, 2 Milyar WhatsApp Kullanıcısının Gizlilik Korumalarını Nasıl Zayıflatıyor?
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

