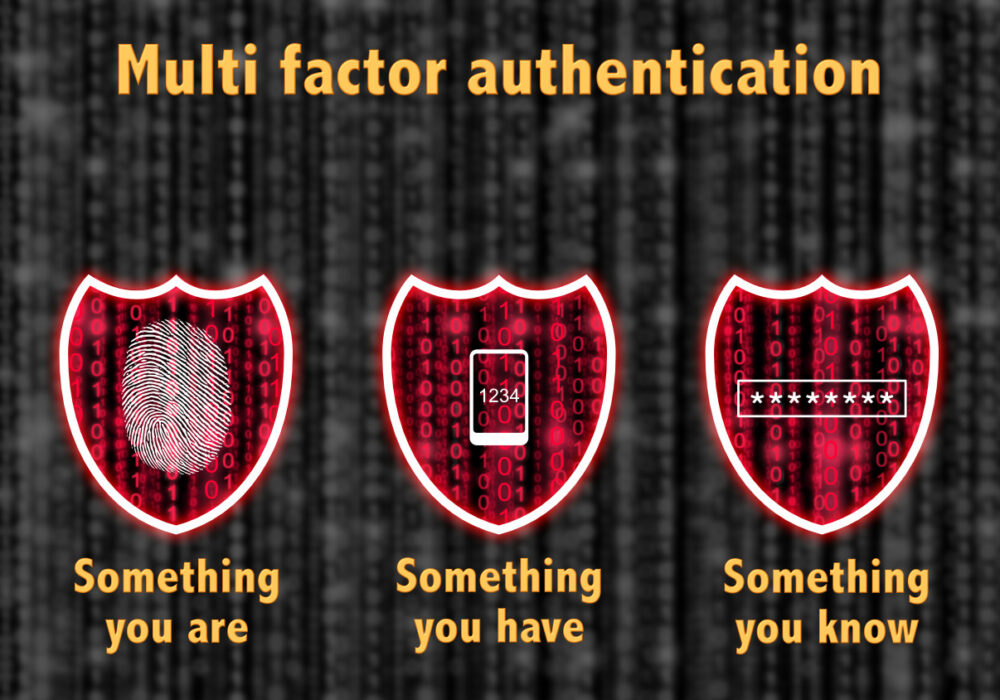
Siber Güvenlik alanında deneyimli CyberHoot vCISO'ları, yıllar içinde Çok Faktörlü Kimlik Doğrulama (MFA) tekniklerinin evrimine tanıklık etmiştir. SMS tabanlı MFA, kullanım kolaylığı ve pratikliği nedeniyle yaygın olarak kullanılsa da, saldırganlar tarafından istismar edilebilecek çeşitli güvenlik açıkları içermektedir. Bu blog yazısında, şifreleme eksikliği, ağ kesintileri, SS7 saldırıları, sosyal mühendislik ve SIM kart değişimi gibi SMS tabanlı MFA ile ilişkili riskleri ele alacağız. Ayrıca, daha iyi güvenlik sağlayan alternatif MFA çözümleri de önereceğiz.
SMS tabanlı MFA, çeşitli saldırı türlerine karşı savunmasızdır ve bu da onu diğer MFA yöntemlerinden daha az güvenli hale getirir. SMS mesajlarında şifreleme eksikliği, SS7 saldırıları riski, sosyal mühendislik ve SIM kart değiştirme, SMS tabanlı MFA ile ilişkili önemli risklerdir.
SMS mesajları şifrelenmediğinden, saldırganlar tarafından ele geçirilip okunabilir. SMS mesajında altı haneli bir kimlik doğrulama kodu gibi hassas bilgiler varsa, saldırganlar hedeflenen hesaba erişmek için bunu kullanabilir.
Mobil operatör ağları, SMS'i kullanılamaz hale getiren şebeke kesintilerine karşı bağışık değildir. Nadir de olsa bu tür kesintiler, internet açık ve çalışır durumdayken meydana gelebilir ve acil bir durumda kritik hesaplarınıza erişmenizi engelleyebilir.
SS7, ilk olarak 1988'de kullanıma sunulan ve en son 1993'te (30 yıl önce) güncellenen bir protokol olan Signaling System 7'nin kısaltmasıdır. Telekomünikasyon şirketleri tarafından mobil operatör ağları arasında bilgi alışverişi yapmak için kullanılır. Bilgisayar korsanları, SS7'deki güvenlik açıklarından yararlanarak hedef alıcıya gönderilen SMS mesajlarını ele geçirip yönlendirebilir. Bu saldırı, SS7 saldırısı olarak bilinir. Saldırganların MFA sürecini ele geçirerek hedeflenen hesapların ikinci faktör kimlik bilgilerine erişmesini sağlar. Tekrar kullanılan bir parola ile birleştiğinde, bilgisayar korsanları bu MFA koruma yöntemini kullanarak kritik hesaplara erişebilir.
Sosyal mühendislik, saldırganların kişileri gizli bilgilerini ifşa etmeleri için kandırmak amacıyla kullandıkları bir taktiktir. SMS tabanlı Çok Faktörlü Kimlik Doğrulama (MFA) durumunda, saldırganlar mağdurun mobil servis sağlayıcısıyla iletişime geçerek mağdurun kimliğine bürünebilir ve mağdurun telefon numarasıyla ilişkili SIM kartını ele geçirebilirler. Saldırgan, SIM kartıyla mağdura yönelik SMS mesajlarını alabilir, Çok Faktörlü Kimlik Doğrulama (MFA) sürecini atlayarak hedeflenen hesaba erişim sağlayabilir. Bir diğer SIM kart saldırısı türü ise, şimdi inceleyeceğimiz SIM Değiştirme'dir.
SIM Değiştirme, saldırganların kurbanın telefon numarasını ele geçirmek için kullandıkları bir tekniktir. Saldırganlar, mobil servis sağlayıcısını kurbanın telefon numarasını kendi ellerindeki bir SIM karta aktarmaya ikna etmek için kurbanı taklit edebilirler. Kurbanın telefon numarasını ele geçiren saldırgan, ikinci faktör olan bir SMS koduna erişir ve ifşa edilmiş, tekrar kullanılmış veya kırılmış hesap şifresiyle hedeflenen hesaba erişim sağlar.
Bunlar, SMS tabanlı çok faktörlü kimlik doğrulamanın en büyük beş riskini temsil ediyor. CyberHoot artık kullanmamanızı önerse de SMS Çok Faktörlü Kimlik Doğrulama (MFA) kullanmak zorundaysanız, izlemeniz gereken en iyi uygulamalara odaklanalım. Ardından, SMS tabanlı çok faktörlü kimlik doğrulamadan çok daha güvenli alternatif çok faktörlü kimlik doğrulama yöntemleri sunacağız.
SMS tabanlı MFA, güvenlik açıklarına rağmen doğru kullanıldığında ek bir güvenlik katmanı sağlayabilir. SMS tabanlı MFA ile ilişkili riskleri azaltmaya yardımcı olabilecek bazı en iyi uygulamalar şunlardır:
Çok faktörlü kimlik doğrulamanın (MFA) güvenliğini artırmak için, SMS tabanlı çok faktörlü kimlik doğrulamadan (MFA) daha güvenli olan çeşitli alternatif çözümler mevcuttur. İşte bazı örnekler:
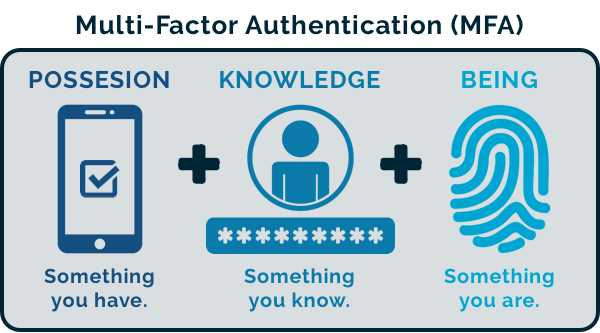
SMS tabanlı MFA, ek bir güvenlik katmanı sağlamak için yaygın olarak kullanılan bir yöntemdir, ancak saldırganlar tarafından istismar edilebilecek önemli güvenlik açıkları içerir. Şifreleme eksikliği, ağ kesintileri, SS7 saldırıları, sosyal mühendislik ve SIM kart değiştirme, SMS tabanlı MFA ile ilişkili risklerdir. Bu riskleri azaltmaya yardımcı olabilecek en iyi uygulamalar mevcut olsa da, mobil kimlik doğrulayıcı uygulamaları, donanım belirteçleri ve biyometrik kimlik doğrulama gibi daha iyi güvenlik sağlayan alternatif MFA çözümleri mevcuttur.
Siber güvenlik alanında uzman olan CyberHoot, bireylerin ve kuruluşların güvenlik duruşlarını iyileştirmek ve hassas bilgilerini ve varlıklarını korumak için bu alternatif çözümleri değerlendirmelerini öneriyor.
Ek Okuma: SMS Tabanlı Çok Faktörlü Kimlik Doğrulamanın Riskleri Üzerine Mezardan Hikayeler
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.