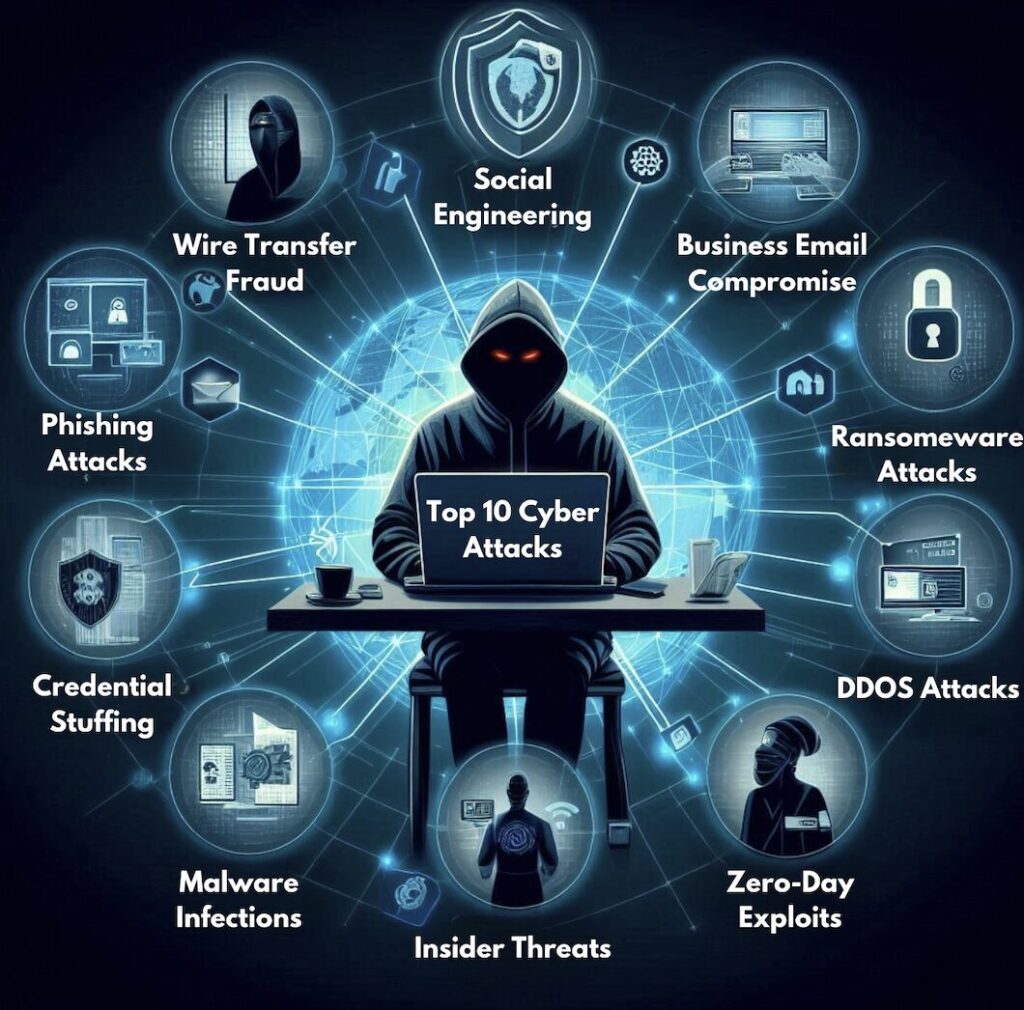
Her iş günü, özellikle siber güvenlik söz konusu olduğunda yeni zorluklar ve sürprizler getirir. Bu kılavuz, çalışanların yaygın siber saldırıların temel uyarı işaretlerini fark etmelerine ve bunlara nasıl etkili bir şekilde yanıt vereceklerine yardımcı olur. Küçük ve orta ölçekli işletmeler (KOBİ'ler) genellikle sınırlı kaynaklara ve büyük işletmelere göre daha zayıf güvenlik önlemlerine sahiptir. Bu durum, çalışan farkındalığını çok önemli kılar. Aşağıda, karşılaştığınız en önemli 10 siber saldırıyı ve bir çalışan ve savunmamızın ön saflarında yer alan bir kişi olarak bunlarla nasıl mücadele edebileceğinizi okuyacaksınız.
Son kullanıcı olarak bu tür saldırılar sırasında karşılaşabileceğiniz senaryoları ve saldırıyı hafifletmek ve ek hasarı önlemek için atmanız gereken acil adımları ele alacağız. Bu kılavuz, bu tehditleri tespit edip bunlara müdahale etmeniz ve işletmenizin güvenliğini sağlamak için başkalarını (örneğin MSP'niz veya bankanız) ne zaman dahil etmeniz gerektiği konusunda size pratik bilgiler sağlamayı amaçlamaktadır.
Deneyim: Büyük bir sipariş için havale gönderdiniz, ancak bir şeyler ters gidiyor gibi hissediyorsunuz. Parayı gönderdiğiniz hesap numarası doğru veya tanıdık gelmiyor.
Acil Adımlar:
BONUS : Burada sahip olduğunuz tek araç hız. Ne kadar hızlı müdahale edip durumu kontrol altına alabilirseniz, bu felaketten kaçınma şansınız o kadar artar. Dakikalar çok önemli.
Deneyim: CEO'nuzdan (veya iş arkadaşınızdan) yeni bir tedarikçiye acil para transferi talep eden alışılmadık bir e-posta alıyorsunuz. E-posta, e-posta adresinde veya içeriğinde göze çarpan bir hata olmaksızın %100 meşru görünüyor, ancak talep biraz alışılmadık.
Acil Adımlar:
Bonus : Genellikle, bir BEC (İşletme E-posta Dolandırıcılığı) dolandırıcılığı, sizi bir kimlik avı sitesinde e-posta bilgilerinizi girmeye teşvik eden sahte faturalar içeren takip e-postalarına yol açabilir. Olağandışı isteklere karşı dikkatli olun ve bu karmaşık dolandırıcılıkların kurbanı olmamak için bunları güvenli kanallar aracılığıyla doğrulayın.
Deneyim: Dosyalarınıza erişmeye çalışıyorsunuz, ancak bunun yerine dosya şifresini çözmek için kripto para talep eden bir fidye notuyla karşılaşıyorsunuz.
Acil Adımlar:
Bonus : Bu tür fidye yazılımı saldırıları genellikle e-posta yoluyla alınan kötü amaçlı bir bağlantıya veya dosyaya yanlışlıkla tıklanmasıyla başlar. Saldırının ve giriş noktası olan e-postayı veya eylemi belirlemenize yardımcı olması için son bilgisayar etkinliğinizi zihninizde gözden geçirin.
Deneyim: Bankanızdan (veya yaygın bir tedarikçiden) gelmiş gibi görünen, hesap bilgilerinizi doğrulamanızı isteyen bir e-posta alıyorsunuz. E-posta biraz hatalı olabilir, birkaç yazım hatası içerebilir veya aciliyet ya da duygusallık hissi uyandırabilir.
Acil Adımlar:
Bonus : Bilgisayar korsanları ve siber güvenlik uzmanları, düşünmeden hızlıca tepki verdiğimizde daha çok hata yaptığımızı bilirler. Acil veya duygusal içerikli e-postalar, yanıt vermeden önce dikkatlice incelenmelidir.
Deneyim: Hesabınıza farklı yerlerden ve hatta ülkelerden olağandışı giriş denemeleri yapıldığına dair bildirim alırsınız.
Acil Adımlar:
Bonus : Yeni fidye yazılımı, aktif oturum belirtecinizi (e-posta gelen kutunuzdaki her işlem için kimlik doğrulaması yapmanızı engelleyen şey) çalarak parola ve çok faktörlü kimlik doğrulamanızı atlatmak için tek bir tıklama gerektirir. Tıklama konusunda çok dikkatli olun ve kimlik avı saldırısının belirtilerini inceleyin.
Deneyim: Dost canlısı bir kişi arayarak BT destek ekibinden olduğunu iddia ediyor ve bir sorunu "çözmek" için giriş bilgilerinizi istiyor.
Acil Adımlar:
Bonus : Tüm sosyal mühendislik saldırıları e-posta yoluyla gerçekleşmez. Vishing, ses tabanlı kimlik avı saldırıları için kullanılan terimdir. Smishing, SMS tabanlı sosyal mühendislik metin mesajlarını temsil eder. Ve Quishing, QR kodlu kimlik avı saldırılarını temsil eder. Her biri hakkında daha fazla bilgi için bağlantılara tıklayın.
Deneyim: Web siteniz yanıt vermez hale geliyor ve müşterilerinizden hizmetlerinize erişememe konusunda şikayetler alıyorsunuz.
Acil Adımlar:
Bonus : Küçük ve orta ölçekli işletmeler topluluğunda daha az yaygın olsa da, bazı DDOS saldırıları bilgisayar korsanlarının yeteneklerini test etme amacıyla gerçekleşir. DDOS saldırılarının her zaman finansal bir motivasyonu olmayabilir.
Deneyim: Bilgisayarınız garip davranmaya, yavaşlamaya ve alışılmadık açılır reklamlar göstermeye başlıyor.
Acil Adımlar:
Bonus : Uç nokta algılama ve müdahale hizmetleri, saldırılara karşı gerçek zamanlı izleme ve yüz binlerce cihazda iş birliği sağlayarak geleneksel antivirüs yazılımlarının ötesine geçebilir.
Deneyim: Bir iş arkadaşınızın yetkisiz bir şekilde hassas dosyalara eriştiğini fark ediyorsunuz.
Acil Adımlar:
Deneyim: Yazılım tedarikçiniz, aktif olarak istismar edilen kritik bir güvenlik açığı için acil bir yama yayınlıyor.
Acil Adımlar:
Bonus : Güvenlik açığı ve ağ tarama hizmetleri, ortamınızda çalışan tüm yazılım ve donanımların güncel listelerini sağlar. Bu sayede kritik uyarılara güvenle ve hızlı bir şekilde yanıt verebilir veya hiç yanıt vermeyebilirsiniz.
Günümüzün dijital dünyasında, siber tehditlere karşı korunmak her işletme için en önemli önceliktir. Bu en önemli 10 siber saldırıyı anlamak ve nasıl müdahale edileceğini bilmek, bir siber olayın riskini ve etkisini önemli ölçüde azaltabilir. Potansiyel bir tehdidi tespit ettikten sonra atacağınız ilk adımlar, hasarı azaltmak ve işletmenizi korumak için çok önemlidir. Tetikte olun, bilgi edinin ve şüpheli bir durumla karşılaştığınızda hızlı hareket etmeye hazır olun.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Kendinizi otoyolda, diğer trafikle birlikte hız sınırının yaklaşık 20 km/s üzerinde seyrederken hayal edin. İleride bir araç var, aniden fren yapıyorsunuz...
Daha fazla
12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazlaGeleneksel kimlik avı testlerinden daha etkili olan olumlu yaklaşımla, çalışanlarınıza daha keskin bir bakış açısı kazandırın.


