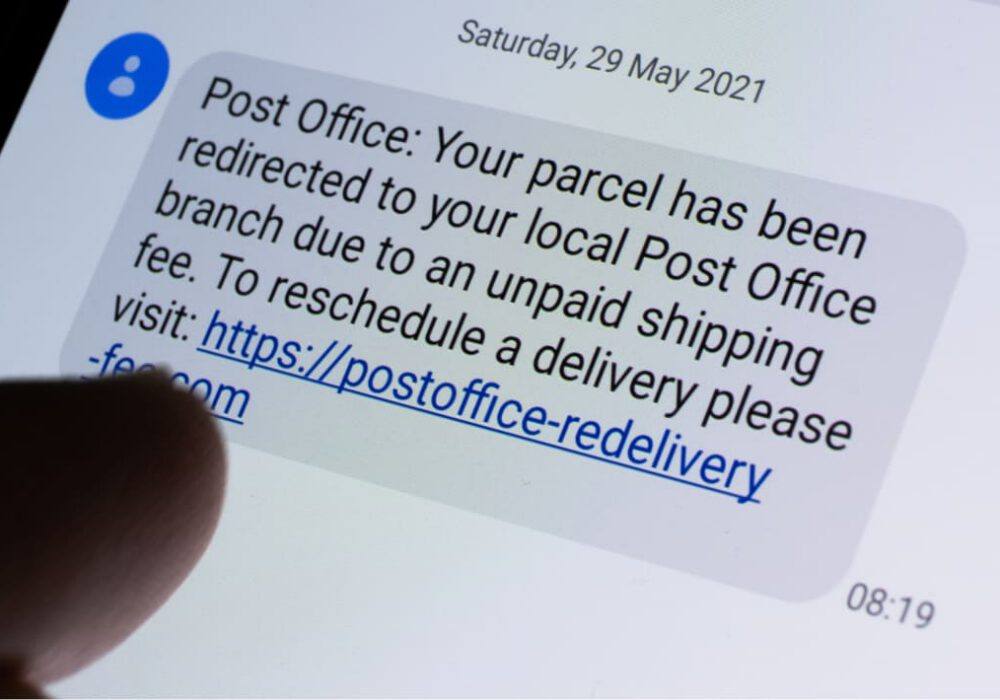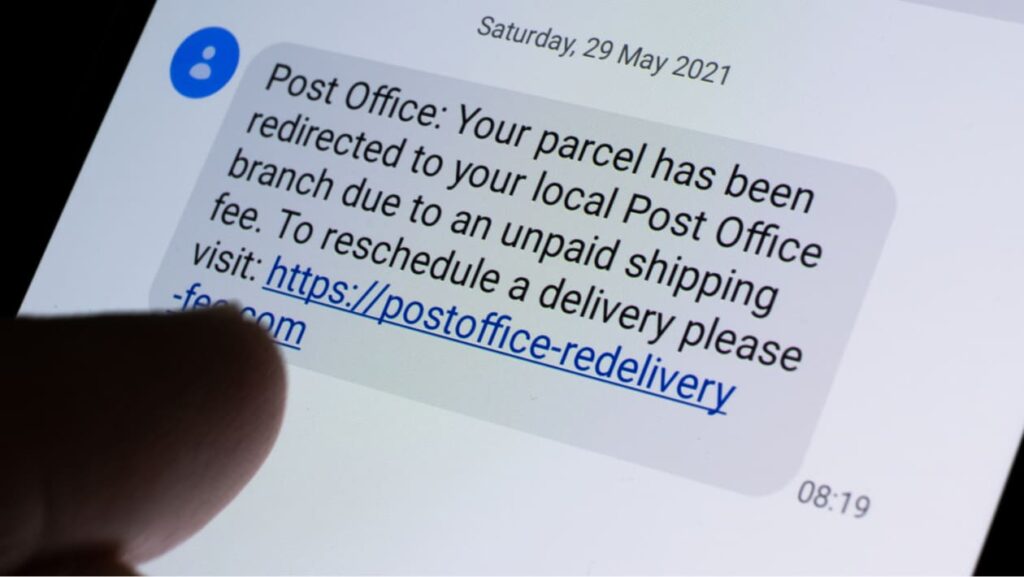
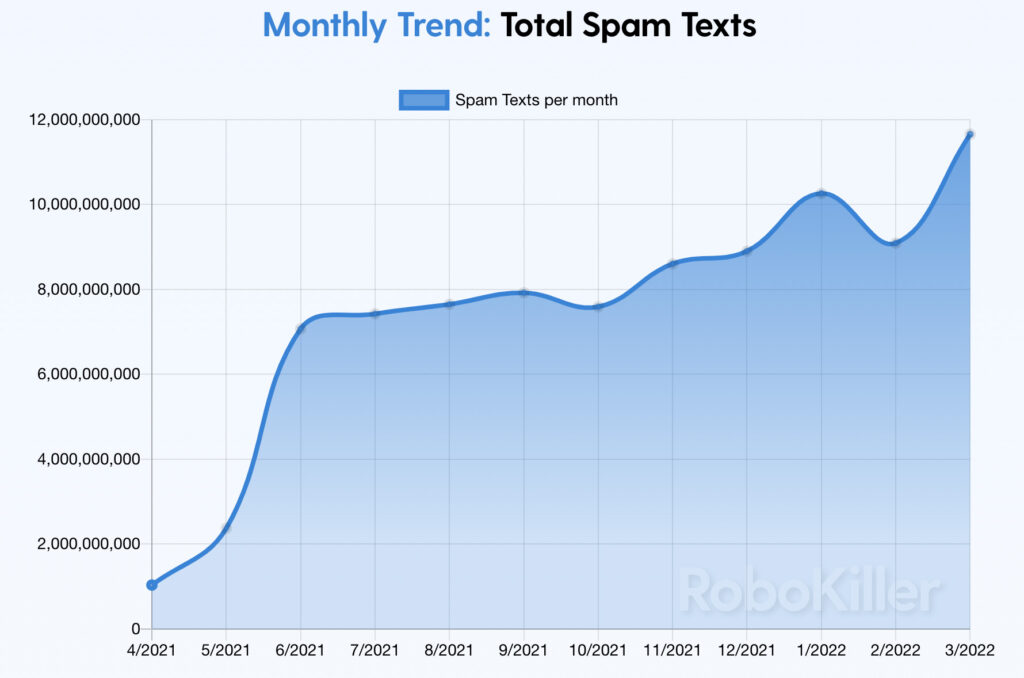
Cep telefonu sahibi olan herkes, tanımadıkları bir numaradan gelen ve tıklanması gereken bir bağlantı içeren beklenmedik bir kısa mesaj almış olabilir. 1 Nisan 2021'den bu yana, bu tür rahatsız edici ve potansiyel olarak tehlikeli mesajlarda 6 kat artış yaşandı. Bu bağlantılardan birine tıklarsanız, bilgisayar korsanlarına banka hesap bakiyenizi çalmak, kimliğinizi taklit etmek veya hatta nerede olduğunuzu takip etmek için kullanabilecekleri değerli bilgiler vermiş olabilirsiniz. Bu tür sosyal mühendislik saldırısına ' Smishing ' denir ; bu, SMS mesajları aracılığıyla yapılan kimlik avıdır. Enerji artırıcı takviyeler, büyük perakendecilerden nakit ödüller veya yeni tatlarda CBD sakızları gibi bariz yemler sunarlar. Bazıları daha inceliklidir ve COVID testi sonuçları, kargo bildirimleri veya gerçekleşmeyen çevrimiçi ödemeler için uyarılar gibi görünür. Her iki durumda da tehlikelidirler ve siber suçlular arasında giderek daha popüler hale gelmektedirler.
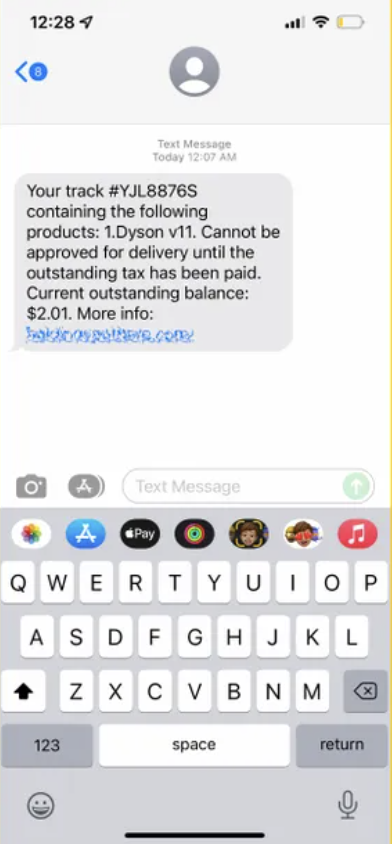
Kimlik avı saldırılarının büyük çoğunluğu, e-posta yoluyla şüphelenmeyen tüketicilerin kişisel verilerini ele geçirmeye çalışır. Ancak siber suçlular, akıllı telefonlarını yanlarından ayırmayan dikkatsiz tüketicilerden giderek daha fazla yararlanarak, insanların kullanıcı adlarını ve parolalarını, kredi kartı veya diğer finansal bilgilerini ele geçirmeye, hatta kurumsal ağlarına erişmelerine yardımcı olmaya çalışıyor. Şüphelenmeyen kullanıcıları nasıl kandırmaya çalıştıklarına dair bir fikir edinmek için aşağıdaki görsellere göz atın:
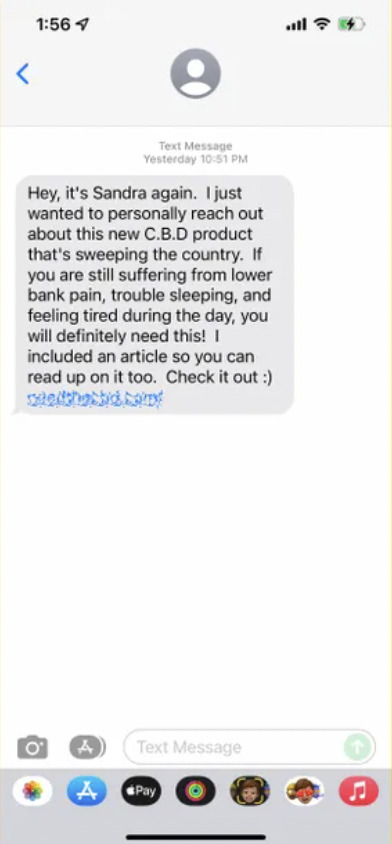
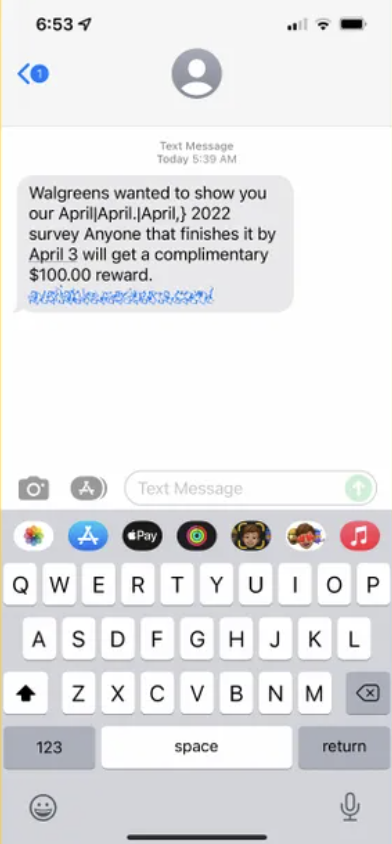
Federal Ticaret Komisyonu, dolandırıcılık amaçlı SMS mesajlarının geçen yıl ABD tüketicilerine 131 milyon dolara mal olduğunu, bu rakamın 2020'deki 86 milyon dolardan daha yüksek olduğunu ve bildirilen tüm dolandırıcılık vakalarının %21'ini oluşturduğunu bildiriyor. Daha yakın zamanda, Proofpoint, Şubat ayından itibaren Avrupa'da mobil kötü amaçlı yazılım saldırılarında beş kat artış tespit etti . Bu saldırılar, SMS yoluyla kimlik avı girişimlerinin yanı sıra, kötü amaçlı bir uygulama aracılığıyla doğrudan cihazlara kötü amaçlı yazılım gönderilmesini de içeriyordu. Bunun o zaman başlayan Ukrayna'daki savaşla bir bağlantısı olabilir mi? CyberHoot şüpheleniyor ancak bir bağlantı olduğunu kanıtlayamıyor.
Proofpoint araştırmacıları, özellikle Apple'ın iPhone'ları olmak üzere mobil cihazları ele geçirmek isteyen siber suçluların tercih ettiği saldırı yönteminin SMISH (Simge ile SMS yoluyla kimlik avı) olduğunu belirtiyor. Son zamanlarda, şimdiye kadar geliştirilen en güçlü casus yazılımlardan biri olan Pegasus , bir kısa mesaj veya e-postadaki kötü amaçlı bir bağlantıya tıkladıktan sonra sayısız devlet yetkilisi, gazeteci ve insan hakları aktivistinin telefonlarına sızmayı başardı.
Genellikle tanımadığınız kişilerden gelen kısa mesajlara cevap vermek istemezsiniz. Bu, güvende kalmanın en iyi yoludur. Bu, özellikle "5000" veya "452-981" gibi telefon numarasına benzemeyen bir telefon numarasından gelen kısa mesajlar için geçerlidir. Bu, kısa mesajın aslında bir telefona gönderilen bir e-posta olduğunun bir işaretidir. Telefonunuzu kullanırken aşağıdaki gibi temel önlemleri almalısınız:
Unutmayın, verilerinizi, telefonunuzu ve kişisel güvenliğinizi tehlikeye atmak için tek bir kötü mesaj yeterli. Biraz sağduyu ve dikkat ile bir smishing saldırısının kurbanı olmamak için elinizden geleni yapabilirsiniz.
Ayrıca, aşağıda yer alan öneriler, sizin ve işletmenizin günlük olarak karşılaşabileceğiniz çeşitli tehditlere karşı güvende kalmanıza yardımcı olacaktır. Aşağıda listelenen tüm önerilere CyberHoot'un vCISO Programı geliştirme hizmetlerinden yararlanarak ulaşabilirsiniz.
Bu önerilerin tamamı CyberHoot ürününe veya CyberHoot'un vCISO Hizmetlerine entegre edilmiştir. CyberHoot ile çalışanlarınızı yönetebilir, eğitebilir, değerlendirebilir ve test edebilirsiniz. CyberHoot.com adresini ziyaret edin ve hizmetlerimize bugün kaydolun. En azından, güncel siber güvenlik gelişmelerinden haberdar olmak için aylık Siber Güvenlik bültenlerimize kaydolarak öğrenmeye devam edin.
kaynaklar:
Ek Okumalar:
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.