Güney Kore'deki Gwangju Bilim ve Teknoloji Enstitüsü'nden (GIST) bir grup araştırmacı , evcil ipekböceklerinden elde edilen doğal ipek liflerini kullanarak, "neredeyse aşılamaz" olduğunu söyledikleri çevre dostu bir dijital güvenlik sistemi geliştirdi. Koreli araştırmacılar, benzersiz bir tanımlayıcıya ihtiyaç duyan güvenlik çözümleri için güvenli ve benzersiz bir dijital anahtar oluşturmak amacıyla, ipekteki doğal mikro deliklerden ışığın kırılmasından yararlanıyor.
Fiziksel Klonlanamayan Fonksiyonlar veya PUF'ler Bir güvenlik cihazı benzersiz bir güvenlik anahtarı veya kimlik belirteci oluştururken ihtiyaç duyulur. PUF'lar, amaçlarına hizmet edebilmeleri için öngörülemez veya rastgele olmalıdır. Araştırmacılar, bu ipek mikro deliklerinin elektronik cihazlar tarafından kolayca kaydedilip tanımlanabilen mikroskobik farklılıklar içerdiğini ve bu nedenle benzersiz güvenlik anahtarları veya kimlik belirteçleri oluşturmak için çok uygun olduklarını keşfettiler. identifiers (kriptografik anahtarlar).
Başka bir deyişle, PUF'lar, kırılmaz elemanlardan türetilen algoritmik olmayan tek yönlü fonksiyonlardır ve kırılmaz elemanlar oluştururlar. identifiers Güçlü kimlik doğrulama için. PUF'lar, kart sahiplerini benzersiz bir şekilde tanımlamanın bir yolu olarak "silikon parmak izleri" sağlamak amacıyla akıllı kartlarda yıllardır yaygın olarak kullanılmaktadır. meydan okuma-yanıt kimlik doğrulaması Bu yeni teknolojinin nasıl çalıştığını anlamak için GIST araştırmacıları aşağıdaki diyagramı bir araya getirerek açıkladılar.
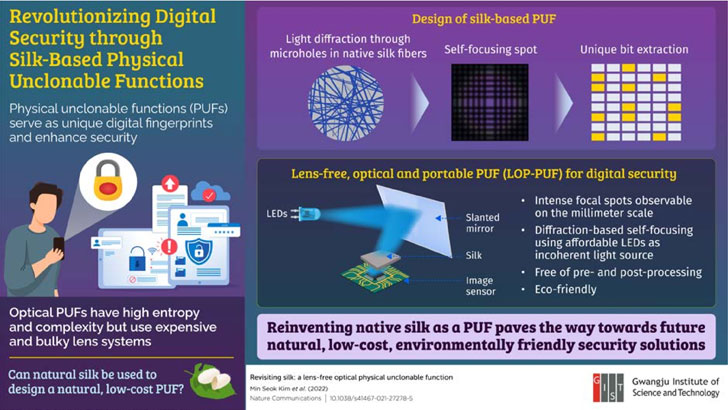
Araştırmacılar, akıllı kart kullanarak kullanıcı kimlik doğrulaması için böyle bir sistemin devreye alınması durumunda, modülden üretilen bir kimlik doğrulama anahtarının kaba kuvvet saldırısıyla kırılmasının 5 x 10⁴¹ yıl süreceğini ve bu durumun, kriptografideki mevcut en iyi uygulamaları tehdit eden kuantum hesaplama tehdidi altında bile, sistemi kriptografik olarak kırılamaz hale getireceğini belirtti. Basitçe söylemek gerekirse, ipek PUF'lar, kuantum bilgisayarların mevcut kriptografik hash'lere yönelik teorik saldırılarına karşı bir çözüm sağlayabilir.
Kimlik doğrulama, her işletmede kritik bir işlevdir. KOBİ'nizde kimlik ve erişim yönetimini anlamak önemlidir. Bunu PUF'larla değil, tek oturum açma, birleşik kimlikler ve Azure AD ve Okta gibi mevcut teknolojilerle başarabilirsiniz. Bunların hepsi bir MSP veya KOBİ tarafından kolayca erişilebilir.
Şifreleme ve kriptografi, kritik ve hassas bilgilerin gizliliğini ve bütünlüğünü korumak için KOBİ'ler veya MSP'ler için önemlidir . KOBİ'ler veya MSP'ler, belirli veri türlerinin (Sağlık Kayıtları, Kredi Kartı PAN bilgileri) ifşa edilmeye (gizlilik) veya manipülasyona (bütünlük) karşı korunmasını gerektiren HIPAA veya PCI gibi yasal düzenlemelere tabi olabilir.
KOBİ'lerin sektör uyumluluk gereklilikleriyle başa çıkmak için uygulayabilecekleri bir strateji, başlangıçta bu tür verileri ellerinde bulundurmamaktır. Örneğin, Kredi Yetkilendirmesini web sitenizin dışında gerçekleştiren veya depolayan çevrimiçi Web Servisleriyle ortaklık kurarak ve KOBİ veya MSP'ye yalnızca bir yetkilendirme kodu sağlayarak PCI uyumluluk yükümlülüklerinden kaçınılabilir. Ancak, bir KOBİ/MSP'nin kritik ve hassas verileri toplaması ve depolaması gereken durumlarda, bunları şifrelemeyle koruması gerekir. Günümüzde bu, verilerinizi tehlikeye atılmaktan ve ifşa olmaktan korumak için tek yönlü işlevler üretmenin en güçlü algoritmik yolu olan Gelişmiş Şifreleme Standardı (AES) şifrelemesini kullanmak anlamına gelir.
KOBİ'ler/MSP'ler, içerdikleri kritik ve hassas verileri tehlikeye atmaktan korumak için dizüstü bilgisayarlarını ve tabletlerini Microsoft BitLocker veya Apple FileVault ile şifrelemelidir. Bu, çalınan veya kaybolan bir cihazın, düzenlenmiş kritik veya hassas verilerin (HIPAA kayıtları, PCI veya NPPI) ihlalinden kaynaklanan daha büyük mali para cezaları yerine, maddi bir kayba veya maliyete yol açmasını önler.
Fiziksel anahtarlarda olduğu gibi, mantıksal anahtar yönetimi de önemlidir. Şifre çözme anahtarlarını, anahtarın verileri şifrelediği cihazda değil, güvenli bir yerde sakladığınızdan emin olun. Bu, anahtarı paspasın altına saklamak gibidir.
Ayrıca, aşağıda yer alan öneriler, günlük olarak karşılaşabileceğiniz çeşitli tehditlere karşı sizin ve işletmenizin güvende kalmasına yardımcı olacaktır. Aşağıda listelenen tüm önerilere CyberHoot'un vCISO hizmetlerinden yararlanarak ulaşabilirsiniz.
Bu önerilerin tamamı CyberHoot ürününe veya CyberHoot'un vCISO Hizmetlerine entegre edilmiştir. CyberHoot ile çalışanlarınızı yönetebilir, eğitebilir, değerlendirebilir ve test edebilirsiniz. CyberHoot.com adresini ziyaret edin ve hizmetlerimize bugün kaydolun. En azından, güncel siber güvenlik gelişmelerinden haberdar olmak için aylık Siber Güvenlik bültenlerimize kaydolarak öğrenmeye devam edin.
Kaynak:
Ek Okuma:
Koreli Araştırmacılar İpek Tabanlı Güvenlik Cihazı İcat Etti
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazla
Çoğu kimlik avı testi çalışanlarınıza yalan söyler. Bu ise önce merhaba diyor! HootPhish insanlara baştan şunu söylüyor: Bu...
Daha fazla
Ciddiyet: KRİTİK (CVSS 9.2) | Yayınlanma Tarihi: 22 Ekim 2026 21 Ekim'de PHP'de iki kritik güvenlik açığı tespit edildi...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.