CyberHoot Güvenlik Açığı Uyarı Yönetimi Süreci Derecelendirmesi (VAMP): Kritik/Kırmızı Mayıs 31st, 2022: CyberHoot bir Uzaktan Kod Yürütme (RCE) Microsoft Office dosyalarında istismar edilebilecek bir hata. Güvenlik araştırmacısı Kevin Beaumont, sağlanan isimle ilgili hata Follina Microsoft'tan önce bir danışma yayınladı hata hakkında. Microsoft, tanımlayıcıyı atadı CVE-2022-30190 bu böceğe.
Bu güvenlik açığı, kullanıcıları çeşitli şekillerde, ancak esas olarak kimlik avı e-postaları aracılığıyla istismar etmektedir. İstismarın şu şekilde çalıştığı bildirilmiştir:
https: URL bu indirilir.https: URL, bir HTML dosyasına başvuruyor İçerisinde garip görünümlü JavaScript kodları bulunan.ms-msdt: yerde içinde https:.ms-msdt: tescilli bir URL türüdür MSDT yazılım araç setini başlatan.Çağrıldığında, kötü niyetli ms-msdt: link MSDT yardımcı programını aşağıdaki gibi komut satırı argümanlarıyla tetikler: msdt /id pcwdiagnostic ....
Başka hiçbir parametre belirtilmeden elle çalıştırıldığında, bu otomatik olarak MSDT'yi yükler ve Program Uyumluluk Sorun Gidericisini başlatır ; bu da oldukça masum bir görünüme sahiptir, şöyle:
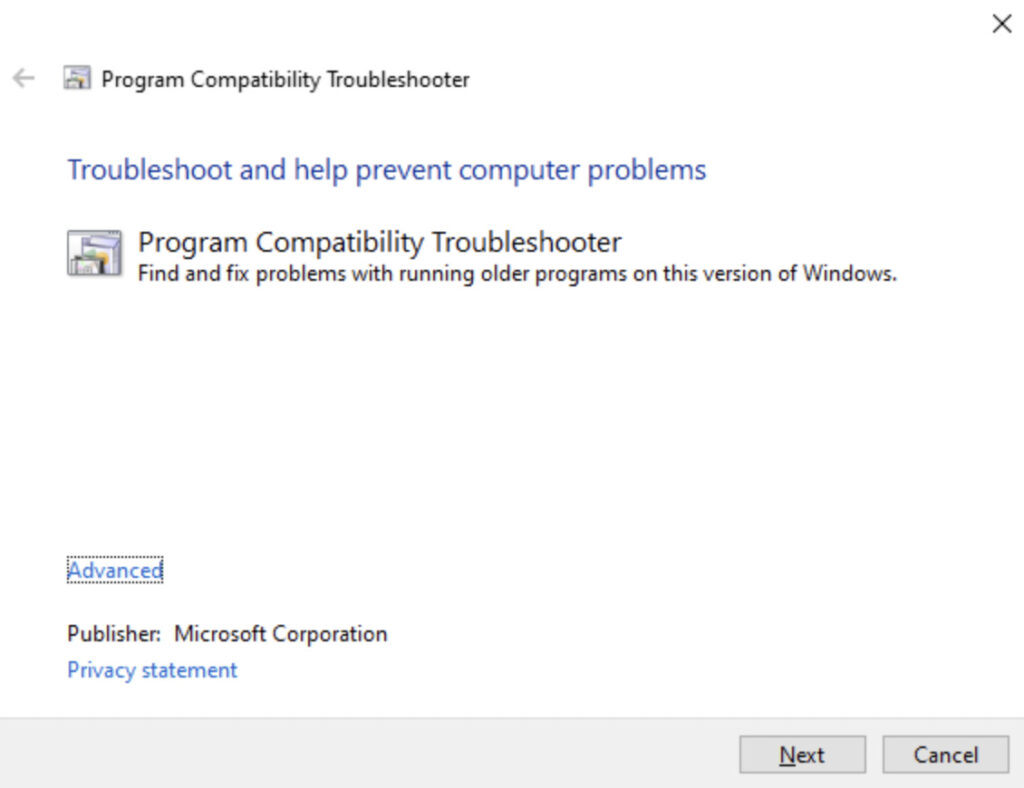
Buradan, sorun gidermek için bir uygulama seçebilir, destekle ilgili bir dizi soruyu yanıtlayabilir, uygulama üzerinde çeşitli otomatik testler gerçekleştirebilir ve hala sorun yaşıyorsanız, aynı anda sorun giderme verilerini yükleyerek sorunu Microsoft'a bildirmeyi seçebilirsiniz.
Muhtemelen buna atılacağınızı beklemiyordunuz PCWDiagnostic yardımcı programı yalnızca bir belgeyi açarak, en azından bir dizi açılır iletişim kutusu görür ve yolun her adımında ne yapacağınızı seçersiniz.
Ne yazık ki, dolandırıcılar nasıl devam etmek istediklerini sormak yerine, kötü amaçlı işlemin otomatik olarak devam etmesine neden olan bir parametre dizisi oluşturmuşlar (örneğin, seçenekler /skip hem de /force), aynı zamanda yol boyunca bir PowerShell betiğini çağırmak için.
Daha da kötüsü, bu PowerShell betiğinin diskte önceden bir dosyada bulunması gerekmiyor; kullanılan diğer tüm seçeneklerle birlikte, şifrelenmiş kaynak kod biçiminde doğrudan komut satırında da sağlanabiliyor . PowerShell, bilgisayar korsanları tarafından sıkıştırılmış biçimde sağlanan çalıştırılabilir kötü amaçlı yazılımları ayıklamak ve çalıştırmak için kullanılıyor.
Microsoft'un mülkiyeti kadar kullanışlı ms-xxxx URL'ler, belirli dosya türleri açıldığında veya yalnızca önizlendiğinde işlemleri otomatik olarak başlatacak şekilde tasarlanmış olmaları nedeniyle kesinlikle bir güvenlik riskidir.
Toplulukta hızla kabul gören ve uygulanan bir geçici çözüm resmen onaylandı Microsoft tarafından, basitçe arasındaki ilişkiyi koparmaktır. ms-msdt: URL'ler ve MSDT yardımcı programı. Bu, şu anlama gelir: ms-msdt: URL'lerin artık özel bir önemi yoktur ve zorlamak için kullanılamaz MSDT.EXE koşmak.
Bu değişikliği sadece kayıt defteri girdisini kaldırarak yapabilirsiniz. HKEY_CLASSES_ROOTms-msdt Eğer varsa. Eğer yoksa, zaten korunuyorsun demektir.
Bir adla biten bir dosya oluşturursanız .REG Bu metni içeren…
Windows Kayıt Defteri Düzenleyicisi Sürüm 5.00 [-HKEY_CLASSES_ROOTms-msdt]
…çift tıklayabilirsiniz .REG (eksi işareti "sil" anlamına gelir) rahatsız edici girdiyi kaldırın.
Ayrıca göz atabilirsiniz HKEY_CLASSES_ROOTms-msdt içinde REGEDIT yardımcı program ve isabet [Delete].
Veya şu komutu çalıştırabilirsiniz: REG DELETE HKCRms-msdt.
Kayıt defterini bu şekilde değiştirmek için yönetici ayrıcalıklarına ihtiyacınız olduğunu unutmayın.
Onsuz yaşayamayacağınızı keşfederseniz ms-msdt URL'ler, eksik kayıt defteri verilerini daha sonra her zaman değiştirebilirsiniz.
yedeklemek için HKEY_CLASSES_ROOTms-msdt kayıt defteri anahtarı, şu komutu kullanın: REG EXPORT HKEY_CLASSES_ROOTms-msdt backup-msdt.reg.
Silinen kayıt defteri anahtarını daha sonra geri yüklemek için şunu kullanın: REG IMPORT backup-msdt.reg.
CyberHoot hizmetlerine aboneyseniz, güvenlik açığı uyarı yönetimi süreç belgesini içeren Politika ve Süreç kütüphanemize erişebileceksiniz. Bu belge, bu gibi durumlara nasıl ve ne zaman yanıt verileceğini açıklamaktadır. Şirketiniz henüz VAMP benzeri bir süreci benimsemediyse, başlamak için şimdi tam zamanı.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazla
Çoğu kimlik avı testi çalışanlarınıza yalan söyler. Bu ise önce merhaba diyor! HootPhish insanlara baştan şunu söylüyor: Bu...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.