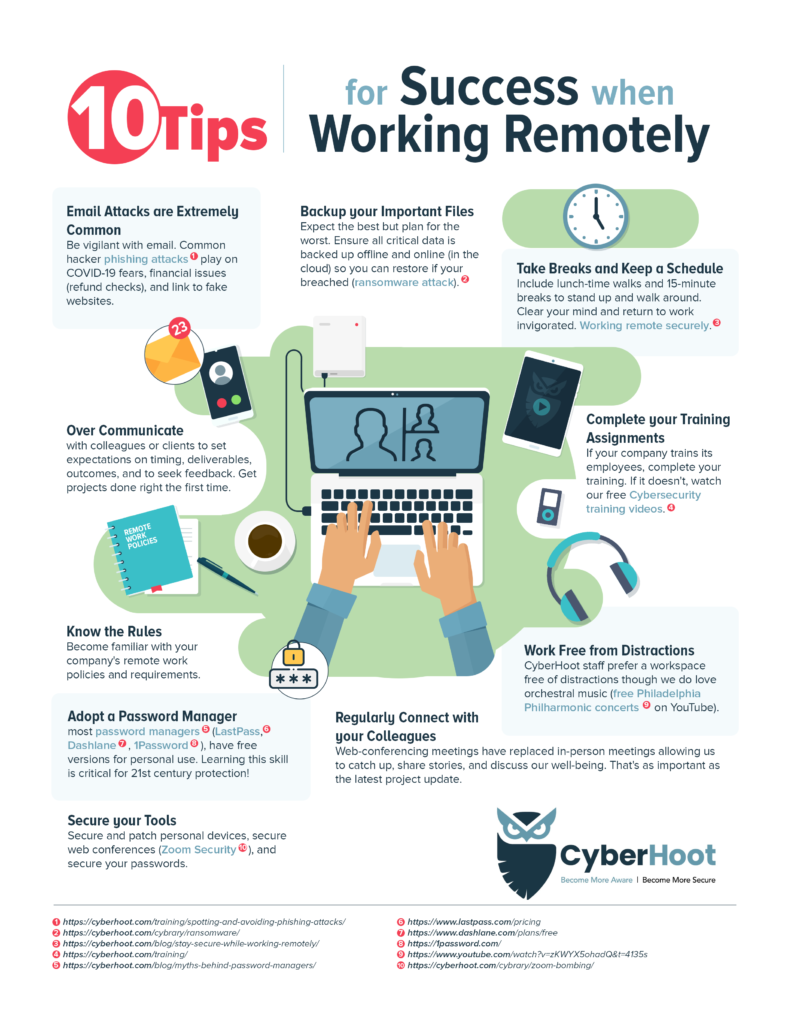
2020 Koronavirüs salgını, birçok çalışanın salgının yayılmasını yavaşlatmak için evden çalışmasına neden oldu. İşletme sahipleri, etkili ve güvenli bir şekilde faaliyet göstermek için ellerinden gelenin en iyisini yaparken, bu değişikliklerle proaktif bir şekilde başa çıkmak zorunda kaldı. Şirketler için yeni normal, iş hizmetlerini uzaktan sunmaya devam eden bir iş gücüdür. Bu makalede, şirketlerin uzaktan çalışanlarını başarılı bir şekilde güvence altına almak için kullandıkları bazı ipuçları ve stratejiler açıklanmaktadır.
Konuya dalmadan önce CyberHoot'un şirketleri aşağıdaki gibi iki benzersiz türe ayırması gerekiyor:
Dijital dönüşümden geçen şirketler, uzaktan çalışan güvenliği konusunda daha geleneksel şirket içi çözümlere sahip şirketlere göre daha avantajlı olabilir. Bulut tabanlı bu şirketler için sayısız siber güvenlik zorluğu basitleştirilmiştir. Bulut ortamında faaliyet gösteren şirketlerin, kendilerini gerçekten güvence altına almak için aşağıdaki önlemleri almaları gerekir.
Dijital dönüşüm olgunluğunda henüz tüm şirketler aynı seviyeye ulaşmadı. Bazıları yukarıdaki güvenlik önerilerinin çoğunu henüz uygulamadı. CyberHoot, bulut hizmetlerine dijital dönüşümlerini çoktan tamamlamış şirketlerde bile uzaktan çalışan programlarındaki boşlukları sıklıkla tespit ediyor. Ancak, bulutta çalışan işletmelerde uzaktan çalışanların güvenliğini sağlamak, daha geleneksel şirket içi teknoloji çözümleri kullanan şirketlere göre temelde daha kolaydır. İşte şimdi odaklanacağımız nokta burası.
Uzaktan çalışanlar, bulut tabanlı hizmet operasyonlarına kıyasla, şirket içi iş operasyonları için ek benzersiz siber güvenlik zorlukları teşkil etmektedir. Endişeler, kaynaklara yerel erişim sağlamaktan, uzaktan çalışanların aynı şirket içi uygulamalara güvenilir ve güvenli erişime sahip olmaya devam etmesini sağlamaya doğru kaymaktadır. Ne yazık ki, çoğu zaman bu şirket içi uygulamalar, az sayıda yerel kullanıcıya güvenmek yerine, uzak kullanıcılar için güvenli ve sağlamlaştırılmıştır. Sonraki bölümlerimizde, şirket içi şirketlerin uzaktan iş gücüne geçişinde sıklıkla karşılaşılan bu farklılıkları analiz edeceğiz.
Şirket içi çalışmalarda, uç nokta güvenliği genellikle oldukça sağlam ve güvenilirdir. Şirkete ait cihazlarda, ayrıcalık hakları yönetimi, hareketsizlik sonrasında cihaz kilitleme ve hem işletim sistemleri hem de uygulamalar için düzenli yamalar ile birlikte antivirüs koruması bulunur. Birçok şirket, evden mobil çalışma için bütçe ayırmamıştır. Her çalışan için dizüstü bilgisayar satın almak zorunda kalan (ve dizüstü bilgisayarlar aylardır kıt olduğundan), birçok şirket potansiyel olarak daha az güvenli ev bilgisayarlarının yerel kaynaklara ve uygulamalara bağlanmasına izin vermeyi tercih etmiştir. Bu durum, bazı yapılandırmalarda dahili ağınıza daha az güvenli makineler ekler. Bu da verileriniz üzerinde ek riskler oluşturabilir. Bunların hepsi, politika ve bazı durumlarda teknoloji tarafından ele alınması gereken hususlardır.
Aynı uygulamalara evdeki kişisel cihazlardan erişimin sağlanması, bu uygulamaları güvenli olmayan ve potansiyel olarak tehlikeye atılmış ev bilgisayarlarından kaynaklanan risklere, bir ihlal meydana geldiğinde daha büyük hasara yol açabilecek yetersiz izinlere ve daha önce yerel ancak sınırlı bağlantılara açık olan sistemlere güvenli uzaktan erişimi etkinleştirmenin karmaşıklığına maruz bırakabilir. Buna karşılık, bulut çözümleri her zaman tehlikeye atılmış bilgisayarlardan gelebilecek en kötü bağlantıları varsayar. İnternetin her yerinden gelen bilgisayar korsanı saldırılarını her gün varsayar ve bunlara tanık olurlar. Sistemlerin kilitli ve güvenli olduğundan emin olmak için sıkı bir sızma testinden geçerler; bu tür durumlar için tasarlanmamış çoğu yerel uygulama, sunucu ve ağın aksine.
Uygulamalarınız bulutta veya şirket içinde olsun, yerinde ve tasarlandığı gibi çalıştığından emin olmanız gereken bazı önemli güvenlik uygulamaları vardır. Dikkatimizi güvenli uzaktan erişime ve bunun ötesinde ayrıcalık yönetimi, şifreleme ve iki faktörlü kimlik doğrulama için en iyi uygulamalara çevirelim.
Şirket genelinde uzaktan erişimi güvence altına almak, şirket tarafından sağlanan çok sayıda dizüstü bilgisayarı güvence altına almaktan daha kolay olsa da, yine de uyulması gereken ek en iyi uygulamalar vardır. Uzaktan erişim kullanırken veri ihlali olasılığını azaltmak için işletmeler aşağıdakileri yapmalıdır:
Tüm son kullanıcıların uzaktan erişim için 2FA kullanımına yönelik olarak yapılandırılması gerekir. Aksi takdirde güvenlik olaylarına ve veri ihlallerine davetiye çıkarılır. Çok fazla çalışan, VPN hesaplarında ve birden fazla web sitesinde aynı şifreleri tekrar kullanıyor; bunlardan birinin ele geçirilmesi ve bu kimlik bilgilerinin karanlık web'de dolaşması kesin. Bu, PCI , HIPAA veya CMMC gibi güvenlik standartlarına uyum sağlamanız gerekiyorsa ayrıca önemlidir . Sadece bir şey yapmanız gerekiyorsa, o da bu olmalı: yerel ağınıza ve barındırdığı verilere/uygulamalara 2FA'yı etkinleştirmek.
Hem şirket içi hem de bulut uygulamalarına erişim hakları, son kullanıcıların yalnızca ihtiyaç duydukları kaynaklara erişebilmesi için dikkatlice atanmalıdır. Şirketlerin bunu yaparken saldırı alanını tek bir protokolle sınırlamasının bir yolu, ofisteki bir iş istasyonunda Uzak Masaüstü Protokolü'nü etkinleştirmektir. Bu tek kapı, uygulama izinlerinden varsayılan depolama konumlarına ve lisansı zaten ödenmiş bir iş makinesi için ev makinelerinin ek lisans maliyetlerinin azaltılmasına kadar, çalışma ortamındaki tüm mevcut güvenliğin uygulanmasını sağlar.
Bu durum, VPN istemcisi bağlıyken tipik olarak düz bir iç ağdaki tüm kaynaklara ağ tabanlı erişim sağlayan geleneksel Sanal Özel Ağ (VPN) bağlantılarına ek sınırlamalar getirilmesini gerektirebilir . Bu, uzaktan erişim kullanıcıları için güvenlik seviyesini yapay olarak, tehlikeye atılması durumunda kurumsal ağa fidye yazılımı ve virüs bulaştırabilecek uç noktanın güvenlik seviyesine düşürür. Buna karşılık, bir iş istasyonuna RDP ağ geçidinde tek bir yönlendiriciyi etkinleştirmek ve başka hiçbir bağlantı noktası veya protokolü kullanmamak, uzaktan çalışanlar için genel güvenliği önemli ölçüde artırabilir.
Bu işlem VPN üzerinden gerçekleştirilebilir , ancak bu yolu izlemek VPN istemcisinin kurulumunu ve yapılandırmasını gerektirir; bu da son kullanıcıları belirli cihazlarla sınırlandırır ve karmaşıklığı artırır. Web tarayıcılarının evrenselliğinden yararlanan uzaktan erişim çözümü, VPN'in sınırlamalarından kaçınırken aynı zamanda uygun şifreleme sağlayabilir. Bu tür çözümler, mümkünse kullanıcı başına tek bir hedefe bağlı olmalıdır.
Güvenli olmayan uzaktan erişim hizmetleri, bilgisayar korsanları için yaygın hedeflerdir ve asla genel internete açık olmamalıdır. Bu hizmetleri bir uzak masaüstü ağ geçidinin arkasına yerleştirmek, bunları doğrudan genel erişimden korur ve tercihen iki faktörlü kimlik doğrulama ile birlikte ek bir güvenlik ve erişim kontrolü katmanı sağlar.
Son olarak, dahili ağlarınızı segmentlere ayırmanız ve izole etmeniz son derece önemlidir. Uzak masaüstü ağ geçidi kullanıldığında, sunucular yalnızca 2FA ile kimliği doğrulanmış kullanıcılardan gelen bağlantıları kabul edecek şekilde yapılandırılabilir. Bir ağ segmentinin virüs, solucan veya bilgisayar korsanı tarafından enfekte olması durumunda oluşabilecek hasarı sınırlamak için çeşitli dahili segmentler bulunmalıdır.
Yıllar önce bulut tabanlı hizmetlere geçiş yapan şirketler, uzaktan çalışanlara geçişe oldukça hızlı ve güvenli bir şekilde uyum sağladı. Ancak, şirket içi veya bulut uygulamaları kullanımınızdan bağımsız olarak, bu makalede özetlenen koruma önlemlerini uygulayarak, iş operasyonlarınızı güvence altına alabilir ve risklerden, kesintilerden, marka hasarından ve müşteri/gelir kaybından kaynaklanan riskleri sınırlayabilirsiniz.
Dijital dönüşüm yolculuğunuzda ne kadar yol kat ettiğinize bağlı olarak, şirket ağınıza güvenli uzaktan erişim olmazsa olmazdır. Yukarıda belirtildiği gibi, dahili ekipmanların yama, izleme, sermaye gideri yükseltmeleri vb. ile güvence altına alınması, kesinliği zorlaştırsa da yapılabilir. Ancak, mobil ve giderek daha fazla uzaktan çalışan iş gücünüz için bulut tabanlı hizmetlere daha agresif bir geçişin bazı avantajlarını vurgular.
kaynaklar
Ek Okuma
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Claude Code daha ortada yokken bile...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.