Hizmet Olarak Yazılım (SaaS) uygulamaları, son on yılda işletmeleri muazzam bir değerle dönüştürdü. Pandemi, birçok işletmeyi çalışanlarını ofis veya masaüstü tabanlı uygulamalardan SaaS bulut tabanlı uygulamalara geçirmeye zorladı. Bu SaaS uygulamaları, ofis yazılımlarından güçlü iletişim araçlarına kadar her şeyi içeriyor. Mevcut en popüler iş uygulamalarından bazıları arasında Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 ve Zoom yer alıyor.
Çoğu insan, ihtiyaç duydukları bir uygulamayı Google Workspace, O365 ortamı veya benzeri hizmetlerle bağlarken iki kez düşünmez. Kullanıcıların e-posta oluşturmak veya CRM'de bir kişiyi güncellemek gibi gerçekleştirdiği basit işlemler, bu bağlantılı platformların her birinde çeşitli otomatik işlemlere ve bildirimlere yol açabilir.
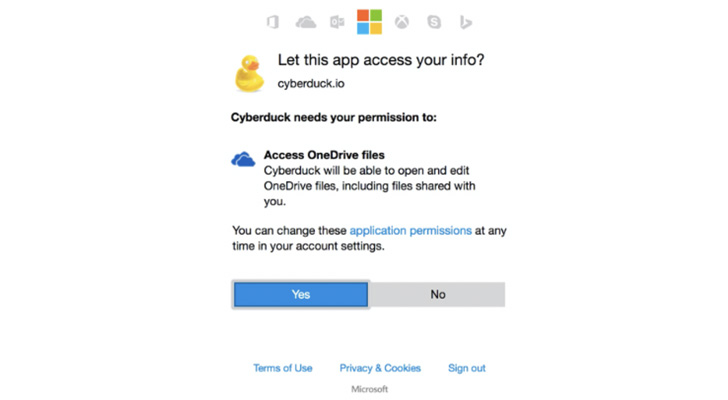
OAuth ve Tekli Oturum Açma (Single Sign-On) teknolojileri, kimlik doğrulamayı basitleştirmiş ve erişim haklarının kontrollü bir şekilde devredilmesini sağlamıştır. Kapsamlar (scopes) şeklinde temsil edilen bu teknolojilerde, bir uygulama kullanıcının belirli izinler için yetkilendirmesini ister. Bir uygulama bir veya daha fazla kapsam talep edebilir. Kullanıcı, kapsamların onaylanmasıyla bu uygulamalara, ortamlarında arka planda mantık yürütmek için kod çalıştırma izni verir. Bu uygulamalar zararsız olabileceği gibi, çalıştırılabilir bir dosya kadar da tehdit edici olabilir.
Aşağıdaki resimde görüldüğü gibi, OAuth mekanizması uygulamaları birbirine bağlamayı kolaylaştırıyor ve birçok kişi olası sonuçları düşünmüyor. Bu uygulamalar ve SaaS platformları için diğer eklentiler izin istediğinde, genellikle hiç düşünmeden izin veriliyor; bu da bilgisayar korsanlarının bir şirketin verilerine erişmesi için daha fazla fırsat yaratıyor. Bu durum, şirketleri tedarik zinciri saldırıları , API ele geçirmeleri ve şirket cihazlarına istemeden yüklenen kötü amaçlı üçüncü taraf uygulamaları gibi risklere maruz bırakıyor.
Yerel makineler ve yürütülebilir dosyalar söz konusu olduğunda, kuruluşlar güvenlik ekiplerinin kötü amaçlı programları ve dosyaları engellemesini sağlayan yerleşik kontrollere zaten sahiptir. SaaS uygulamaları söz konusu olduğunda da aynı durumun geçerli olması gerekir.
Güvenlik Bilinci Eğitimi – Siber güvenlikte ilk adım her zaman çalışanların farkındalığını artırmaktır. Çalışanlar bu OAuth mekanizmalarının sunduğu riskler ve tehlikeler konusunda daha bilinçli hale geldiklerinde, bunları kullanmaktan daha çekingen davranacaklardır.
Çok Faktörlü Kimlik Doğrulamasını Etkinleştirin – Kuruluşunuzun bulut güvenliğini iyileştirmek için yapabileceğiniz en iyi şey, tüm olası hesaplar için çok faktörlü kimlik doğrulamasını (MFA) etkinleştirmek ve zorunlu kılmaktır . Bu uygulama, özellikle birincil e-posta ve iş birliği platformlarınız için geçerlidir çünkü saldırganın çalınan kimlik bilgileriyle verebileceği zararı azaltır.
Politikalar – Kuruluşlar, çalışanların üçüncü taraf uygulamalar için istek göndermelerini zorunlu kılan bir politika oluşturmalıdır. Bu, kuruluşunuzun Kabul Edilebilir Kullanım Politikası'nda (AUP) uygulanabilir.
SaaS Güvenlik İzlemeyi Kullanın – SaaS güvenlik izleme, SaaS altyapınız için çok önemli bir güvenlik katmanıdır. Çalışanların gerekli SaaS uygulamalarına erişimini departman bazında yönetmenizi, lisansları birleştirmenizi ve SaaS altyapınıza benzersiz bir görünürlük sağlamanızı mümkün kılar. Blissfully, bu üç özelliği ve daha fazlasını sunabilen mükemmel bir platform örneğidir; BT altyapınızı oluştururken önemli bir SaaS güvenlik unsurudur.
SaaS Erişimini ve Şifrelerini Yönetme – Daha önce de belirtildiği gibi, bazı SaaS uygulamaları SSO çözümlerine entegre edilemez. Bu durumlarda CyberHoot, bir Şifre Yöneticisi kullanmanızı önerir. LastPass , 1Password, DashLane veya Bitwarden gibi saygın Şifre Yöneticileri, kullanıcıların güçlü, benzersiz 14+ karakterli şifreler oluşturmasına, web siteleri için kimlik bilgilerini saklamasına ve şifrelenmiş Güvenli Notlar depolamasına olanak tanır. Bu araçlar ayrıca, kullanıcıların kimlik bilgilerini veya notları güvenilir çalışanlar veya müşterilerle güvenli bir şekilde paylaşmalarına olanak tanıdığı için de değerlidir.
Burada pratik tavsiyeler ve sağduyu geçerlidir. Kullanıcılarınızın, bir SaaS uygulamasının talep ettiği tüm erişim izinlerini, bir telefon uygulamasının kişi listenize veya konum verilerinize erişimini varsayılan olarak reddetmekten farklı olarak, körü körüne kabul etmemeleri gerektiğini bilmelerini sağlayın. Temel olarak çalışması için erişime ihtiyaç duymuyorsa, varsayılan tutumunuz her zaman erişimi reddetmek olmalıdır.
Aşağıdaki öneriler, sizin ve işletmenizin günlük olarak karşılaşabileceğiniz çeşitli tehditlere karşı güvende kalmanıza yardımcı olacaktır. Aşağıda listelenen tüm önerilere CyberHoot'un vCISO Programı geliştirme hizmetlerinden yararlanarak ulaşabilirsiniz.
Siber sigorta hariç, bu önerilerin her biri CyberHoot'un ürün ve sanal Bilgi Güvenliği Yöneticisi hizmetlerine entegre edilmiştir. CyberHoot ile çalışanlarınızı yönetebilir, eğitebilir, değerlendirebilir ve test edebilirsiniz. CyberHoot.com adresini ziyaret edin ve hizmetlerimize bugün kaydolun. En azından , güncel siber güvenlik gelişmelerinden haberdar olmak için aylık Siber Güvenlik bültenlerimize kaydolarak öğrenmeye devam edin .
kaynaklar:
Hizmet Olarak Yazılım (SaaS) Riskleri ve Zorlukları
Diğer Kaynaklar:
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.