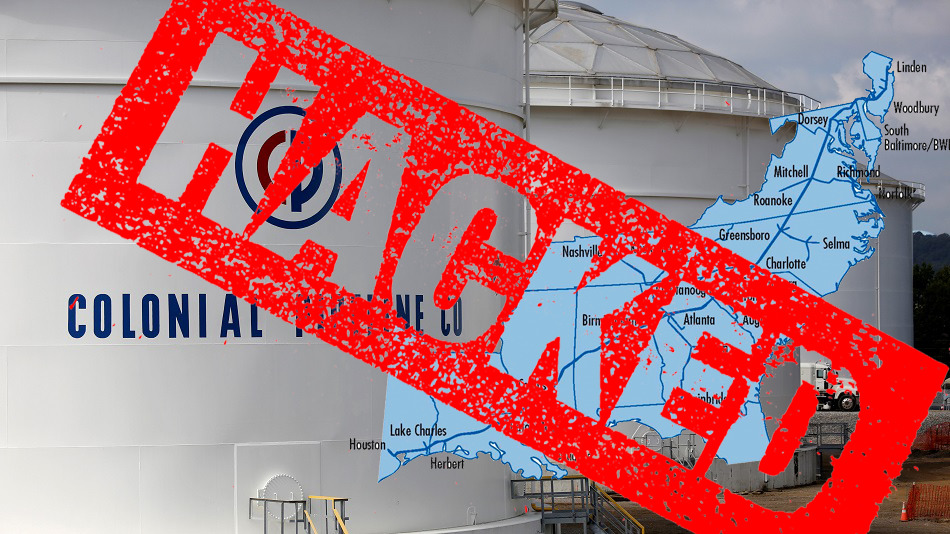
Amerika Birleşik Devletleri'nin en büyük petrol boru hattı olan Colonial Pipeline, fidye yazılımı saldırısı nedeniyle faaliyetlerini durdurdu. Colonial Pipeline, Teksas'tan New York Körfez Bölgesi'ne uzanarak ABD Doğu Kıyısı'nda kullanılan yakıtın %45'ini taşıyor. Boru hattı şirketi, 7 Mayıs 2021'de yaptığı açıklamada , bir siber saldırının kurbanı olduklarını öğrendiklerini belirtti.
"Olayın fidye yazılımı içerdiğini tespit ettik. Buna karşılık, tehdidi kontrol altına almak için proaktif olarak bazı sistemleri çevrimdışı duruma getirdik. Bu durum, tüm boru hattı operasyonlarını geçici olarak durdurdu ve bazı BT sistemlerimizi etkiledi."
Bloomberg ve Wall Street Journal'a göre , FireEye'dan siber güvenlik olay müdahale uzmanları soruşturmaya yardımcı oluyor ve saldırıyı DarkSide adlı bir fidye yazılımı türüyle ilişkilendiriyorlar.
DarkSide, siber suç örgütünü Ağustos 2020'de kurdu ve bugüne kadar (Mayıs 2021) 40'tan fazla kurbandan çalınan verileri yayınladı. Saldırganların ne kadar para talep ettiği veya Colonial Pipeline'ın hackerlara ödeme yapıp yapmadığı net değil. Ancak Bloomberg'in bir raporuna göre, saldırının arkasındaki siber suçlular ağdan 100 GB veri çaldı. Karşılaştırma yapmak gerekirse, Londra merkezli döviz bürosu Travelex, yalnızca 5 GB veriyi "açmak" için 2.3 milyon dolar ödedi . 100 GB verinin eksik olmasıyla, hackerların Colonial'dan ne kadar para isteyebileceğini hesaplamak mümkün (40 milyon ila 50 milyon dolar). Belki de Colonial, Hazine Bakanlığı'nın geçen sonbaharda fidye yazılımı Bitcoin ödemelerini yasa dışı ilan etmesi nedeniyle fidyeyi ödeyemiyor . Eğer bu fidye yazılımı yalnızca Colonial'ın verilerini şifrelediyse, yedeklerden geri yükleme yapana kadar birkaç gün boyunca sistemleri çalışmaz durumda kalabilir. Ancak, Darkside örgütünün, muhtemelen hassas ve zarar verici bilgileri internete sızdırmakla tehdit ettiği de anlaşılıyor.
Son yıllarda kamu hizmetlerini ve kritik altyapıyı hedef alan siber saldırılarda bir artış yaşandı. Bu eğilimin sorunlarından biri, yeni fidye yazılımı türlerinin yalnızca kurbanın verilerini şifrelemekle kalmayıp, fidye ödenmediği takdirde bilgileri sızdırıp çalınan verileri kamuoyuna açıklamasıdır. Bu tür fidye yazılımlarına 'Sızıntı Yazılımı' (Leakware ) denir. CyberHoot, bir süredir bu sızıntı yazılımı trendini takip ediyor ve Maze Ransomware bu yeni stratejiye bir yıldan fazla bir süre önce başladı.
Check Point ve HackerNews tarafından toplanan verilere göre , Amerikan enerji şirketlerini hedef alan siber saldırılar 2021 yılında haftada ortalama %50 artarak Mart başındaki 171'den Nisan sonundaki 260'a yükseldi.
Fidye yazılımları hem Beyaz Saray'ın hem de sektörün dikkatini çekti. Yakın zamanda kurulan Fidye Yazılımı Görev Gücü (RTF) , bu salgınla mücadele etmenin yollarını bulmak için kamu ve özel kuruluşları bir araya getiriyor. RTF, şirketlerin fidye yazılımlarıyla proaktif olarak mücadele etmelerine yardımcı olan yüksek profilli siber güvenlik uzmanlarından oluşuyor. Geçmişte fidye yazılımlarıyla mücadele etmek için çalışmalar yapıldı, ancak görev gücünün asıl amacı bu saldırıların sıklığını ve etkisini azaltmaktır. RTF çalışmalarını sürdürürken, şirketiniz sihirli bir çözüm bekleyemez. Güvenliğinizi artırmak ve Colonial gibi fidye yazılımı saldırılarının kurbanı olma olasılığını azaltmak için atmanız gereken adımlar var:
Sağlam bir siber güvenlik programına dahil edilmesi gereken birçok başka koruyucu önlem de vardır; bunlar arasında risk değerlendirmesi yapmak, risk yönetim çerçevesi oluşturmak ve çeşitli teknik korumalar yer alır. Tüm bunları öğrenin ve CyberHoot'ta sağlam, derinlemesine savunma odaklı siber güvenlik planınızı oluşturmaya başlayın.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
kaynaklar:
Ek Okuma:
ABD Hazine Bakanlığı Fidye Yazılımı Ödemelerini Yasakladı
Fidye Yazılımı Görev Gücü Oluşturuluyor
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

