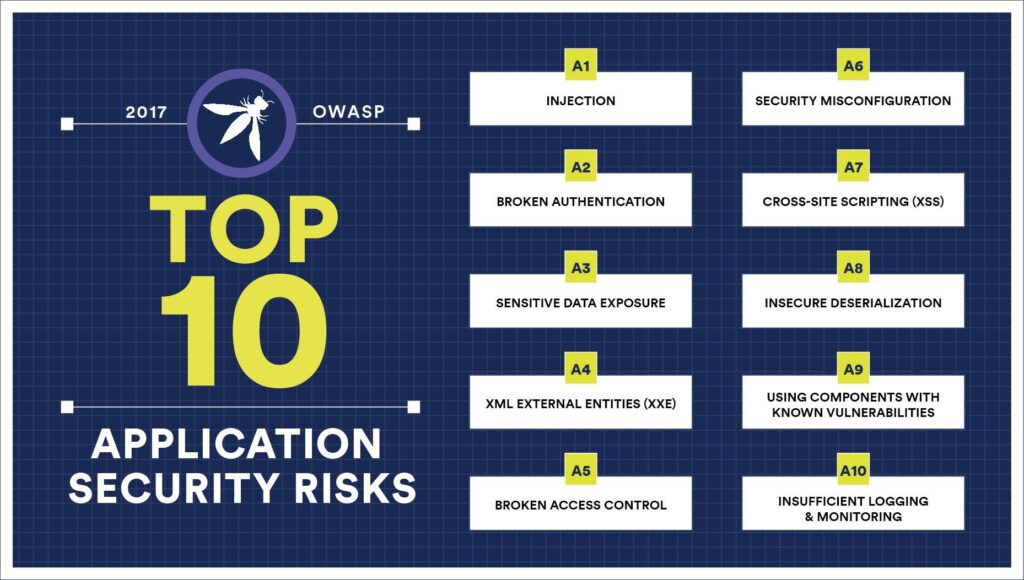
OWASP, Açık Web Uygulama Güvenliği Projesi anlamına gelir. OWASP En İyi 10 Uygulama Güvenliği Riski belgesi, geliştiricilerin uygulamalarında güvenlik risklerine yol açabilecek en yaygın kodlama hatalarını listeler. Bu belge, kodlamadaki en kritik güvenlik riskleri konusunda geniş bir fikir birliğine dayanmaktadır. Şirketler bu kaynağın farkında olmalı ve web uygulamalarının bu potansiyel riskleri ele aldığından emin olmalıdır.
OWASP Top 10'u kullanmak, kuruluşunuzdaki yazılım geliştirme kültürünü baştan itibaren daha güvenli kod üreten bir kültüre doğru değiştirmeye yönelik muhtemelen en etkili ilk adımdır.
En Önemli 10 Web Uygulaması Güvenlik Riski Nelerdir?
EnjeksiyonSQL, NoSQL, OS ve LDAP enjeksiyonu gibi enjeksiyon kusurları, bir komut veya sorgunun parçası olarak bir yorumlayıcıya güvenilmeyen veriler gönderildiğinde ortaya çıkar. Saldırganın düşmanca verileri, yorumlayıcıyı istenmeyen komutları çalıştırmaya veya uygun yetkilendirme olmadan verilere erişmeye kandırabilir.
Bozuk Kimlik DoğrulamaKimlik doğrulama ve oturum yönetimiyle ilgili uygulama işlevleri genellikle yanlış uygulanır ve bu da saldırganların parolaları, anahtarları veya oturum belirteçlerini ele geçirmesine veya diğer uygulama kusurlarından yararlanarak diğer kullanıcıların kimliklerini geçici veya kalıcı olarak üstlenmesine olanak tanır.
Hassas Veri MaruziyetiBirçok web uygulaması ve API, finans, sağlık ve kişisel bilgiler (PII) gibi hassas verileri gerektiği gibi korumaz. Saldırganlar, kredi kartı dolandırıcılığı, kimlik hırsızlığı veya diğer suçları işlemek için bu tür zayıf korumalı verileri çalabilir veya değiştirebilir. Hassas veriler, bekleme veya aktarım sırasında şifreleme gibi ek koruma olmadan tehlikeye girebilir ve tarayıcıyla paylaşıldığında özel önlemler gerektirir.
XML Harici Varlıkları (XXE)Birçok eski veya kötü yapılandırılmış XML işlemcisi, XML belgelerindeki harici varlık referanslarını değerlendirir. Harici varlıklar, dosya URI işleyicisi, dahili dosya paylaşımları, dahili bağlantı noktası taraması, uzaktan kod yürütme ve hizmet reddi saldırıları kullanılarak dahili dosyaları ifşa etmek için kullanılabilir.
Bozuk Erişim KontrolüKimliği doğrulanmış kullanıcıların yapabileceklerine ilişkin kısıtlamalar genellikle gerektiği gibi uygulanmaz. Saldırganlar, diğer kullanıcıların hesaplarına erişmek, hassas dosyaları görüntülemek, diğer kullanıcıların verilerini değiştirmek, erişim haklarını değiştirmek vb. gibi yetkisiz işlevlere ve/veya verilere erişmek için bu kusurlardan yararlanabilir.
Yanlış Güvenlik YapılandırmasıGüvenlik yapılandırmasındaki hatalar en sık karşılaşılan sorundur. Bu durum genellikle güvenli olmayan varsayılan yapılandırmaların, eksik veya geçici yapılandırmaların, açık bulut depolamanın, yanlış yapılandırılmış HTTP başlıklarının ve hassas bilgiler içeren ayrıntılı hata mesajlarının bir sonucudur. Tüm işletim sistemleri, çerçeveler, kütüphaneler ve uygulamalar yalnızca güvenli bir şekilde yapılandırılmakla kalmamalı, aynı zamanda zamanında yamalanmalı/yükseltilmelidir.
Siteler Arası Komut Dosyası XSSXSS kusurları, bir uygulama uygun doğrulama veya kaçış olmadan yeni bir web sayfasına güvenilmeyen veriler eklediğinde veya mevcut bir web sayfasını, HTML veya JavaScript oluşturabilen bir tarayıcı API'si kullanarak kullanıcı tarafından sağlanan verilerle güncellediğinde ortaya çıkar. XSS, saldırganların kurbanın tarayıcısında kullanıcı oturumlarını ele geçirebilen, web sitelerini bozabilen veya kullanıcıyı kötü amaçlı sitelere yönlendirebilen komut dosyaları çalıştırmasına olanak tanır.
Güvensiz PatlatmaGüvenli olmayan seri çözme genellikle uzaktan kod yürütülmesine yol açar. Seri çözme kusurları uzaktan kod yürütülmesine yol açmasa bile, yeniden oynatma saldırıları, enjeksiyon saldırıları ve ayrıcalık yükseltme saldırıları dahil olmak üzere saldırılar gerçekleştirmek için kullanılabilirler.
Bilinen Güvenlik Açıklarına Sahip Bileşenleri KullanmaKütüphaneler, çerçeveler ve diğer yazılım modülleri gibi bileşenler, uygulama ile aynı ayrıcalıklarla çalışır. Güvenlik açığı bulunan bir bileşenin kötüye kullanılması, ciddi veri kaybına veya sunucunun ele geçirilmesine yol açabilir. Bilinen güvenlik açıklarına sahip bileşenleri kullanan uygulamalar ve API'ler, uygulama savunmalarını zayıflatabilir ve çeşitli saldırı ve etkilere olanak tanıyabilir.
Yetersiz Kayıt ve İzlemeYetersiz kayıt ve izleme, olay müdahalesiyle eksik veya etkisiz entegrasyonla bir araya geldiğinde, saldırganların sistemlere daha fazla saldırmalarına, kalıcılığı korumalarına, daha fazla sisteme geçiş yapmalarına ve verileri kurcalamalarına, çıkarmalarına veya yok etmelerine olanak tanır. Çoğu ihlal çalışması, bir ihlali tespit etme süresinin 200 günden fazla olduğunu ve genellikle dahili süreçler veya izleme sistemleri yerine harici taraflarca tespit edildiğini göstermektedir.
Kod geliştiren KOBİ sahipleri, tüm geliştiricileriyle birlikte OWASP Kodlamada Karşılaşılabilecek En Önemli 10 Risk konusunda eğitim almalıdır. Bu, ileride çözümü pahalı hale gelebilecek birçok sorunun önüne geçecektir. CyberHoot, tüm yazılım geliştirme şirketleri için 12 bölümlük bir OWASP Kodlama Eğitimi programı sunmaktadır.
Kendinizi otoyolda, diğer trafikle birlikte hız sınırının yaklaşık 20 km/s üzerinde seyrederken hayal edin. İleride bir araç var, aniden fren yapıyorsunuz...