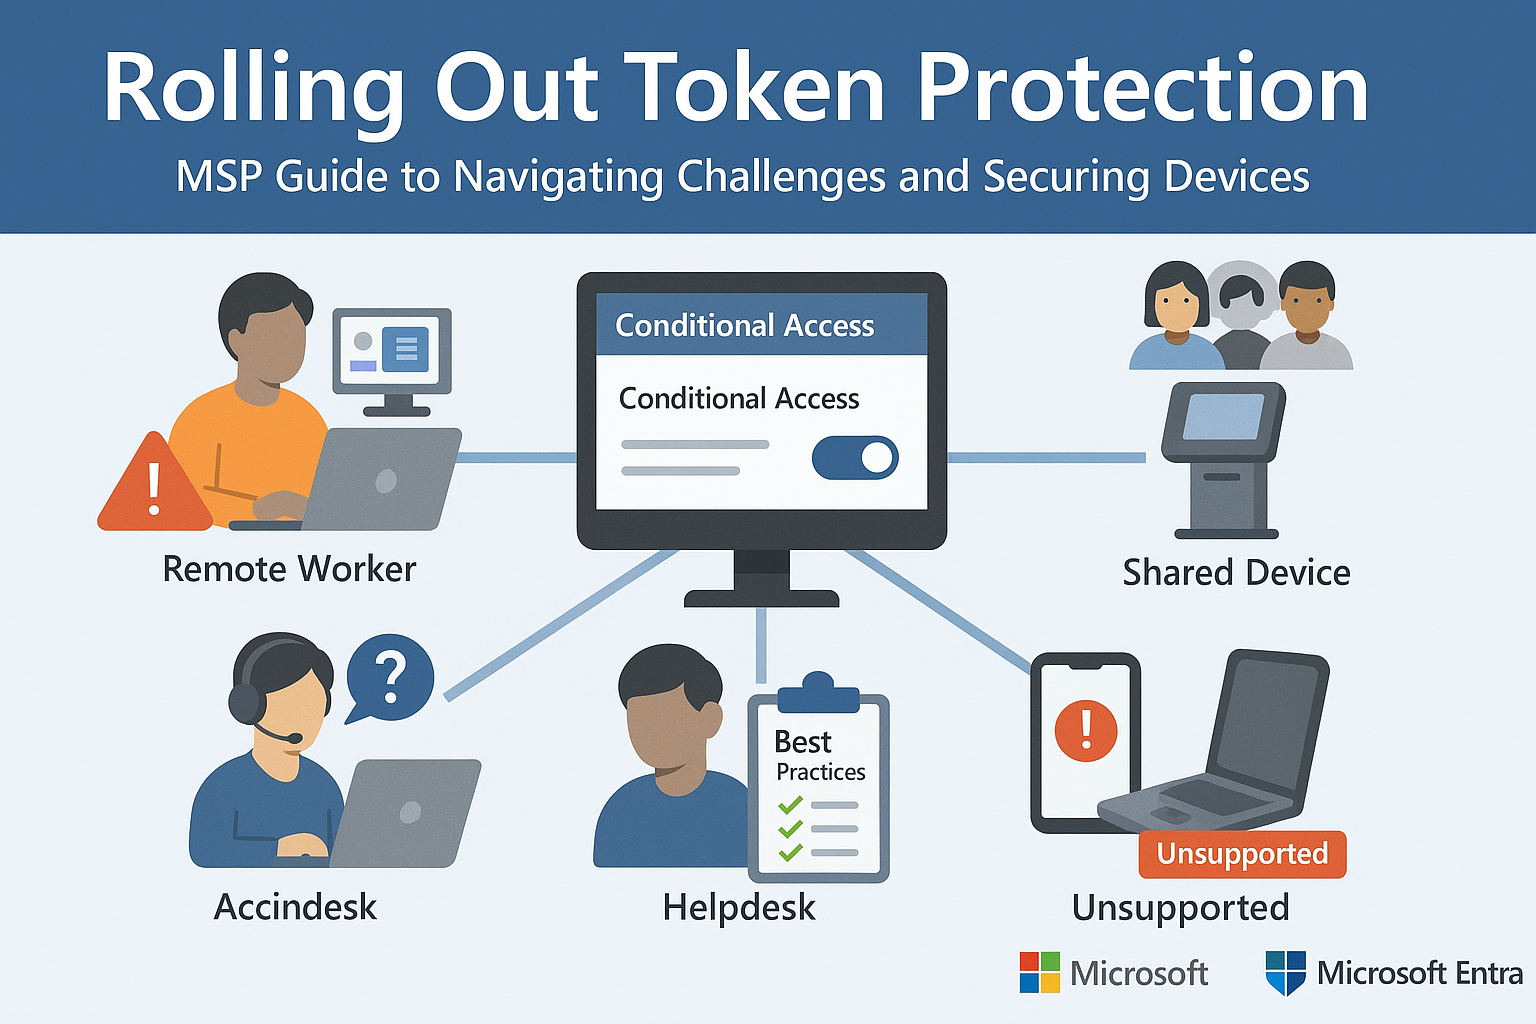
Microsoft, Token Korumasını Kullanıma Sunuyor: MSP'ler İçin Pratik Kılavuz

21 Ağustos 2025 | Blog Microsoft, Token Korumasını Kullanıma Sunuyor: MSP'ler İçin Pratik Kılavuz

Microsoft Entra Güvenlik Serimizin 2. Bölümü

Birinci bölümde , Microsoft'un Token Koruması'nın, token'ları verildikleri cihaza bağlayarak oturum güvenliğini nasıl artırdığını, token tekrar oynatma saldırılarını ve BEC tehditlerini nasıl engellediğini inceledik. Şimdi ikinci bölümde, MSP'lerin bu özelliği müşteri ortamlarında etkinleştirmeden önce dikkate almaları gereken gerçek dünya uygulama hususlarını ele alacağız.

Güvenlik avantajları açık olsa da, özellikle hibrit, BYOD ağırlıklı veya eski ortamlarda Token Koruması uygulamak sorunlara yol açabilir. Bu kılavuz, temel tuzakları açıklıyor, azaltma stratejilerini özetliyor ve MSP'lerin sorunsuz bir geçiş için izlemesi gereken kanıtlanmış uygulama uygulamalarını paylaşıyor.

Derinlemesine Savunma Modelinde Token Koruması

Token Korumasının Uygun Olduğu Yer

  • Katman: Kimlik ve Erişim Güvenliği
  • Birincil Hedef: MFA geçildikten sonra oturum ele geçirilmesini ve belirteç tekrarını önleyin

Neden Önemlidir:
Microsoft 365 ihlallerinin çoğu, kimlik avı, belirteç hırsızlığı veya İş E-postası Güvenliğinin İhlali (BEC) yoluyla kimlik ihlali nedeniyle ortaya çıkar. Geleneksel Çok Faktörlü Kimlik Doğrulama (MFA), geçerli bir oturum belirtecini çalan bir saldırganı durduramaz. Token Koruması, tokenların yalnızca verildikleri cihazda çalışmasını sağlayarak bu açığı kapatır.

Önemli: Token Koruması, kimlik avı engelleyici, kimlik bilgisi koruyucusu veya yatay hareket durdurucu değildir . Token kötüye kullanımını durdurmak için giriş yaptıktan sonra etkinleşen bir sınırlama ve uygulama aracıdır.


Katmanlı Bir Yaklaşım İçin Tamamlayıcı Kontroller

1. Kimlik Bilgisi ve MFA Güçlendirme (Ön Kapı Güvenliği)

  • Kimlik avına dayanıklı MFA kullanın (FIDO2 güvenlik anahtarları veya geçiş anahtarları) ayrıcalıklı ve yüksek riskli hesaplar için
  • Eski protokolleri devre dışı bırakın (POP/IMAP/SMTP Temel Kimlik Doğrulaması)
  • Temel Koşullu Erişim Politikaları: MFA'yı zorunlu kılın, uyumlu cihazları zorunlu kılın, riskli oturum açmaları engelleyin

➡ Token koruması, çok faktörlü kimlik doğrulamasını (MFA) takip eder . Bu kontroller, güvenlik ihlali olasılığını en başından azaltır.


2. Cihaz ve Uç Nokta Güvenliği (Cihaz Güven Katmanı)

  • Microsoft Intune: Şifreleme, yama, Defender ve diğer uyumluluk politikalarını uygulayın
  • Endpoint için Defender: Gerçek zamanlı cihaz riskini Koşullu Erişime aktarın
  • Mobil Uygulama Yönetimi (MAM): Jeton bağlaması olmayan cihazlar için (örneğin, iOS/Android)

➡ Token Koruması yalnızca cihazlar güvenilir olduğunda etkilidir. Uç nokta sağlığı kritik öneme sahiptir.


3. Oturum ve Uygulama Güvenliği (Kullanım Sırasında)

  • Jeton Koruması: Oturum belirteçlerini tek bir cihaza bağlar
  • Uygulama Tarafından Uygulanan Kısıtlamalar: Yönetilmeyen aygıtları yalnızca web erişimiyle sınırlayın
  • Sürekli Erişim Değerlendirmesi (CAE): Risk sinyalleri arttığında (örneğin, yeni konum, cihaz riski) oturumları anında iptal eder

➡ Bu kontroller oturumların yalnızca oturum açma sırasında değil, oturum açıldıktan sonra da güvenli kalmasını sağlar.


4. İzleme ve Müdahale (İhlalleri Tespit Etme ve Önleme)

  • Microsoft 365 Birleşik Denetim Günlükleri: Başarısız token bağlamalarını ve şüpheli oturum açmaları algıla
  • Microsoft Sentinel veya XDR çözümleri: Oturum anormalliklerini daha geniş tehditlerle ilişkilendirin
  • Otomatik Yanıt Kılavuzları: Tehlikeye maruz kalan hesapları kilitleyin veya riskli uç noktaları izole edin

➡ Token bağlama ile bile saldırganlar yön değiştirebilir. Tespit, görünürlüğü ve müdahaleyi garanti eder.


5. Veri ve İçeriden Gelen Risklerin Korunması (Son Satır)

  • Kapsam DLP ve İçeriden Öğrenen Risk Politikaları: Veri sızdırma davranışını izleyin
  • Bilgi Koruması (Hassasiyet Etiketleri): Çalınsa bile verileri şifreli tutun
  • Güvenli Dosya Paylaşımı Kontrolleri: "İndir ve uzaklaş" taktiklerini önleyin

➡ Oturum veya kimlik kontrolleri başarısız olursa, veri merkezli güvenlik hasarı sınırlar.


MSP Konuşma Noktası

Token korumasını, daha geniş kapsamlı bir sıfır güven savunmasının orta kademe güvenlik bariyeri olarak düşünün:

  • Kimlik Bilgileri + MFA davetsiz misafirleri ön kapıda durdurun
  • Jeton Koruması ziyaretçi rozetini çalmalarını engeller
  • Son nokta, algılama ve veri kontrolleri yanal hareketi ve veri hırsızlığını durdurun

Token Korumasını Etkinleştirirken Karşılaşılan Yedi (7) Yaygın Zorluk

1. BYOD veya Yönetilmeyen Cihazlarda Uzaktan Çalışanlar

Sorun: Token bağlama işlemi yalnızca Entra'ya bağlı, hibrit olarak bağlı veya kayıtlı cihazlarda çalışır.

Etki: Entra veya Intune'a kayıtlı olmayan kişisel veya yönetilmeyen cihazlarda token bağlama işlemi başarısız olur ve Outlook, SharePoint veya Teams gibi uygulamalara erişim kaybedilir.

Azaltma:

  • Koşullu Erişim filtrelerini kullanın BYOD kullanıcılarını hariç tutun başlangıçta uygulamadan
  • Kullanıcıları cihazlarını Entra veya Intune'a kaydetme konusunda eğitin
  • Yönetilmeyen kullanıcılara yalnızca web üzerinden erişim izni vermeyi düşünün

2. BT/Yöneticilerin Birden Fazla Aygıt veya Atlama Ana Bilgisayarı Kullanması

Sorun: Yöneticiler genellikle belirteç bağlamayı desteklemeyen birden fazla sanal makine, RDP oturumu veya atlama kutusu kullanıyor.

Etki: İkincil sistemlerden Azure/M365 portallarına erişim gibi iş akışlarını bozar.

Azaltma:

  • Dil eğitimiyle yönetici gruplarında pilot test
  • Oturum açma günlüklerini izleyin belirteç bağlama hataları
  • Desteklenen kimlik doğrulama akışlarının ve uç noktalarının kullanımını teşvik edin

3. Paylaşılan Cihazlar (örneğin, Kiosklar, Resepsiyonlar)

Sorun: Token koruması, cihaz ve kullanıcı arasında bire bir ilişki bekler.

Etki: Paylaşımlı oturum açma veya hızlı kullanıcı geçişi, oturum çakışmalarına veya uygulama hatalarına neden olur.

Azaltma:

  • Paylaşılan cihaz gruplarını hariç tut jetonla bağlı politikalardan
  • Şu alternatifleri keşfedin: Atanan Erişim or kullanıcı başına Windows profilleri

4. Eski Uygulamalar ve Üçüncü Taraf İstemciler

Sorun: Modern kimlik doğrulama yöntemlerini (OAuth 2.0 + OpenID Connect) kullanmayan uygulamalar, belirteç bağlama işlemini atlayabilir.

Etki: Kullanıcılar uygulama çökmeleri, başarısız oturum açma girişimleri veya öngörülemeyen davranışlar yaşayabilirler.

Azaltma:

  • Koşullu Erişimi Dağıtın yalnızca raporlama modu
  • Günlükleri kullanın eski uygulamaları tanımlayın
  • Göçü teşvik edin modern kimlik doğrulama

5. Windows Dışı Cihazlar (Mac, Linux, Mobil)

Sorun: Token bağlama şu anda yalnızca Windows 10 ve üzeri cihazları desteklemektedir.

Etki: macOS, iOS, Android ve hatta Outlook Mobile gibi resmi Microsoft uygulamaları bile belirteç bağlamayı zorunlu kılmıyor.

Azaltma:

  • Segment politikaları platform
  • Kullanım cihaz uyumluluğu hem de uygulama tabanlı CA bu uç noktaları farklı şekilde korumak için
  • Desteklenmeyen işletim sistemlerini belirteçle ilgili politikalardan hariç tutun

6. VDI Ortamları (Citrix, Azure Sanal Masaüstü)

Sorun: Sanal masaüstleri, ortak profil kullanımı ve oturum sıfırlamaları nedeniyle sıklıkla belirteç/cihaz eşleştirmesini bozuyor.

Etki: Sık sık yeniden kimlik doğrulama veya kesintiye uğrayan uygulama oturumları.

Azaltma:

  • Uygulamadan önce VDI senaryolarında test belirteci bağlama
  • Düşünmek VDI uç noktaları hariç tamamen bu CA politikasından

7. Son Kullanıcı Karışıklığı ve Yardım Masası Yükü

Sorun: Bağlantı hataları genellikle belirsiz "oturum açma hatalarına" yol açarak kullanıcıları hayal kırıklığına uğratıyor ve destek talebi sayısını artırıyor.

Azaltma:

  • Hazırlamak dahili destek belgeleri yaygın belirteç bağlama hatalarına örneklerle
  • Yardım masası ekiplerini cihaz kayıt sorunlarını hızla belirleyip çözecek şekilde eğitin
  • Gönder ileri iletişim uygulamayı etkinleştirmeden önce kullanıcılara

Dağıtım En İyi Uygulamaları

Başarılı bir dağıtımın sağlanması için Microsoft ve deneyimli BT uzmanları aşağıdaki aşamalı yaklaşımı önermektedir:

  1. Yalnızca Rapor Modunda Başlat
    • Erişimi engellemeden politika etkisini simüle edin
    • Kullanım Oturum Açma Günlükleri "Token Bağlama Durumu" altındaki arızaları izlemek için
  2. Dahili BT veya Küçük Departmanlarla Pilot Uygulama
    • Güç kullanıcılarından geri bildirim toplayın ve sorunları erken giderin
  3. Uygulama Uyumluluğunu ve Cihaz Durumunu Analiz Edin
    • Gibi araçları kullanın Politika Analizleri ve Azure AD günlükleri
    • Uyumlu olmayan işletim sistemlerinde, eski istemcilerde veya paylaşılan sistemlerde kullanıcıları belirleyin
  4. Yüksek Riskli Grupları Başlangıçta Uygulamadan Hariç Tutun
    • BYOD, paylaşılan bilgisayarlar, VDI kullanıcıları veya birden fazla platforma bağımlı yöneticiler
  5. Uygulamadan Önce Kullanıcıları Eğitin
    • Açıklamak neden politikanın arkasında
    • Kendi kendine kayıt kılavuzlarına ve destek kanallarına bağlantılar sağlayın

MSP'ler için Son Düşünceler

Token koruması, token tekrar oynatma ve iş e-postası güvenliğinin ihlal edilmesini önlemede güçlü bir adım olsa da, "kur ve unut" mantığıyla çalışmaz. MSP'ler, dağıtım sürecine özen, bağlam ve müşteri eğitimiyle yaklaşmalıdır.

MSP'ler, dikkatli bir şekilde pilot uygulama yaparak, yalnızca raporlama modundan yararlanarak ve son kullanıcılarla proaktif bir şekilde iletişim kurarak, iş akışlarını bozmadan korumayı en üst düzeye çıkaracak şekilde bu özelliği uygulayabilirler.

Kaynaklar ve Ek Okumalar:


Son Bloglar

En son gelişmelerden haberdar olun güvenlik içgörüleri

En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Kendini Tanıtan Patentli Kimlik Avı Testi

Kendini Tanıtan Patentli Kimlik Avı Testi

Çoğu kimlik avı testi çalışanlarınıza yalan söyler. Bu ise önce merhaba diyor! HootPhish insanlara baştan şunu söylüyor: Bu...

Daha fazla

ACİL DURUM UYARISI: Kritik PHP Açıkları (“PHP2Shell”) Bugün Harekete Geçilmesi Gerekiyor

ACİL DURUM UYARISI: Kritik PHP Açıkları (“PHP2Shell”) Bugün Harekete Geçilmesi Gerekiyor

Ciddiyet: KRİTİK (CVSS 9.2) | Yayınlanma Tarihi: 22 Ekim 2026 21 Ekim'de PHP'de iki kritik güvenlik açığı tespit edildi...

Daha fazla
Sahte Kripto Cüzdan Eklentileri Firefox'a Saldırdı. Tarayıcınızı Temiz Tutmanın Yolları İşte Burada.

Sahte Kripto Cüzdan Eklentileri Firefox'a Saldırdı. Tarayıcınızı Temiz Tutmanın Yolları İşte Burada.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Claude Code daha ortada yokken bile...

Daha fazla