EvilProxy zararlı yazılımı, kurbanların e-posta hesaplarını ele geçirmek için MFA'yı aşıyor.
29 Ağustos 2024 Güncellemesi: Bu Reddit başlığı , E2 veya üzeri bir lisansa ihtiyaç duymadan O365 ortamlarınızda bu saldırıları önlemenin bir yoluna dair değerli talimatlar sunmaktadır .
E2 ve üzeri Microsoft lisansları, " Oturum açma işlemleri için belirteç koruması gerektir " adlı koşullu erişim özelliğini etkinleştirmenize olanak tanır ve bu da bu tür kimlik doğrulama belirteci tekrar oynatma saldırılarını önler. Microsoft neden bu korumayı tüm lisans seviyelerinde sunmuyor?!?!
E2 ve üzeri lisanslama olmadan O365'te Post Authentication Token saldırılarına karşı nasıl korunulur?
Reddit kullanıcısı LookingatCrows'a göre, çalınan kimlik doğrulama belirteçlerinin tekrar kullanılmasını önlemek için O365'te koşullu erişim politikalarınızı ayarlayabilirsiniz. Bunu yapmak için şu adımları izleyin:
1. Uyumlu Cihaz Gerektirin
Uyumlu cihazlar, Intune içinde belirlenen belirli gereksinimleri karşılamalıdır. Yalnızca Intune'daki cihazlara uyumluluk politikaları atanabilir ve koşullu erişim ayarı da bununla ilgilidir.
2. Kullanıcıya izin verilmeyen blok platformları
Cihazlarınızı (a) hibrit, (b) Entra veya (c) entegrasyonlar aracılığıyla başka bir MDM'den alın. Ayrıca, kişisel cihaz kayıtlarını da engelleyin. Bu, milyarlarca cihazdan bir platformda oturum açma olanağını yalnızca şirketin sahip olduğu cihazlara getirir.
3. Mümkün olan yerlerde kuruluş lokasyonlarını kısıtlayın.
Bu, kullanıcıların izin verilmeyen ülkelerden veya konumlardan uzaktan oturum açmasını engelleyecek coğrafi konum korumalarıdır.
7 Şubat 2024 Güncellemesi – Bilgisayar korsanları, zararsız görünen "Abonelikten Çık" Bağlantılarına kötü amaçlı kötü amaçlı proxy bağlantıları yerleştiriyor.
CyberHoot'ta yakın zamanda yaşanan ilk deneyim, bir kullanıcının e-posta ve banka hesaplarına ait oturum çerezlerini çalan kötü amaçlı abonelikten çıkma bağlantıları tespit etti. Saldırgan, e-posta oturumunu ve bir bankacılık oturum belirtecini çalarak saldırının sonunu getirdi. Banka hesabındaki e-posta adresini güncelleyip giriş şifresini değiştirdiğinde, Banka Dolandırıcılığı departmanı birkaç dakika içinde arayıp durumu sordu. Olay, 30 dakika içinde çözüldü.
Olaydan alınan dersler:
Aldığınız hiçbir e-postaya ASLA dikkatinizi vermeyin. Bu, genel bir duyuru e-postası, favori bir yardım kuruluşunun veya bir spor kulübünün reklamı olabilir. Acil veya duygusal olması gerekmez. "Abonelikten Çık"a tıklamadan önce, öğrendiğiniz TÜM dolandırıcılık eğitimlerini uygulayın. HootPhish (veya diğerleri). Aramaya başlayarak başlayın tipo-çömelmiş etki alanları.
Şifre sıfırlamaları da dahil olmak üzere tüm hesaplarınızda her türlü etkinlik için Çok Faktörlü Kimlik Doğrulamanın etkinleştirildiğinden emin olun.
Vergilerinizi erkenden beyan edinBu olayda, bilgisayar korsanı kullanıcının SSN, DOB ve adresine erişti. Kimlik hırsızlığı veya büyük ve cazip bir iade için vergi beyannamesi vermek için ihtiyaç duydukları her şey, seçtikleri yere gönderildi.
10 Ağustos 2023 – Microsoft, MFA etkinleştirilmiş olmasına rağmen çok sayıda hesabın ele geçirildiğini bildirdi; suçlu ise evilproxy.
CyberHoot vCISO'ları son 24 saat içinde iki (2) M365 hesabının ele geçirildiğini bildirdi. MFA etkinleştirilmiş hesapların nasıl ihlal edilebileceği konusunda araştırma yaptık. İşte öğrendiklerimiz. Dün Bleeping Computer tarafından bildirilen bir olayda , Yunanistan'dan olduğu düşünülen bilinmeyen bilgisayar korsanlarının, saldırılarında "EvilProxy" adlı kötü amaçlı yazılımı kullanarak 120,000'den fazla Microsoft 365 e-posta hesabını hedef aldığı belirtildi.
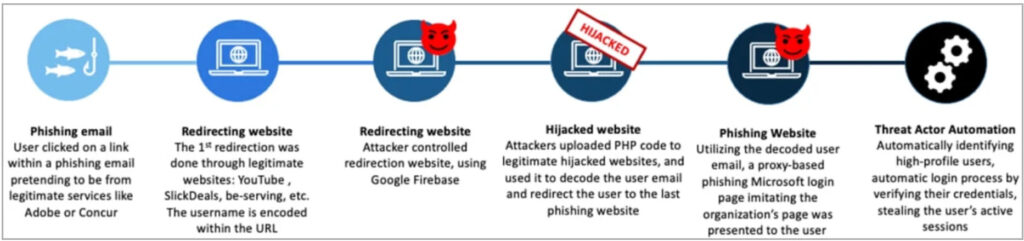
Evil Proxy'nin Nasıl Çalıştığına Genel Bakış:
Bunun bu kadar iyi çalışmasının sebebi, kurbanın oturumlarının 365 hesabına giriş yaparken sorunsuz çalışıyor gibi görünmesidir. Bilgisayar korsanının çaldığı oturum anahtarı, çok faktörlü kimlik doğrulamayı (MFA) atlatmasına ve yeni bir çok faktörlü kimlik doğrulama belirteci oluşturmasına, yönlendirme kurallarını değiştirmesine ve saldırıya uğrayan kullanıcının O365 e-posta hesabına zaten erişim izni verildiği için istediği her şeyi yapmasına olanak tanır. uyarı: Eğer sadece O365 hesabı kullanıcısı olmadığınız için endişelenmiyorsanız, bir kez daha düşünün. EvilProxy'nin Apple, Google, Twitter, GitHub, GoDaddy ve PyPI e-posta hesaplarına saldıran istemci sürümleri de bulunuyor.
Hackerlar İçeri Girdikten Sonra Ne Olacak?
Bir Microsoft 365 hesabı tehlikeye atıldığında, tehdit aktörleri kalıcılığı sağlamak için kendi çok faktörlü kimlik doğrulama yöntemlerini (Bildirim ve Kod içeren Kimlik Doğrulayıcı Uygulaması aracılığıyla) ekler.
Ayrıca, varlıklarını ve gerçekleştirdikleri iletişimleri gizlemek için E-posta "Kuralları" da ekleyebilirler. Genellikle, kişinin iletişim kurduğu tüm e-posta adreslerini toplar ve ele geçirilen e-posta hesabı sahibinin kişilerinin güvenini suistimal etmek için benzer bir kimlik avı kampanyası başlatmaya başlarlar.Bu e-posta şirketin CFO'sundan geldi. Bu kişiye güveniyorum, Adobe belgesine veya PDF ekine tıklayıp görüntülemek için kimlik doğrulaması yapacağım."
E-posta Sistemlerinizde EvilProxy'ye Karşı Korumayı Nasıl Geliştirebilirsiniz:
E-postanıza yönelik koşullu erişimi, belirli cihazlar ve coğrafi konumlarla sınırlamak için Microsoft Lisansınız aracılığıyla uygulayın. Lisansınızla birlikte sunuluyorsa, "İmkansız Seyahat" kısıtlamalar.
Mümkünse, güvenilmeyen cihazlara erişimi engellemek için Microsoft InTune'u kullanın (böyle bir politikayı kendi özel mobil cihaz yönetim çözümünüzde yapılandırın).
Windows “Hello” for Business gibi şifresiz kimlik doğrulama yöntemlerini etkinleştirin ve bunlardan yararlanın (ancak kuruluşunuzun biyometrik kimlik belirleme yeteneğine sahip cihazlara [yüz, parmak izi veya iris tanıma] sahip olması gerektiğini unutmayın).
Çok faktörlü kimlik doğrulama (MFA) yöntemi için bir donanım belirteci (FIDO2 Güvenlik anahtarları) kullanmayı düşünün. Bunun da biyometrik özellikli son kullanıcı cihazları gerektirdiğini unutmayın.
Dikkate Alınması Gereken Diğer Önlemler:
Çalışanlarınıza kimlik avı saldırılarını nasıl tespit edecekleri ve ortadan kaldıracakları konusunda eğitim verin.
Çalışanlarınızı CyberHoot'un HootPhish hizmeti gibi yenilikçi kimlik avı simülasyonlarıyla test edin. Bu, olumlu, eğitici ve ödev bazlı bir kimlik avı simülasyonu ve testidir. Simülasyon, kimlik avı saldırılarını bağımsız, güvenli ve etkili bir şekilde tespit edebilen, siber güvenlik konusunda çok daha bilgili bir çalışanla sonuçlanır.
Saldırıdan Sonra Ne Yapmalısınız?
Kurbanın şifresini sıfırlayın ve oturum açmış tüm oturumları iptal edin. Lütfen aklınızda bulundurun: Microsoft 365 oturum belirteçlerini iptal edemez. Bu nedenle, bir bilgisayar korsanı hesapta 1 saat ile 1 gün arasında aktif kalabilir..
Hesaptaki MFA yapılandırmalarında yapılan tüm beklenmeyen değişiklikleri iptal edin.
Beklenmeyen tüm gelen kutusu Manipülasyon “Kurallarını” arayın ve kaldırın.
Harici Yönlendirme kurallarını devre dışı bırak (not: Bu, tüm kullanıcı hesapları için alan adı düzeyinde yapılabilir ve ileriye dönük iyi bir karar olabilir. Tüm yönlendirmeleri devre dışı bırakmadan önce gerekli onayları aldığınızdan emin olun.)
Aşağıdakileri içeren e-postalara dikkat edin: tipo-çömelmiş etki alanları.
Çalınan Oturum Kimliklerinin kanıtlarını arayın.
Tehlikeye atılmış hesapların posta denetim günlüklerinde alışılmadık IP adreslerinden veya konumlardan kaynaklanan anormal etkinlik.
Söz konusu cihazda bir Kötü Amaçlı Yazılım taraması çalıştırın. Genellikle kötü amaçlı yazılımlarla ilişkilendirilmese de, bu tür olayların kötü amaçlı yazılım bulaşması gibi diğer tehdit yollarına yayılma eğilimi vardır.