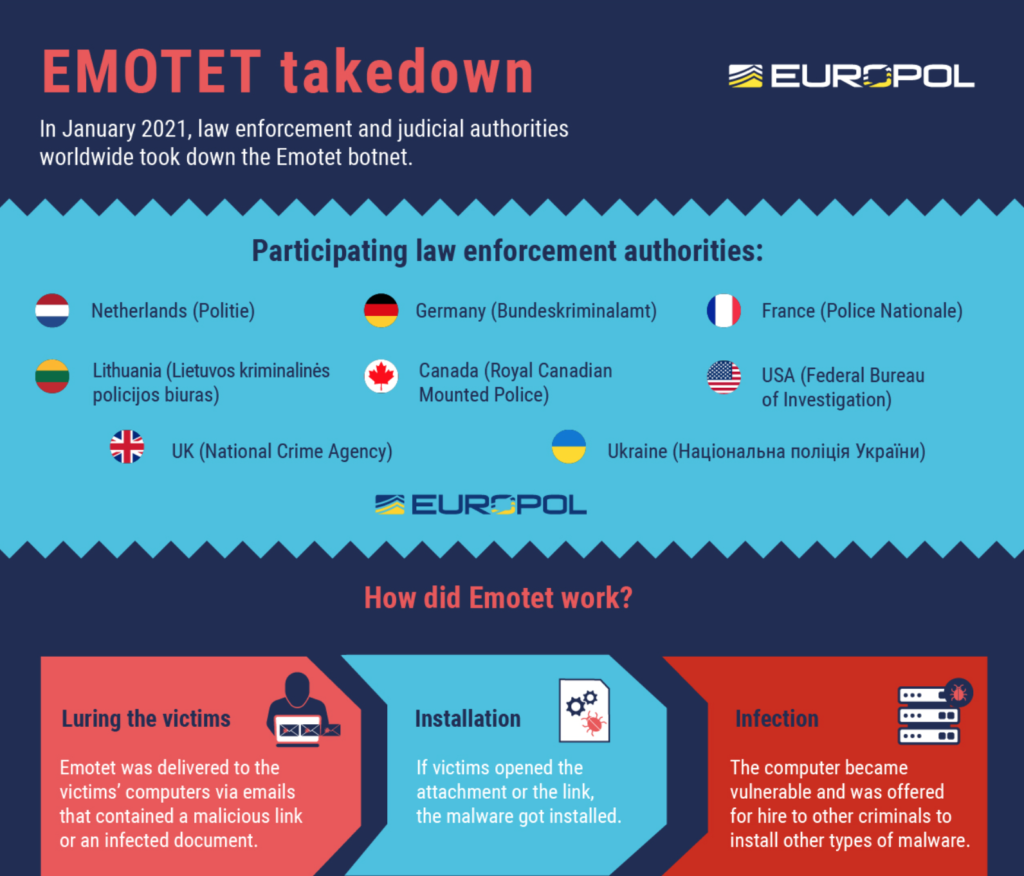
Ocak 2021'de, dünya genelindeki kolluk kuvvetleri ve yargı mercileri, son on yılın en dikkat çekici botnetlerinden biri olan Emotet'i etkisiz hale getirdi . Araştırmacılar, uluslararası koordineli bir operasyonla altyapısının kontrolünü ele geçirdi. Bilmeyenler için, Emotet, ilk olarak 2014 yılında tespit edilen, Rus bir siber suç örgütü tarafından işletilen bir kötü amaçlı yazılımdır.
Emotet saldırganları, kurbanların bilgisayarlarına virüslü e-posta ekleri aracılığıyla kötü amaçlı yazılım dağıtan tamamen otomatik bir e-posta dağıtım süreci kullandı ve birincil saldırı yöntemi olarak kimlik avı saldırılarını kullandı. Şüphelenmeyen kullanıcıları bu virüslü ekleri açmaya kandırmak için çeşitli etkili kampanyalar kullanıldı. Son zamanlarda, Emotet kimlik avı kampanyaları, hedef kitlelere faturalar, kargo bildirimleri ve COVID-19 hakkında bilgiler sunarak endişe verici başarı oranları elde etti. Her e-posta, e-postanın kendisine eklenmiş veya e-posta mesajındaki bir bağlantıya tıklanarak indirilebilen kötü amaçlı bir Word belgesi içeriyordu. Kullanıcı bu belgelerden birini açtığında, Word dosyasında gizlenmiş kötü amaçlı kodun çalışabilmesi ve kötü amaçlı yazılımı kurbanın cihazına kurabilmesi için "makroları etkinleştirme" seçeneği sunuluyordu.
Emotet kötü amaçlı yazılım türünü bu kadar endişe verici kılan şey, kötü amaçlı yazılımın Karanlık Ağ üzerinden diğer bilgisayar korsanlarına satışa sunulmasıydı. Bu, birçok suç örgütünün kötü amaçlı yazılımı dünya çapında kullanmasına olanak sağladı. Bu tür saldırılar, günümüzde dünyada kullanılan en büyük siber suç saldırılarından biridir. Emotet fidye yazılımı hızla yayıldı ve TrickBot ve Ryuk gibi diğer büyük fidye yazılımı varyantlarıyla rekabet etti.
Emotet'in kullandığı sistem, dünyanın dört bir yanına dağılmış yüzlerce sunucuyu kapsıyordu ve her biri, enfekte olmuş kurbanların makinelerini yönetmek, kötü amaçlı yazılımı yaymak, diğer suç gruplarına hizmet etmek ve ağı devre dışı bırakma girişimlerine karşı daha dayanıklı hale getirmek için farklı işlevlere sahipti.
Emotet altyapısını ciddi şekilde bozmak için dünyanın dört bir yanından kolluk kuvvetleri bir araya geldi. Amerika Birleşik Devletleri, Kanada, İngiltere, Ukrayna, Fransa, Hollanda, Litvanya ve Almanya, Emotet'in devre dışı bırakılmasına katıldı. Çabalarının sonucunda, kolluk kuvvetleri ve adli makamlar artık Emotet'in altyapısını kontrol ediyor. Emotet'in komuta ve kontrol altyapısını kontrol eden kolluk kuvvetleri, virüse kapsamlı bir "kendini kaldır" komutu vermeyi test ediyor (bu yaklaşım ve sonuçları henüz doğrulanmadı).
Bu ülkelerin bir araya gelerek bu yaygın siber suç operasyonunu çökertmesi şüphesiz iyi bir haber. Kötü haber ise siber suçların her zaman yeni ve gelişmekte olan aktörlere sahip olmasıdır ; bir operasyon kapatıldığında, diğerleri kaçınılmaz olarak bu boşluğu doldurmaya çalışır. Kolluk kuvvetleri Emotet'in sistemlerinin kontrolünü ele geçirmiş olsa da, bilgisayar korsanları tutuklanıp mahkum edilene kadar, altyapılarını yeniden kurup eski yöntemlerine geri dönme ihtimalleri var.
Emotet gibi kötü amaçlı yazılımlar, polimorfik yapıdadır; yani kötü amaçlı yazılım kodunu ve stratejisini sık sık değiştirir. Birçok virüsten koruma ve kötü amaçlı yazılım önleme programı bilgisayarı bilinen kötü amaçlı yazılım kalıpları için taradığından, kod değişikliği tespitini zorlaştırabilir ve enfeksiyonun fark edilmeden kalmasına neden olabilir. Bu nedenle, Emotet gibi gelişmiş tehditlerin kurbanı olmaktan kaçınmak için güçlü bir siber güvenlik araçları (virüsten koruma/kötü amaçlı yazılım ve işletim sistemleri), siber güvenlik farkındalık eğitimi ve politika yönetimi kombinasyonuna sahip olmak önemlidir. Kullanıcılar, bilinmeyen göndericilerden gelen mesajları veya ekleri açmaktan kaçınmak için e-postalarını her zaman dikkatlice kontrol etmelidir. Bir mesaj gerçek olamayacak kadar iyi görünüyorsa, muhtemelen öyledir! Çoğu zaman en iyi savunma hattı insan güvenlik duvarıdır ; personelinizi tehditleri başladıkları yerde durdurmak için eğitin ve yönetin.
kaynaklar:
Emotet, Europol Tarafından Devrildi – NakedSecurity/Sophos
Ek Okuma:
İnsan Güvenlik Duvarı Oluşturma
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazla
Çoğu kimlik avı testi çalışanlarınıza yalan söyler. Bu ise önce merhaba diyor! HootPhish insanlara baştan şunu söylüyor: Bu...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.