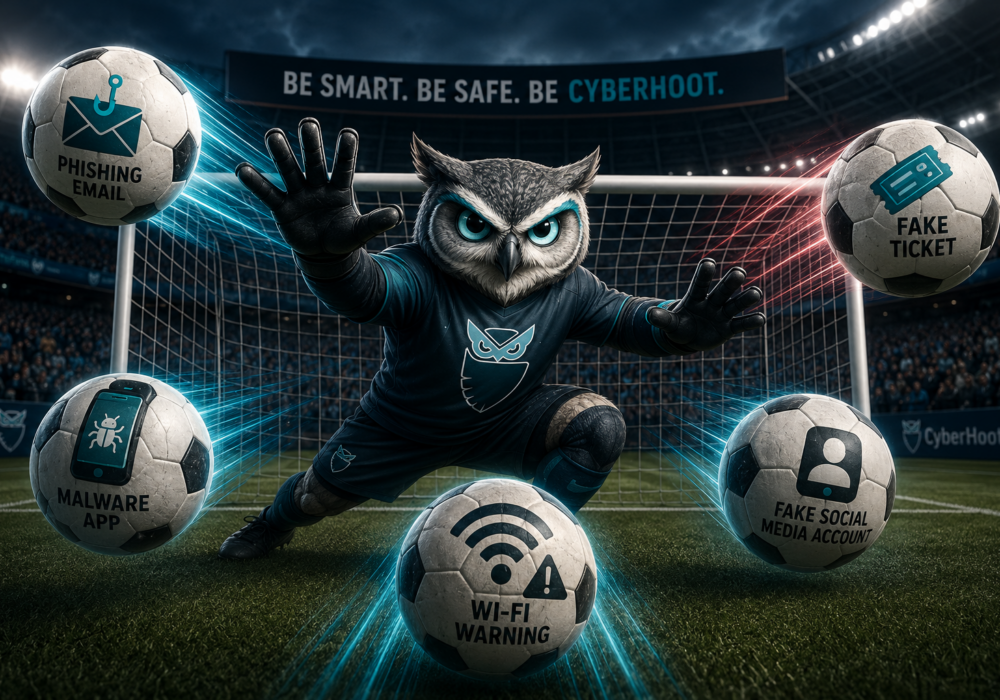
2026 FIFA Dünya Kupası, 11 Haziran'da Amerika Birleşik Devletleri, Kanada ve Meksika'da başladı. Altı milyon taraftarın katılması bekleniyor ve milyonlarcası da çevrimiçi olarak bilet, yayın ve forma arayacak. Dolandırıcılar da bu ana hazırlandı. FBI ve çeşitli araştırma ekipleri, halihazırda dolaşımda olan binlerce sahte FIFA web sitesi, kötü amaçlı yayın uygulaması ve çalınmış giriş bilgisi olduğunu bildiriyor. İyi haber basit. Birkaç kolay alışkanlık sizi bunların neredeyse tamamından korur ve bunların hiçbirinin size bir kuruş maliyeti yoktur.
Group-IB araştırmacıları, Ağustos 2025'ten bu yana kayıtlı 4,300'den fazla sahte FIFA alan adını takip etti. GHOST STADIUM lakaplı bir suç grubu, resmi FIFA sitesinin 300'den fazla klonlanmış kopyasını işletiyor. Sahte siteler, gerçek giriş sayfasını kopyalıyor ve hatta FIFA'nın kendi sunucularından doğrudan resimler yüklüyor, bu da onları gözle tespit etmeyi zorlaştırıyor. Şifrenizi girdikten sonra, suçlular şifrenizi sıfırlıyor, sizi hesabınızdan kilitliyor ve hesabınıza bağlı tüm biletleri yeniden satıyor.
Savunmanızın maliyeti yok. Reklamlardaki, arama sonuçlarındaki veya sosyal medya gönderilerindeki bağlantılara tıklamak yerine, tarayıcınıza kendiniz fifa.com yazın. FIFA hesabınız için çok faktörlü kimlik doğrulamayı etkinleştirin, böylece çalınan şifre tek başına bir hırsızı hiçbir yere götürmez.
ThreatFabric ve Kaspersky araştırmacıları, Massiv ve Perseus adlı Android kötü amaçlı yazılım ailelerini yayan zararlı yayın uygulamaları buldu . Bu uygulamalar resmi uygulama mağazalarının dışında yer alıyor, bu nedenle birini yüklemek, kendi telefonunuzdan birkaç uyarıyı geçmeniz anlamına geliyor. Kurulumdan sonra, kötü amaçlı yazılım erişilebilirlik izinleri istiyor, ardından yazma işleminizi kaydediyor, gerçek bankacılık uygulamalarınızın üzerine sahte giriş ekranları yerleştiriyor ve tek kullanımlık güvenlik kodlarınızı ele geçiriyor.
Bitdefender, Facebook ve Instagram'da sahte formalar ve sahte koleksiyonluk çıkartmalar satan 55'ten fazla futbol temalı reklam kampanyası tespit etti. Fortinet ise 1,700'den fazla sahte FIFA sosyal medya hesabı ve iş başvurusunda bulunanları Google giriş sayfasına benzer bir sayfaya yönlendiren sahte bir işe alım planı belirledi. Satın almadan veya başvurmadan önce, teklifin arkasındaki hesabı kontrol edin. Gerçek markalar resmi web sitelerine bağlantı verir, zaman içinde düzenli olarak paylaşım yapar ve normal ödeme yöntemlerini kabul eder. İki dakikalık bir kontrol, sahte bir forma ve çalınmış bir şifreden sizi kurtarır.
Kaspersky, Meksika'daki üç şehirde kablosuz ağları test etti ve yaklaşık on ağdan birinin şifresiz olduğunu tespit etti. Açık ağlar, suçluların taklit erişim noktaları kurmasını ve trafiğinizi okumasını kolaylaştırır. Seyahat ederken, bankacılık ve e-posta işlemleriniz için mobil verilerinizi kullanın. Genel Wi-Fi ağlarını ise skorları kontrol etmek ve grup sohbetinde övünmek için saklayın.
Eğer çalışanlarınız futbolu seviyorsa, Dünya Kupası bağlantıları şu anda e-posta kutularına ve telefonlarına doğru geliyor. Bu kampanyadan çalınan giriş bilgileri, Vidar , LummaC2 ve RedLine gibi isimlerle anılan şifre hırsızlığı yapan kötü amaçlı yazılımlar tarafından toplanan suçluların veri dökümlerinde zaten ortaya çıkıyor. Yanıt vermek için kurumsal bir bütçeye ihtiyacınız yok. Bir sonraki ekip toplantınıza kısa bir hatırlatma ekleyin: biletleri yalnızca fifa.com'dan satın alın, yan yüklenen yayın uygulamalarını (yalnızca Android) atlayın ve suçlanma korkusu olmadan garip e-postaları bildirin. Ücretsiz ihlal bildirim hizmetleri, şirket giriş bilgilerinizin çalınan verilerde ortaya çıkıp çıkmadığını kontrol etmenizi sağlar. Bu gibi küçük ve ucuz adımlar, bu suçluların denediği şeylerin çoğunu durdurur.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın editör yazısı: Bu haftaki blog yazımızda...
Daha fazla
Zaman zaman, güvenlik araştırmacılarını durup düşünmeye sevk edecek kadar zekice bir yöntem kullanan kötü amaçlı yazılımlar ortaya çıkıyor...
Daha fazla
Yazar: Craig Taylor Bir kahve dükkanına gidemiyorum, golf oynayamıyorum, biriyle samimi bir sohbet edemiyorum...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

