Bu makale, bu tür bir saldırıya maruz kaldığınızda hemen atmanız gereken adımları açıklıyor... "Domino Saldırısı" adını verdiğim bir saldırı. Bu saldırının, bilgisayar korsanlarının sırayla kullandığı farklı aşamaları var. Bu saldırı dizisini, CyberHoot gibi kimlik avı saldırılarını tespit etmelerine ve parolalarını titizlikle korumalarına yardımcı olacak araçlar kullanarak, kaçınma eylemi ve iyi eğitimlerle mümkün olan en kısa sürede durdurun! Çalışanlarınıza eğitim vermekle ilgileniyorsanız, CyberHoot.com eğitim web sitesini ziyaret edin, sizi bayilerimizden biriyle iletişime geçirelim.
'Domino Saldırısı'nın 1. Aşaması :
Finance@IronCladCookware.com adresindeki bir müşterimiz, düzenli olarak çalıştığı bir tedarikçiden, Google Docs, Dropbox veya başka bir çevrimiçi konumda şifre korumalı bir faturayı incelemelerini isteyen bir e-posta aldı. Olağandışı olsa da, tedarikçi düzenli olarak çalıştığımız önemli bir tedarikçi olduğundan, talebi yerine getirdik. Sonradan fark ettik ki, tedarikçinin e-posta alan adı sadece bir harf farklıydı (örneğin: Twirlstool.com e-postası Twrlstool.com'dan geliyor olabilir - bir "i" eksik). Giriş yaptığımız web sitesi, çalışanlarımızdan birinin kullanıcı adı ve şifre bilgilerini çaldı. Korsanlar şimdi şirketimizdeki ele geçirilen posta kutusunun her klasöründeki her benzersiz e-posta adresini taradı.
Aşama 2: İkinci Domino Düşüşü (Benzer Bir Alan Adı Kaydedilir)
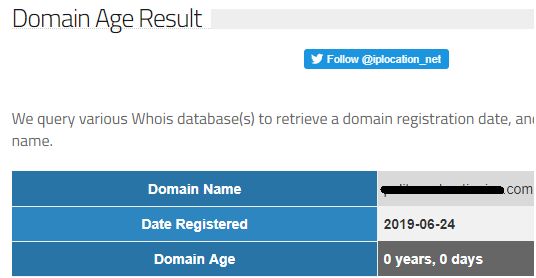
Aşağıdaki ekran görüntüsünde, bilgisayar korsanlarının bugün 3. Aşamada kullanmak üzere benzer bir alan adı kaydettiğini görüyoruz. Bu alan adı, hedef alınan şirketin alan adına çok benziyor ve bu saldırılar için ana üs olarak kullanılacak.
Aşama 3: Üçüncü Domino – Güven İlişkilerinden Yararlanma
Hacker daha sonra, sahte e-posta hesabından göndererek satıcılarınız, müşterileriniz, aileniz ve arkadaşlarınızla olan güven ilişkinizi istismar etmek için tasarlanmış çeşitli zararsız ancak etkili e-postalar oluşturur. Kurgusal örneğimde: IroncladCookware.com adresindeki orijinal ele geçirilmiş e-posta hesabında bulunan e-posta adreslerine kimlik bilgilerini çalma saldırıları göndermek için Finance@IroncldCookware.com yerine Finance@IroncldCookware.com kullanılır . Bu saldırının etkinliği, gönderenin adının alıcı tarafından meşru bir kullanıcı olarak büyük olasılıkla tanınması ve kabul edilmesi gerçeğinde yatmaktadır. Bu örtülü güven nedeniyle saldırının başarı olasılığı daha yüksektir.
Aşama 4: Kişilerinizin Üzerine Birden Fazla Domino Düşmeye Başlıyor
Bilgisayar korsanları burada durmayacak. E-posta hesabı ihlalleri başlasın... çoğu kişi tanıdığı birinden gelen benzer bir e-postaya hiç düşünmeden tıklayacaktır. Daha azı ise bir faturaya, ödenmemiş bakiyeye veya başka olası bir finansal işleme bakmak için kimlik bilgilerini verecektir... bu da giderek daha fazla şirketin ihlal edilmesine ve hedef alınmasına yol açacaktır. Bu, Domino İhlali etkisi olarak bilinir.
Şirketiniz bu tür olaylardan birine karıştığında kendinizi nasıl koruyacağınız ve domino taşlarının önüne nasıl geçeceğiniz konusunda bazı pratik tavsiyeler!
Adım #1: Hızlı yanıt e-postası hazırlayın ve tüm kişilere sahte alan adı ve hedefli saldırılar hakkında bilgi veren bir e-posta gönderin.
Adım #2: Yeni kaydedilen alan adının İSS'sini araştırın ve benzer bir alan adından gelen bir kimlik avı saldırısı hakkında bir kötüye kullanım şikayeti gönderin ve derhal kaldırılmasını isteyin.
Zaman çok önemlidir. Gerçek dünyada, Benzer Bir Alan Adı kaydedilip kullanıma hazır olduğu anda, saldırı e-postaları tüm satıcılarınıza, müşterilerinize, arkadaşlarınıza ve ailenize akmaya başlar. Size ve adınıza güvenen kişiler sahte faturaya veya oturum açma isteğine tıklayıp kendilerini tehlike altında bulduklarında, domino taşları devrilmeye başlar.
Aklınıza gelebilecek herkese bu uyarı notunu göndermek kritik ve zaman açısından hassas bir ilk adımdır.
Geri kalan adımlar, artan koruma sırasına göre atılmalıdır. Bu önlemlerin hepsi para gerektirmez. Bazıları son derece etkili koruma sağlar (örneğin çok faktörlü kimlik doğrulama ).
Temel koruma:
Gelişmiş Koruma:
Gelişmiş Koruma:
Eylem çağrısı:
Temel koruma, tüm şirketlerin sahip olması gereken bir şeydir. Çalışanlarınızı Domino Saldırısı'na karşı korumak için gerekli eğitimden geçirmek üzere bir bayiye bağlanmak için bugün CyberHoot ile iletişime geçin. Önlem almak, tedavi etmekten daha iyidir. E-posta saldırısı yoluyla benzer tehditlere karşı nasıl korunacağınızı öğrenmek için buraya tıklayın.
CyberHoot'un ele geçirilen e-posta hesabınızı kurtarmak için verdiği şu talimatları izleyin .
Craig, Kurucu Ortak – CyberHoot
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.