14 Ocak 2020: Bugün Microsoft aylık yamalarını yayınladı ve bunlar arasında acil müdahale gerektiren üç kritik 1. Seviye güvenlik açığı bulunuyor. İşletmeler, bu uyarıları önceliklendirmek ve mümkün olan en kısa sürede yamalama planlamak için Güvenlik Açığı Uyarı Yönetimi Sürecini devreye sokmalıdır. Lütfen CyberHoot'tan gelen bu özel blog uyarısını çok sıra dışı bir durum olarak değerlendirin ve mümkün olan en kısa sürede uygun önlemleri alın. Bunu daha iyi anlamak için şunu belirtelim: Tüm siber güvenlik kaynaklarım aynı şeyi söylüyor. CISA gibi devlet siber güvenlik denetleme kuruluşları, bu güvenlik açıkları için şimdiye kadarki ikinci Acil Durum Direktifini yayınladı . Bu ciddi bir durum.
CryptoAPI sahtekarlığı güvenlik açığı – CVE-2020-0601: Bu güvenlik açığı, Windows Server 2016 ve 2019 sürümleri de dahil olmak üzere 32 veya 64 bit Windows 10 işletim sistemlerini çalıştıran tüm makineleri etkiler.
Windows RD Gateway ve Windows Uzaktan Masaüstü İstemcisi güvenlik açıkları – CVE-2020-0609, CVE-2020-0610 ve CVE-2020-0611: Bu güvenlik açıkları Windows Server 2012 ve daha yeni sürümleri etkiler. Ayrıca, CVE-2020-0611 Windows 7 ve daha yeni sürümleri de etkiler.
Duyurunun bu bölümünde, söz konusu güvenlik açıklarının istismar edilmesi durumunda ortaya çıkabilecek potansiyel etkiler özetlenmektedir.
CryptoAPI sahteciliği güvenlik açığı – CVE-2020-0601:
Windows RD Gateway ve Windows Uzak Masaüstü İstemcisi güvenlik açıkları – CVE-2020-0609, CVE-2020-0610 ve CVE-2020-0611:
Aslında evet. [ Oh be! ] Bu güvenlik açıkları ilk kez NSA tarafından keşfedildi ve doğrudan Microsoft'a bildirildi. Bu, büyük bir güvenlik açığı riski olmadan bu yamaları uygulamak için çok küçük bir zaman dilimimiz olduğu anlamına geliyor.
Ancak internette geçirilen çok kısa bir zaman dilimi bile günler veya haftalar anlamına gelebilir.
Microsoft'un bugün yayınladığı yamaları analiz ederek, kötü niyetli kişiler hangi kodun değiştirildiğini hızla tespit edebilirler. Yamalar, bilgisayar korsanlarının kaynak kod değişikliklerini takip ederek, tersine mühendislik yoluyla güvenlik açığını bulana kadar izleyebilecekleri bir hazine haritası gibidir. Ardından bu güvenlik açıklarını silah haline getirirler . Şu anda devletler ve bilgisayar korsanı grupları arasında bu güvenlik açıklarını tespit edip silah haline getirme yarışı sürüyor. Bu güvenlik açıklarının silah haline getirilip sistemlerinizi istismar etmeye başlamasına günler, belki de haftalar var.
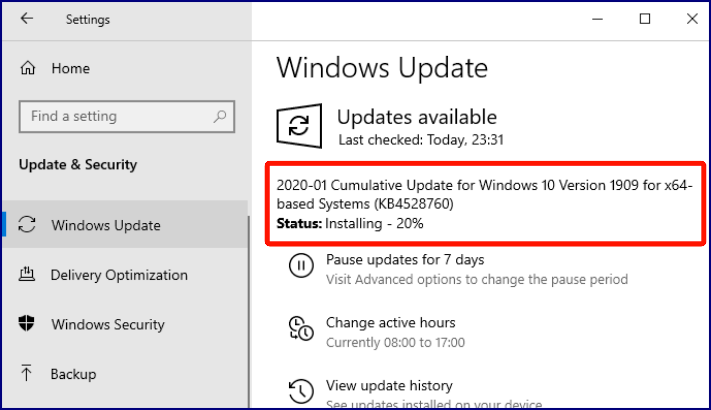
Windows sürüm numaranız farklılık gösterebilir, ancak istediğiniz güncelleme bu: Ayarlar > Güncelleme ve Güvenlik > Windows Güncellemesi'ne gidin :
https://cyber.dhs.gov/ed/20-02/
https://www.us-cert.gov/ncas/alerts/aa20-014a
Brian Krebs Siber Güvenlik Haber Blogu
Sophos Siber Güvenlik Blogu – Microsoft Kritik Güvenlik Açıkları = Hemen Yama Yapın
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

