Google'ın Project Zero siber güvenlik araştırmacısı (ve beyaz şapkalı hacker) Ian Beer, Aralık 2020'de, bilgisayar korsanlarının kişisel verileri çalmak için yakındaki iPhone'lara nasıl girebileceklerini anlatan bir makale yayınladı. Bu güvenlik açığı, Apple'ın kablosuz bağlantı protokolü Apple Wireless Direct Link'teki (AWDL) bir zayıflıktan yararlanıyor, kurbanın herhangi bir etkileşimini gerektirmiyor ve yamalanmamış bir iPhone'un tamamen kontrol altına alınmasını sağlıyor. Apple'a karşı dürüst olmak gerekirse, bu güvenlik açığını iOS 13.1.1x ve Mac OS 10.15.3x sürümlerinde yamaladılar.
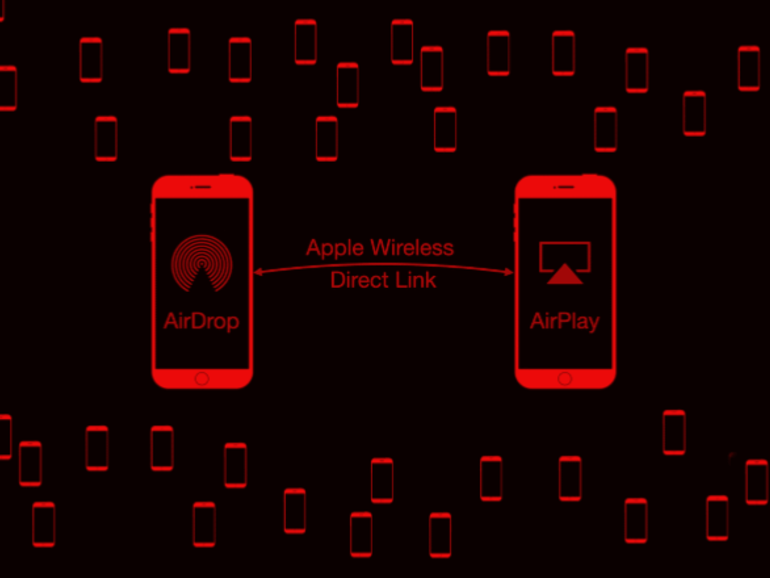
AWDL, 'Apple Wireless Direct Link' anlamına gelir ve Apple cihazlarının (iPhone'lar, iPad'ler, Mac'ler ve Apple Watch'lar) eşler arası veri paylaşımı oluşturmasına olanak tanıyan bir ağ protokolüdür. Bir Apple cihazınız varsa, muhtemelen farkında olmadan günde birçok kez bu eşler arası ağlara bağlanıyor veya bu ağları oluşturuyorsunuzdur. AWDL, AirDrop dosya paylaşımında, AirPlay müzik paylaşımında, ' Sidecar ' video ekran paylaşımında veya hatta Apple Watch'unuzda bir telefon görüşmesini yanıtlarken kullanılır. Bu özellikleri kullanmamış olsanız bile, yakındaki kişiler kullanmışsa, cihazınız sizin bilginiz olmadan onların kullandığı bir AWDL ağına katılmış olabilir. Bu Google araştırmacısı, AWDL protokolünde başka bir kusur arayarak ve keşfederek hiçbir şeyi şansa bırakmadı ve bu sayede herhangi bir iPhone'da AWDL'yi 2 dakikadan kısa sürede etkinleştirebileceğini ve ardından cihazı tamamen istismar edebileceğini garanti altına aldı.
Beer'in makalesi, yan odada kurulan bir hackleme kiti kullanarak telefonundan fotoğraf çaldığını gösteren kısa bir video (aşağıda) ile sona eriyor:
Wi-Fi, bir ağa bağlanmayı içerir. Evde, Wi-Fi erişim noktasını (yönlendirici) modeminize takarsınız ve bu da Wi-Fi ağınızı oluşturur. Yönlendirici bir ağ adı yayınlar ve belirli bir kanalda istemcileri kabul eder. Bu parola korumalı Wi-Fi ağlarında, kullanıcı güvenliğini desteklemek için şifreleme ve diğer güvenlik önlemleri mevcuttur. Apple'ın AWDL'si, eşler arası bağlantı kurmak için kullanıcıların aynı parola korumalı ağda olmasını gerektirmez . AWDL'nin yerleşik şifrelemesi yoktur ve diğer temel güvenlik özelliklerinden yoksundur; bu da bu güvenlik açığının mümkün olmasına yol açar.
Beer, uygun mühendislik ve donanımla, AWDL etkinleştirildikten sonra tüm bir saldırının birkaç saniye içinde gerçekleştirilebileceğini belirtti. Beer, kaba kuvvet saldırısını kullanmadan AWDL'yi etkinleştirmek için muhtemelen daha iyi teknikler olduğuna inanıyor . Önemlisi, bu güvenlik açığı solucan gibi yayılabilir ; istismar edilen bir cihaz, daha sonra temas ettiği diğer cihazları istismar etmek için de kullanılabilir.
Beer bu güvenlik açığını aylar önce Apple'a bildirdi ve sorun çoktan giderildi. Eğer iPhone'unuzu 2020 yılında güncellediyseniz, bu saldırıdan güvendesiniz. Akıllı telefon kullanıcılarının mağdur olma olasılığını azaltmak için her zaman aşağıdaki adımları izlemesi gerekir:
kaynaklar:
Ek Okumalar:
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Claude Code daha ortada yokken bile...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

