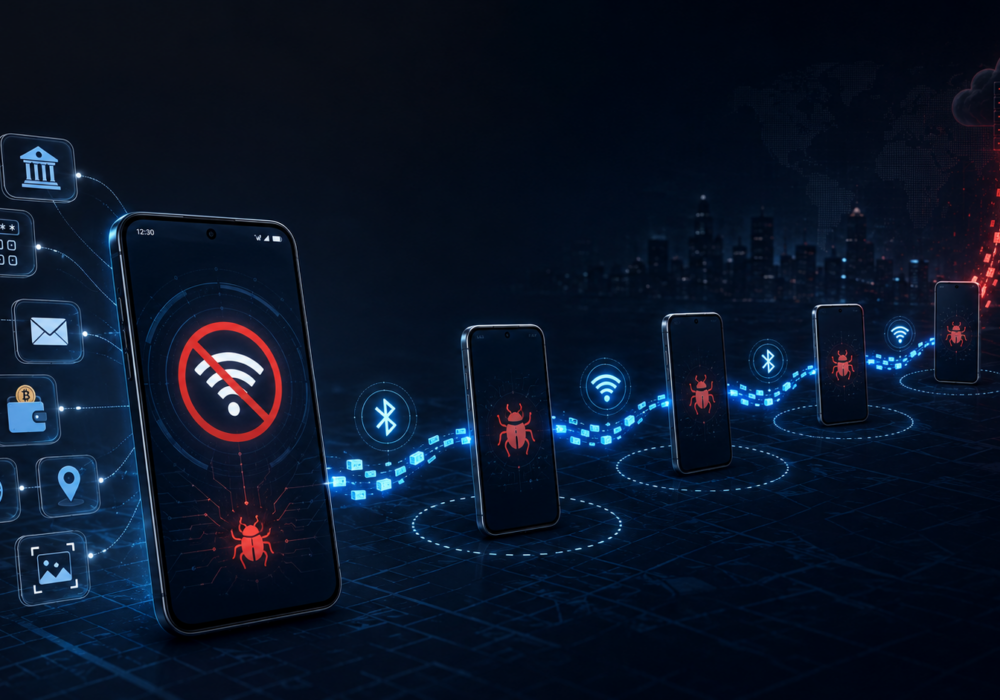
Zaman zaman, güvenlik araştırmacılarının durup dikkatini çekecek kadar zekice bir yöntem kullanan kötü amaçlı yazılımlar ortaya çıkar. Manic de bunlardan biri. Yeni bir Android tehdidi olan Manic, çoğu kötü amaçlı yazılımın asla yapmadığı bir şeyi yapıyor. Virüs bulaşmış telefon internet erişimini kaybettiğinde, Manic yine de veri çalmaya devam etmenin bir yolunu buluyor.
Bu zararlı yazılımın suç teşkil eden davranışları arasında keylogging, ekran manipülasyonu, ortadaki adam tekrar oynatma saldırıları ve gizli casus yazılımlar yer alıyor; bunların hepsi tek bir kötü amaçlı yazılım paketinde bir araya getirilmiş durumda. Deneyimli siber güvenlik uzmanlarına göre, bilgisayar korsanlarının bu son zararlı yazılımda yapay zeka gelişiminin gücünden yararlandığı açıkça görülüyor.
ThreatFabric araştırmacıları, Manic adlı zararlı yazılımın çoğunlukla Ukrayna, Rusya ve Avrupa'nın bazı bölgelerinde bankaları, devlet kimlik hizmetlerini, mesajlaşma uygulamalarını, kripto para platformlarını ve hatta askeri iletişim araçlarını hedef aldığını tespit etti. Bu yazılım, enfekte olmuş bir telefondaki bankacılık uygulamaları, ödeme hizmetleri, kripto cüzdanları, tarayıcılar ve e-posta istemcileri de dahil olmak üzere 169 özel uygulamayı izliyor.
Çalışmaya başladıktan sonra Manic, bankacılık truva atı ve casus yazılımın bir kombinasyonu gibi çalışır. Yazdıklarınızı kaydeder, tek kullanımlık kodları alır, konumunuzu izler ve ekran görüntüleri alır. Hatta PIN kodunuzu çalmak için zekice bir bindirme hilesi bile kullanır. Bankacılık uygulamanızın tuş takımına dokunduğunuzda, Manic sessizce nereye dokunduğunuzu kaydeder ve ardından alttaki gerçek ekranda aynı dokunuşu tekrar oynatır. Bankacılık uygulamanız beklendiği gibi çalışır, bu nedenle hiçbir şeyin olduğunu fark etmezsiniz.
Çoğu kötü amaçlı yazılım, çalınan verileri saldırgana geri göndermek için internet bağlantısına ihtiyaç duyar. Wi-Fi ve mobil veriyi kapatırsanız, kötü amaçlı yazılım genellikle sessizleşir.
Manic bir çözüm yolu buldu. Virüs bulaşmış bir telefonun bağlantısı yoksa, Bluetooth veya Wi-Fi Direct kullanarak yakındaki diğer virüs bulaşmış telefonları arıyor. Bir tane bulursa, çalınan verileri ikinci telefona aktarıyor ve veriler saldırgana ulaşana kadar bu şekilde ilerliyor. Veriler bu şekilde dört cihaza kadar aktarılabiliyor.
Bu iyi bir hatırlatma: uçak modu sihirli bir kalkan değil. Gerçek koruma, öncelikle kötü amaçlı yazılımların telefonunuza bulaşmasını engellemekten gelir.
Manic, kimlik avı siteleri ve günlük kullanım araçları kılığında sahte uygulamalar aracılığıyla yayılıyor. Resmi Google Play Store'dan gelmiyor. Bu, hikayenin en cesaret verici kısımlarından biri. Manic'in arkasındaki kişiler, insanları güvenilir kanalların dışında bir şey yüklemeye kandırmaya çalışıyor. Bu, düşündüğünüzden daha fazla kontrole sahip olduğunuz anlamına geliyor.
Riskinizi azaltmak için kurumsal güvenlik yazılımına veya özel bir BT departmanına ihtiyacınız yok. Bu alışkanlıkları bugünden itibaren deneyin.
Siber tehditler manşetlerde korkutucu görünse de, günlük alışkanlıklarınız herhangi bir haberden daha önemlidir. Bir uygulamayı yüklemeden önce kaynak kodunu kontrol ettiğiniz veya şüpheli bir bağlantıya tıklamadan önce durakladığınız her an, dünden daha güçlü bir dijital benlik oluşturuyorsunuz. Oyunun özü bu. Küçük, istikrarlı seçimler her zaman mükemmeliyetçiliği yener.
Bu hafta beş dakikanızı ayırın ve telefonunuzdaki hangi uygulamaların Play Store dışından geldiğini kontrol edin. Tanımadığınız veya ihtiyacınız olmayan her şeyi silin. Bu gerçek bir kazanım ve önemli.
Manic kötü amaçlı yazılımı nedir? Manic, bankacılık truva atı hilelerini konum takibi ve ekran kaydı gibi casus yazılım özellikleriyle birleştiren bir Android kötü amaçlı yazılımıdır.
Manic telefonlara nasıl bulaşıyor? Android'in resmi Play Store'u üzerinden değil, kimlik avı bağlantıları ve normal yardımcı programlar gibi görünen sahte uygulamalar aracılığıyla yayılıyor.
Telefonumun internetini kapatmak Manic'in veri çalmasını engeller mi? Her zaman değil. Manic, Bluetooth veya Wi-Fi Direct üzerinden yakındaki diğer virüslü telefonları arar ve çalıntı verileri saldırgana iletmek için bunları kullanır.
Manic hangi uygulamaları hedefliyor? Bankalar, ödeme hizmetleri, kripto cüzdanları, tarayıcılar, e-posta istemcileri ve mesajlaşma uygulamaları da dahil olmak üzere 169 uygulamayı izliyor.
Hemen atılacak en iyi adım nedir? Sadece Google Play Store'dan uygulama yükleyin ve Google Play Protect'i açık tutun. Bu iki alışkanlık, bu tür kötü amaçlı yazılımların başlamasının çoğu yolunu engeller.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

