Yazar : Katie Boquetti | Editör : Craig Taylor
Yüzlerce Yönetilen Hizmet Sağlayıcısı ve binlerce güvenlik uzmanıyla ilişkim olduğu için kendimi şanslı hissediyorum. Bu kişilerin çoğu güvenlik konusundaki tutkumu biliyor ve bana zamanında " Tehdit İstihbaratı " bilgileri sağlıyorlar. Geçen hafta sevgili arkadaşım Armando bana " OAuth Onay Kimlik Avı " hakkında bir makale gönderdi. Dürüst olmak gerekirse, ilk başta "bekle... ne?" diye düşündüm. Daha fazla araştırdığımda, bunun gerçekten de büyüyen bir hacker saldırısı olduğunu doğruladım. Hatta o kadar büyük bir sorun haline geldi ki, FBI 1 Eylül 2026'da bu konuda bir Kamu Hizmeti Duyurusu yayınladı . Hackerlar, sosyal mühendislik ve kimlik avı e-postaları kullanarak bizi e-posta hesabımıza veya Microsoft/Google dizinlerimize "sahte uygulama" erişim izinleri vermeye ikna ediyorlar. OAuth aracılığıyla yeterli izin verildiğinde, hacker hesabımızdan e-posta gönderebilir veya genellikle gelen kutularımızda bulunan ayrıcalıklı verileri çalabilir.
Bu nedenle Armando'ya konu için teşekkür ettim ve CyberHoot'un bu konuyu bir sonraki blog yazımızda ele alarak farkındalık yaratacağına karar verdim. Ne ile karşı karşıya olduğunuzu bildiğinizde, sosyal mühendislik ve kimlik avının bu varyasyonuna kurban gitmemek için çok daha iyi hazırlanmış olursunuz. Ancak ekibinizin, çalışanlarınızın veya aile üyelerinizin tamamı bu saldırı yönteminden haberdar mı? İstediğimizden daha sinsi bir yöntem. Farkındalık yaratın ve bu makaleyi bilmesi gereken herkesle paylaşın!
— Craig
Şifrenizi korumayı öğrenmek için yıllarınızı harcadınız. Bağlantılara tıklamadan önce kontrol ediyorsunuz, sahte giriş sayfalarına dikkat ediyorsunuz ve çok faktörlü kimlik doğrulamasını (MFA) etkinleştirdiniz. Bu alışkanlıklar saldırıların büyük bir bölümünü durduruyor, bu yüzden kendinize pay biçin. OAuth onaylı kimlik avı farklı bir yol izliyor. Saldırgan asla şifrenizi istemiyor. Bunun yerine izninizi istiyor ve bu istek gerçek bir Microsoft veya Google giriş ekranında görünüyor.
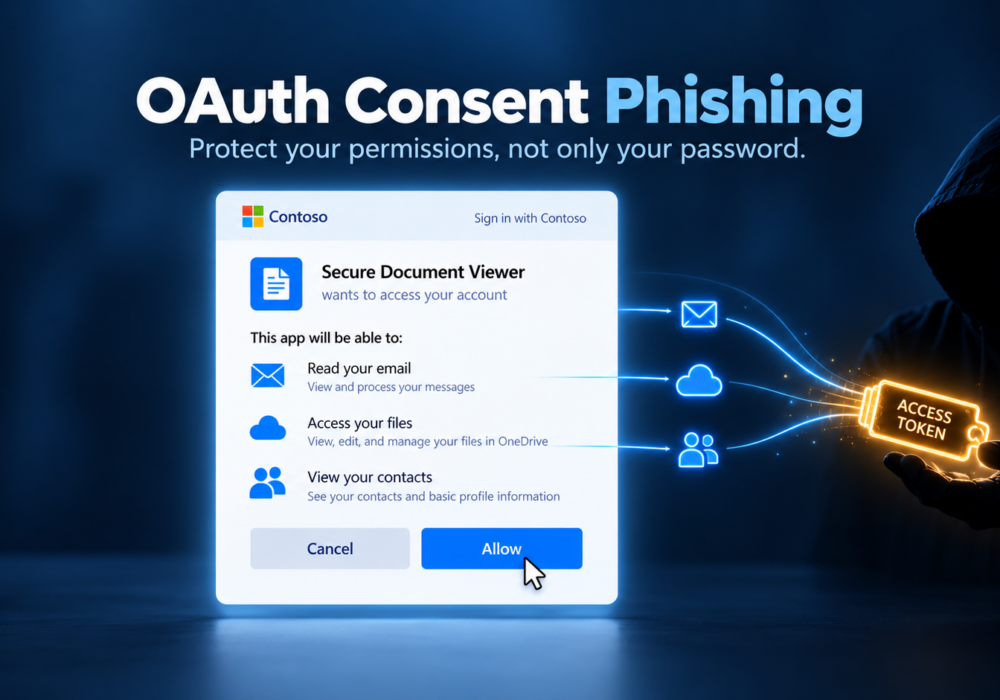
OAuth, sürekli gördüğünüz "Bu uygulamanın hesabınıza erişmesine izin verin" ekranlarının arkasındaki sistemdir. Bir planlama aracı takviminizi okumak istediğinde veya bir elektronik imza uygulaması OneDrive'da bir dosya açmak istediğinde, OAuth isteği işler. Oturum açarsınız, izin listesini incelersiniz ve Kabul Et'e tıklarsınız. Uygulama daha sonra, bu uygulamalar içinde sizin adınıza işlem yapmasına izin veren bir belirteç (token) adı verilen dijital bir geçiş alır. Bu, günlük hayatta kullanışlı bir özelliktir ve bunu kullanan çoğu uygulama meşrudur.
Saldırgan kendi uygulamasını kaydeder, "Güvenli Belge Görüntleyici" veya "Office Güncelleme Yardımcısı" gibi güvenilir bir isim verir ve temiz bir logo ekler. Ardından, size e-posta, Teams veya Slack üzerinden, genellikle "Paylaşılan dosyanız bir saat içinde sona erecek" gibi bir uyarı içeren bir bağlantı gönderir. Bağlantı, gerçek Microsoft veya Google oturum açma sayfasını açar. Oturum açtıktan sonra, bir onay ekranı postalarınıza, dosyalarınıza veya kişilerinize erişim izni ister. Kabul Et'e tıkladığınızda, saldırganın uygulaması bir belirteç alır ve saldırgan bunu kullanarak gelen kutunuzu okuyabilir, belgelerinizde arama yapabilir ve şifrenize hiç ihtiyaç duymadan sizin adınıza e-posta gönderebilir.
Çok faktörlü kimlik doğrulama (MFA), oturum açan kişinin siz olduğunuzu doğrular. Onay gerektiren kimlik avı saldırılarında, oturum açan kişi sizsiniz, bu nedenle MFA tam olarak tasarlandığı gibi çalışır. Sorun, oturum açtıktan sonra, uygulamaya erişim izni verdiğinizde başlar. Saldırgan, şifreniz yerine bir belirteç (token) tuttuğu için, şifrenizi değiştirmeniz, birisi uygulamanın izinlerini iptal edene kadar erişimlerinin devam etmesine neden olur. Birçok başka saldırıyı engellediği için MFA'yı açık tutun ve bu saldırıyı da kapsayacak şekilde aşağıdaki basit koruma önlemlerini ekleyin.
Bir onay ekranına beş saniye ayırırsanız, çok şey anlayabilirsiniz. Öncelikle yayıncı adını kontrol edin. Microsoft, onaylanmış şirketlerden gelen uygulamaları doğrulanmış bir rozetle işaretler ve beklemediğiniz bir istekte doğrulanmamış bir yayıncı olması şüphe uyandırır. Ardından, izinleri uygulamanın amacı ile karşılaştırın. Bir PDF görüntüleyicinin tüm posta kutunuzu okuması veya sizin adınıza mesaj göndermesi için hiçbir nedeni yoktur ve zaten PDF görüntüleyicinizin e-posta göndereceği arkadaşları da yoktur. Uygulamanın çevrimdışı olduğunuzda çalışmaya devam etmesini sağlayan "erişim izni verdiğiniz verilere erişimi sürdürme" isteklerine dikkat edin. Bağlantının etrafındaki mesaj sizi acele etmeye zorluyorsa, bu aciliyeti yavaşlamanız için bir sinyal olarak değerlendirin.
Microsoft 365 kullanıyorsanız , bir yönetici Microsoft Entra yönetim merkezini açar ve çalışanların yalnızca düşük riskli izinler isteyen doğrulanmış yayıncılardan gelen uygulamaları onaylaması için kullanıcı onayını ayarlar. Aynı anda yönetici onayı iş akışını da etkinleştirin, böylece çalışanlar bir uygulama talep eder ve bir inceleyici onaylar, böylece kimse beklemede kalmaz.
Google Workspace, API kontrolleri altında benzer ayarlar sunar; burada yönetici, hangi üçüncü taraf uygulamaların şirket hesaplarına bağlanacağına karar verir. Bu ayarlar, ek bir araç satın almaya gerek kalmadan standart yönetici konsollarında yer alır.
Şirket hesaplarınıza bağlı uygulamaları gözden geçirmek için üç ayda bir takvim hatırlatıcısı ayarlayın. Geniş izinlere sahip uygulamaları, yalnızca bir kişinin kullandığı uygulamaları veya ekipteki hiç kimsenin tanımadığı isimleri arayın ve tanıdık olmayan her şeyi kaldırın. Bir sonraki ekip eğitiminizde örnek bir onay ekranı ekleyin, böylece insanlar gerçek bir oturum açma işleminin kötü amaçlı bir istekle nasıl eşleştiğini görsünler. Birisi şüpheli bir uyarı bildirdiğinde, uygulama sorunsuz olsa bile onlara teşekkür edin. Her rapor, kutlanmaya değer iyi bir karardır.
Dikkatli kişilerin bile sinsi bir uygulamayı kabul etme seçeneğine tıklaması olasıdır ve bunu hızlıca düzeltmek bir kazanç sayılır. myapps.microsoft.com adresini veya Google Hesabınızın Güvenlik bölümünü ziyaret edin, uygulamayı bulun ve erişimini kaldırın. Ardından BT sorumlunuza veya yönetilen hizmet sağlayıcınıza bildirin. Onlar, uygulamanın kuruluş genelindeki izinlerini iptal edecek, sizi aktif oturumlardan çıkaracak ve uygulamanın nelere dokunduğunu görmek için günlükleri kontrol edeceklerdir. Yalnızca parola sıfırlama işlemi uygulamayı bağlı bırakır, bu nedenle erişimi iptal etmeyi ilk adımınız yapın.
Bu hafta küçük bir adım atın. myapps.microsoft.com adresini veya Google Hesabınızı açın, iş hesabınıza bağlı uygulamalara bakın ve artık kullanmadığınız birini kaldırın. Bir ekibi yönetiyorsanız, on dakika ayırarak kullanıcı onay ayarlarınızı kontrol edin, ardından bu makaleyi iş arkadaşlarınızla paylaşın, böylece şüpheli bir izin isteğinin nasıl göründüğünü bilsinler. İncelediğiniz her uygulama, kuruluşunuzu dünden daha güvenli hale getirir. Kimlik bilgilerinizi koruyun, izinlerinizi koruyun ve devam edin. Gülün, Öğrenin ve Eğlenin!
OAuth onay kimlik avı nedir?
OAuth onay kimlik avı, bir suçlunun sizi kandırarak Microsoft veya Google hesabınıza uygulama izni vermenizi sağladığı bir saldırıdır. Saldırgan parolanızı tamamen atlar ve onayladığınız erişimi kullanarak sizin adınıza e-posta okuyabilir, dosya açabilir veya mesaj gönderebilir.
Çok faktörlü kimlik doğrulama (MFA) beni onay hırsızlığına karşı korur mu?
Çok faktörlü kimlik doğrulama (MFA), oturum açma sırasında kimliğinizi doğrular ve bu saldırıda oturum açan kişi sizsiniz. MFA, diğer saldırıları engellemek için önemli olmaya devam ederken, onay ayarları ve her izin ekranının hızlı bir şekilde incelenmesi sizi bu saldırıdan korur.
Şifremi değiştirmek saldırganın erişimini ortadan kaldıracak mı?
Parola sıfırlama işlemi, saldırganın erişimini devam ettirir çünkü uygulama parolanız yerine bir belirteç (token) kullanır. Uygulamayı hesabınızdan kaldırın veya yöneticinizden izinlerini iptal etmesini isteyin.
Hesabıma hangi uygulamaların erişimi olduğunu nasıl kontrol edebilirim?
Microsoft iş hesabınız için myapps.microsoft.com adresini ziyaret edin. Google için Google Hesabınızı açın, Güvenlik'i seçin ve hesabınıza bağlı üçüncü taraf uygulamaları inceleyin. Tanımadığınız veya artık kullanmadığınız uygulamaları kaldırın.
Doğrulanmış bir yayıncıdan gelen bir uygulama her zaman güvenli midir?
Doğrulama, uygulamanın arkasında gerçek bir şirketin olduğunu teyit ederek riski azaltır. Yine de izinleri uygulamanın işlevleriyle karşılaştırın ve doğrulanmış uygulamaların ihtiyaç duyduğundan çok daha fazla erişim talep etmesi durumunda BT sorumlunuza danışın.
Küçük bir işletme ilk olarak ne yapmalı?
Microsoft Entra'da kısıtlı kullanıcı onayı ayarını veya Google Workspace'te ilgili API kontrollerini etkinleştirin. Bu tek değişiklik, çalışanların doğrulanmamış uygulamaları kendi başlarına onaylamasını engeller ve ek bir maliyeti yoktur.
Microsoft Entra Blogu: OAuth Onay Kimlik Avı Saldırıları Açıklanıyor ve Önleniyor
FBI IC3 Kamuoyu Duyurusu: Kötü Niyetli Siber Saldırganlar, Onaylı Kimlik Avı Yöntemiyle Kurbanların Hesaplarına Erişim Sağlıyor (1 Eylül 2026)
Hacker News: Yeni Kimlik Avı Tıklaması: OAuth Onayı Çok Faktörlü Kimlik Doğrulamasını Nasıl Atlatıyor (Mayıs 2026)
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazla
Çoğu kimlik avı testi çalışanlarınıza yalan söyler. Bu ise önce merhaba diyor! HootPhish insanlara baştan şunu söylüyor: Bu...
Daha fazla
Ciddiyet: KRİTİK (CVSS 9.2) | Yayınlanma Tarihi: 22 Ekim 2026 21 Ekim'de PHP'de iki kritik güvenlik açığı tespit edildi...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.