Kailangang pahintulutan ng mga bagong negosyo ng CyberHoot ang aming mga email sa pagsasanay at phishing na direktang maabot ang mga inbox ng kanilang user. Inilalarawan ng artikulong ito ang dalawang hakbang na kailangan para magawa ito.
Paalala: Kung nais mong gumawa ng allow-list para lang sa iyong sarili (hindi para sa buong domain ng iyong kumpanya), bisitahin ang Paano Gawin: Allow-List CyberHoot na ito sa Iyong Sariling Personal na Gmail Account.
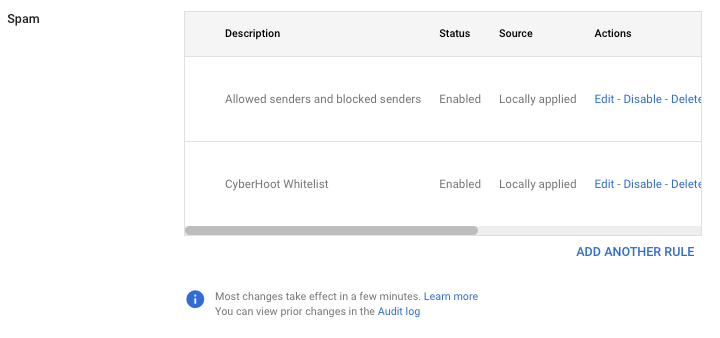
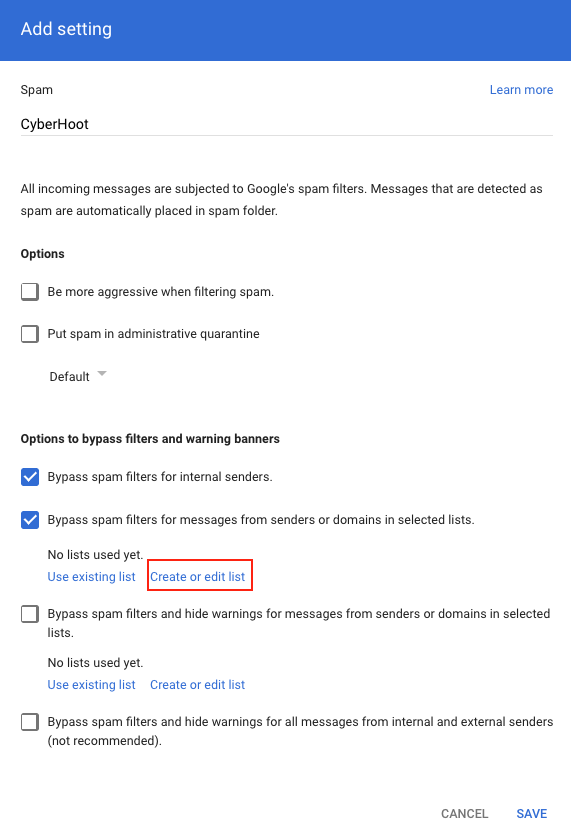
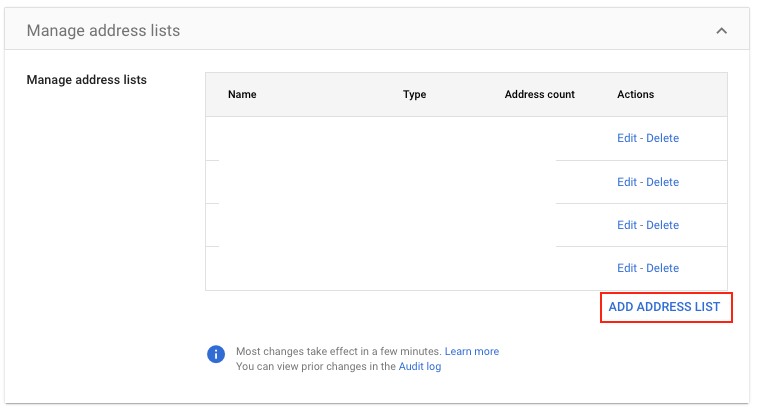
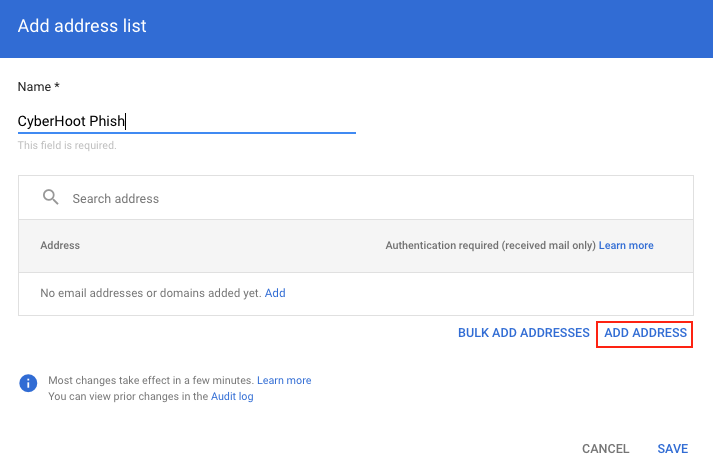
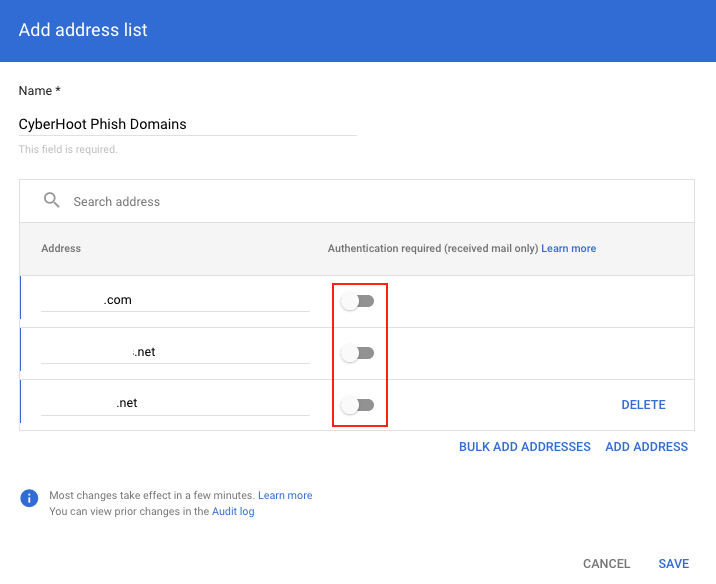
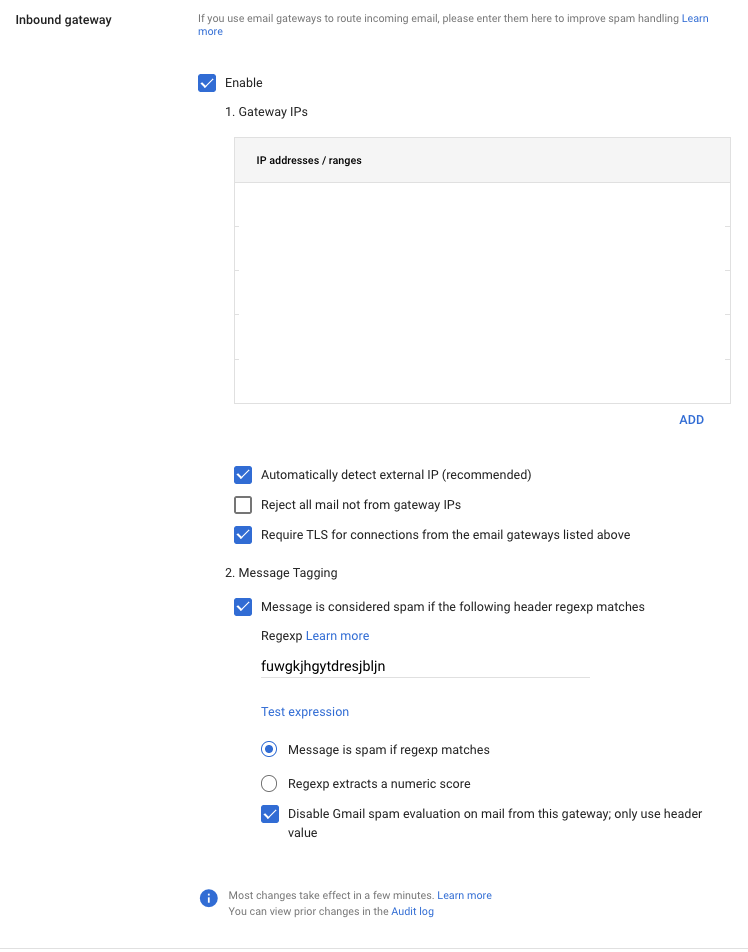
Minsan, may mga karagdagang filter na nangangailangan sa iyo ng allow-list ayon sa mga IP address. Para sa CyberHoot:
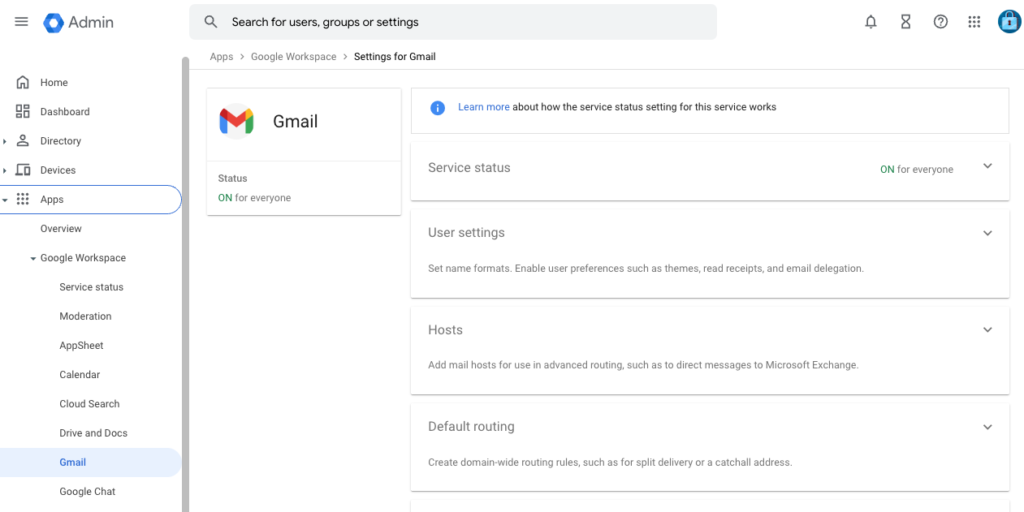


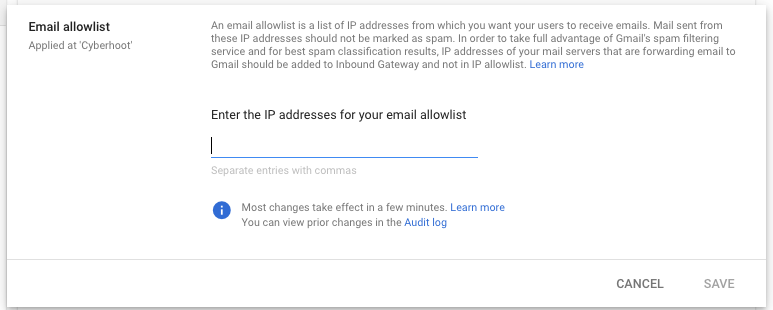
7. I-click ang I-save.
Mahalagang Paalala: Kung gumagamit ka ng 3rd party na SPAM provider, kakailanganin mong i-Allow-list ang domain at/o IP Address sa solusyong iyon na nagfi-filter sa lahat ng email bago ito i-forward sa mga Google Mail account.
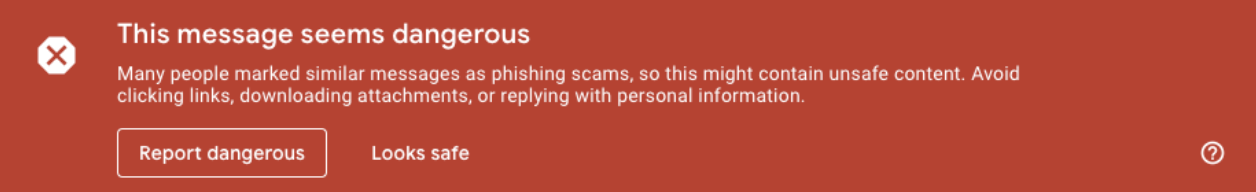
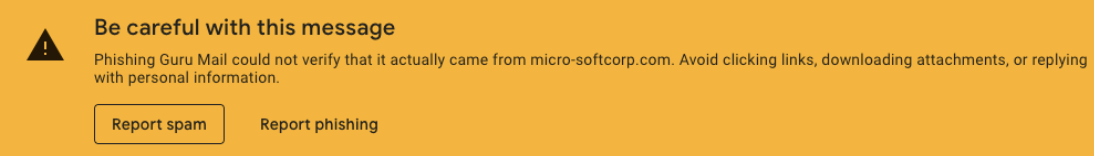
Ang paraan ng allow-listing na ito ay upang pigilan ang mga sumusunod na banner ng Google na lumabas sa inbox ng iyong user kapag nakatanggap sila ng simulate na pagsubok sa phishing mula sa CyberHoot:
Mukhang mapanganib ang mensaheng ito
Mag-ingat sa mensaheng ito
Nalaman namin na ang prosesong ito ay hindi kasama ang CyberHoot simulated phishing emails mula sa Gmail banner warnings. Gayunpaman, hindi ito dokumentado ng Google bilang isang rekomendasyon sa listahan ng payagan.
Karagdagang Babasahin: Mga Whitelist at Blacklist – Ano ang mga ito at paano nakakaapekto ang mga ito sa kakayahang maihatid?
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

