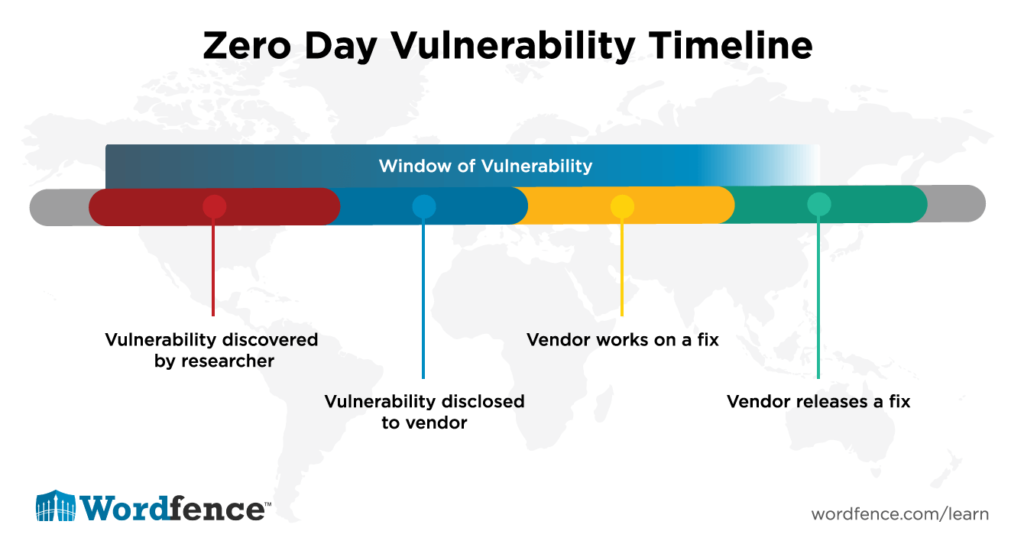
Ang Zero Day Vulnerability ay isang security flaw na hindi alam ng software vendor o ng negosyong kinabibilangan nito at wala pang inilalabas na patch para sa vulnerability . Ang terminong "zero day" ay tumutukoy sa katotohanang ang mga developer ay nagkaroon ng zero days para ayusin ang security flaw na kamakailan lamang natagpuan sa kanilang software o hardware. Nangyayari ang "Zero Day Attack" kapag ang isang vulnerability na hindi pa na-patch (posibleng hindi pa alam) ng mga developer ng hardware o software ay sinasamantala ng mga hacker. Ang exploit na ito ay nagbibigay-daan sa mga hacker na pasukin ang isang sistema sa pamamagitan ng software o hardware na "zero-day" vulnerability.
Noong Hulyo ng 2014, sinimulan ng Google ang "Zero Day Initiative", na kung saan ay ang paglikha ng isang programa na binubuo ng mga security analyst mula sa Google na may katungkulan sa paghahanap ng Zero Day Vulnerabilities; ang pangkat na ito ay tinatawag na "Project Zero". Nakahanap ang mga mananaliksik ng Project Zero ng mga kahinaan sa mga solusyon sa hardware at software at iniuulat ang mga natuklasang ito sa tagagawa ng produkto. Nagtutulungan silang ayusin ang kapintasan sa seguridad at pampublikong ilalabas ang mga patch kapag napuno na ang butas.
Ang Project Zero ay katulad ng Bug Bounty Programs , na isang kasunduang inaalok ng maraming website, organisasyon, at software developer kung saan ang mga indibidwal ay maaaring makatanggap ng pagkilala at kabayarang pera para sa pag-uulat ng mga bug o kahinaan sa mga produktong iniaalok ng isang vendor.
Mga Kaugnay na Termino: Mga Programa ng Bug Bounty , Responsableng Pagbubunyag , Kahinaan
Mga Kaugnay na Pagbasa:
Sinasamantala ng mga Hacker ang Zero-Day sa WordPress Plugin para Gumawa ng Mga Rogue Admin Account
Paglabag sa Data sa Mitsubishi Electric Dulot ng Zero-Day Vulnerability sa Antivirus Software
Pinagmumulan:
“Kilalanin ang 'Project Zero,' ang Lihim na Koponan ng Google ng mga Bug-Hunting Hacker”
Ang iyong tugon sa mga Zero-Day Vulnerability bilang isang negosyo ay nakadepende kung ikaw mismo ang bubuo ng hardware (HW) o software (SW), o kung gumagamit ka ng hardware at software ng ibang kumpanya.
Para sa mga negosyong hindi bumubuo ng HW o SW, kailangan mo lang magkaroon ng Patakaran at proseso sa Pamamahala ng Alerto sa Kahinaan upang harapin ang mga kahinaan sa seguridad na inihahayag para sa HW at SW na iyong kinokonsumo. Tinutukoy ng prosesong ito kung gaano kabilis mong kailangang i-patch ang iyong kagamitan kaugnay ng pagiging kritikal o laki ng panganib na iyong kinakaharap. Para sa mga panganib na kumakatawan sa isang ganap na paglabag sa iyong mga network, kung saan available ang exploit code, at mayroon kang mga port at protocol na pinapagana ng Internet para sa mga serbisyong inaatake, isasaad ng iyong patakaran – itigil ang lahat ng iba pa at i-patch ngayon. Dahil sa pagdating at bilis ng mga AI zero-day discovery tool, i-on ang automatic patching. Ang paghihintay ay nag-aanyaya ng paglabag dahil maaaring i-reverse engineer ng AI ang mga bagong kritikal na patch sa loob ng ilang minuto at oras. I-update ang iyong mga proseso ng VAMP upang payagan ito, kahit na may kapalit na downtime. Mas mainam na makaranas ng mga downtime outages kaysa sa isang paglabag sa aming palagay.
Bagong Diskarte: Para sa mga negosyong bumubuo ng hardware o software, kailangan mong hanapin at gamitin ang AI zero-day discovery tool para sa iyong sarili. Huwag ilabas ang code hanggang sa naayos mo na ang mga bug na nagmula sa AI sa iyong Hardware at Software.
Lumang pamamaraan: Para sa mga negosyong nagpapaunlad ng HW o SW, Dapat kang bumuo ng isang Bug Bounty at responsableng programa o proseso ng pagsisiwalat sa iyong mga proseso ng pag-develop. Sa iyong website, ilista kung paano iulat ang mga kritikal na bug sa iyong software at ang naaangkop na paraan upang iulat ang mga ito.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.