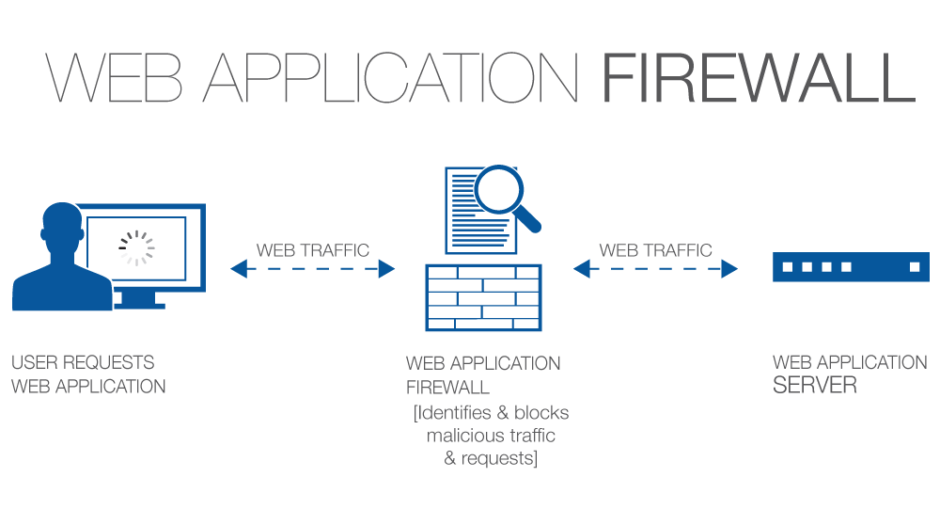
Ang Web Application Firewall (WAF) ay ginagamit upang protektahan ang mga web application sa pamamagitan ng pagsala at pagsubaybay sa trapiko ng HTTP sa pagitan ng isang web application at ng Internet. Karaniwan nitong pinoprotektahan ang mga web application mula sa mga pag-atake tulad ng cross-site forgery, cross-site-scripting (XSS), pagsasama ng file, at SQL injection, bukod sa iba pa. Ang pamamaraang ito ng depensa ay hindi idinisenyo upang pigilan ang bawat uri ng pag-atake. Tulad ng karamihan sa mga depensa, nangangailangan ng higit sa isang sistema ng depensa upang lumikha ng isang matibay na depensa laban sa iba't ibang uri ng mga vector ng pag-atake.
Kapag mayroon kang isang web application na firewall sa lugar, ito ay ipinasok sa harap ng web application, kung saan ito ay lumilikha ng isang kalasag sa pagitan ng web application at ng Internet. Ang layunin ng WAF ay i-filter ang nakakahamak na trapiko at ipasok ang ligtas na trapiko.
Pinagmulan: Cloudflare
Karagdagang Babasahin: Seguridad ng Web Application Nang Walang Paglaban ng Organisasyon
Mga Kaugnay na Termino: Application Proxy , Firewall , Reverse Proxy
Kung kaya mo ang isa, oo dapat kang magpatupad ng Web Application Firewall. Tandaan na ang WAF ay kailangang makakita ng hindi naka-encrypt na trapiko kaya kakailanganin mo ng isa pang device upang i-decrypt ang SSL na trapiko at pagkatapos ay ipasa ang HTTP na trapiko sa iyong WAF bago ito i-redirect sa iyong webserver. Ang WAF ay nagdaragdag ng maraming kumplikado sa mga website at hindi para sa mahina ang puso. Gayunpaman, ang paggamit ng Web Application Firewall ay pinakamahusay na kasanayan upang protektahan ang iyong website at ang iyong web application mula sa iba't ibang mga pag-atake ng hacker, ayon sa ilang mga eksperto sa seguridad. Ang WAF ay nagsisilbing proxy at sinusubaybayan ang trapikong pumapasok at lumalabas sa iyong website upang matiyak na hindi ma-access ng mga hacker ang protektadong nilalaman sa iyong website, o mas masahol pa, makapasok sa iyong website sa pamamagitan ng mga espesyal na ginawang attack packet. Bilang karagdagan, pinoprotektahan ng WAF ang mga kahinaan ng iyong website na maaaring hindi napansin ng iyong mga developer. Ang mga hacker ay higit na nagta-target sa mga SMB dahil napagtanto nila na maraming mga SMB ang kulang sa mga pangunahing hakbang sa cybersecurity. Bilang tugon, kailangang kontrolin ng mga may-ari ng SMB ang kanilang mga website at dagdagan ang kanilang pangkalahatang seguridad. Isang side note sa mga SMB, kung direktang nagpoproseso ka ng mga credit card sa iyong web application nang hindi ipinapasa ang mga ito sa isang 3rd party na provider para sa pagproseso, obligado kang mag-deploy ng WAF solution para sa pagsunod sa PCI/DSS.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

